






Fetch API 怎么实现接口请求结果签名
在 javascript 中,可以通过封装 fetch 函数来实现接口请求结果的签名验证。具体做法是拦截响应对象,在解析 json 数据前提取签名字段,使用相同的算法(如 hmac-sha256)对返回的数据主体进行计算,并与提取的签名进行比对。如果一致则返回数据,否则抛出异常或忽略该字段。

如何在前端环境中生成和验证签名
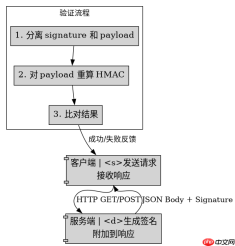
前端环境通常使用 Web Crypto API 来生成和验证签名。我们需要一个共享密钥(Secret Key),在发送请求时,服务器会在响应体中包含一个 signature 字段。客户端收到响应后,先取出这个字段,然后对响应的原始 JSON 字符串(不含签名字段)重新计算哈希值,最后对比两者是否相等。

async function verifySignature(response, secretKey) {
    const text = await response.text();
    const data = JSON.parse(text);

    if (!data.signature) {
        throw new Error('Missing signature');
    }

    const { signature, ...payload } = data;
    const payloadString = JSON.stringify(payload);

    const encoder = new TextEncoder();
    const keyData = encoder.encode(secretKey);
    const msgData = encoder.encode(payloadString);

    const cryptoKey = await crypto.subtle.importKey(
        'raw', keyData, { name: 'HMAC', hash: 'SHA-256' }, false, ['verify']
    );

    const sigBuffer = Uint8Array.from(Buffer.from(signature, 'hex'));
    const isValid = await crypto.subtle.verify('HMAC', cryptoKey, sigBuffer, msgData);

    if (!isValid) {
        throw new Error('Invalid signature');
    }

    return payload;
}
如何处理签名验证失败的情况
当签名验证失败时,通常意味着数据在传输过程中被篡改或密钥不匹配。此时应拒绝处理该响应,并向上层业务逻辑抛出错误。在实际应用中,还可以记录日志以便排查问题。对于某些非关键接口,可以选择忽略签名错误而继续执行,但这会降低安全性。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!





