






在 apache 的 httpd.conf 中配置 require all granted 允许访问,需要在对应的
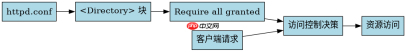
如何在全局目录块中应用 Require all granted
在主配置文件的 Require all granted 是最常见的做法,用于授予对特定文件系统路径的访问权。例如,Apache 默认的网站根目录通常由 DocumentRoot 定义,我们需要确保该目录的访问控制设置为允许所有请求。这通常涉及修改 httpd.conf 或包含在其中的配置文件(如 conf/extra/httpd-vhosts.conf 或 conf.d/ 下的文件)。关键是要找到对应 DocumentRoot 的路径并修改其
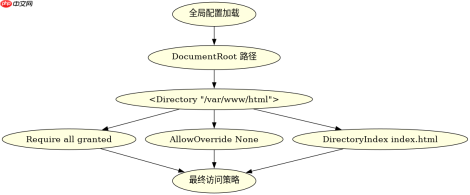
# httpd.conf 示例片段
# 假设 DocumentRoot 是 "/var/www/html"
<directory>
    # 允许所有访问
    Require all granted

    # 可选:启用 .htaccess 覆盖(如果需要)
    AllowOverride None

    # 可选:指定索引文件
    DirectoryIndex index.html
</directory>
上述代码将 /var/www/html 目录下的所有文件设为公开可访问。如果 AllowOverride 设置为 All,则 .htaccess 文件中的指令可能会覆盖这里的设置。在实际部署中,建议根据安全需求调整 AllowOverride。重启 Apache 服务后,该配置生效。
如何在 VirtualHost 中配置 Require all granted
当使用虚拟主机时,访问控制通常在 Require all granted。这种方法适用于多站点托管环境,确保每个虚拟主机的文档根目录都有正确的访问权限。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。

# httpd.conf 或 vhost 配置文件示例
Listen 80
<virtualhost>
    ServerName example.com
    DocumentRoot "/var/www/example"

    <directory>
        Require all granted
        AllowOverride None
    </directory>

    ErrorLog "logs/example-error.log"
    CustomLog "logs/example-access.log" combined
</virtualhost>
此配置为 example.com 设置了独立的文档根目录 /var/www/example,并明确允许所有访问。注意,Require all granted 必须放在 DocumentRoot 一致,以避免权限错误。
Require all granted 在空目录或默认配置下的行为是什么
当 Apache 配置中缺少显式的 Require 指令时,其行为取决于 Apache 版本和全局默认设置。在 Apache 2.4 及更高版本中,默认的全局访问策略通常是 Require all denied,这意味着如果没有在 Require all granted,访问也会失败。此外,如果 DocumentRoot 指向一个不存在的目录,Apache 会返回 403 Forbidden 错误,而不是 404 Not Found,因为访问控制阶段先于文件存在性检查。验证这一点可以通过创建一个空的测试目录,并在 httpd.conf 中为其添加 Require 指令,观察访问结果。









