






在 apache 的 options -indexes 可以彻底禁用目录列表功能。这要求确保配置文件中没有其他地方(如全局配置或父级目录)通过 options +indexes 重新开启了该功能,并且当前请求的目录中没有 index.html 等默认索引文件。当目录列表被禁用且无索引文件时,apache 将返回 403 forbidden 错误。
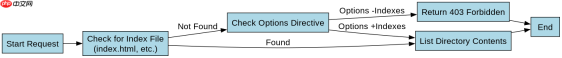
如何验证 Options -Indexes 是否生效
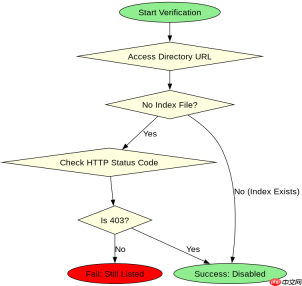
要验证 Options -Indexes 是否生效,最直接的方法是访问一个包含多个文件但没有任何索引文件(如 index.html、index.php)的目录。如果配置正确,服务器应返回 403 Forbidden 状态码,而不是列出文件列表。可以通过浏览器直接访问或使用 curl 命令检查响应头中的状态码来确认。
# 假设目录 /var/www/html/test/ 下有 file1.txt 和 file2.txt
# 但没有 index.html

curl -I http://localhost/test/

# 预期输出:
HTTP/1.1 403 Forbidden
Server: Apache/2.4.x (Unix)
...
为什么设置了 -Indexes 仍然显示目录列表
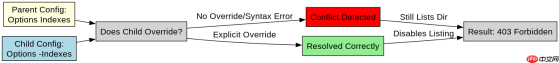
如果在配置了 Options -Indexes 后仍然看到目录列表,通常是因为配置优先级问题。Apache 的配置是按作用域从外到内应用的,如果父级目录或全局配置中使用了 Options +Indexes,而子目录配置未显式覆盖或存在语法错误,可能会导致行为不符合预期。此外,需要检查是否有 .htaccess 文件覆盖了服务器配置,或者模块加载顺序导致 mod_autoindex 未被正确抑制。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
# 示例 .htaccess 文件内容
<directory>
    Options -Indexes
    AllowOverride All
    Require all granted
</directory>

# 如果父级配置如下,可能冲突
<directory>
    Options Indexes FollowSymLinks
</directory>

# 解决方法:确保子目录配置明确覆盖父级
<directory>
    Options -Indexes
</directory>
基于程序中某个输入、条件或结果的具体问题
当用户尝试访问一个受保护的目录时,如果该目录既没有索引文件又启用了 Options -Indexes,Apache 会返回 403 Forbidden 错误。这是预期的安全行为,防止敏感文件泄露。开发者应确保在部署前检查所有目录的权限和索引设置,特别是在共享主机或多租户环境中,避免意外暴露文件结构。






