






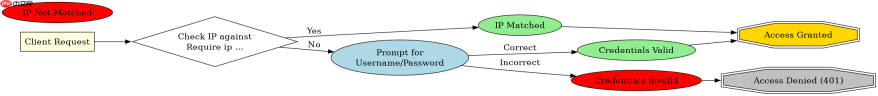
在 apache 的 satisfy any 可以实现混合认证,即允许用户通过访问控制列表(acl)或 http 认证中的任一项即可访问资源。具体做法是在 require(用于 ip 白名单等访问控制)和 authtype(用于用户名密码验证),并将 satisfy 指令设置为 any。这样配置后,如果用户的 ip 地址匹配了 require 中的条件,或者用户提供了正确的凭据通过了 authtype 验证,apache 都会授予访问权限。
如何配置 Satisfy Any 以结合 IP 白名单和密码认证?
要配置这种混合模式,你需要在同一目录块中定义基于 IP 的访问控制和基于用户的身份验证。首先,使用 Require ip 指定允许的 IP 范围;其次,配置 AuthType、AuthName、AuthUserFile 和 Require valid-user 来启用基本认证。最后,添加 Satisfy Any 指令。当客户端请求到达时,Apache 会检查两个条件:如果 IP 在白名单中,直接放行;如果 IP 不在白名单中,则要求用户提供用户名和密码。只要满足其中任意一个条件,访问就被允许。
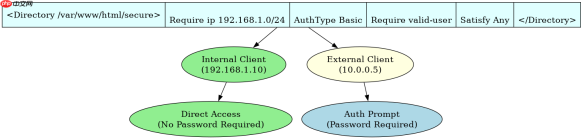
# /etc/apache2/sites-available/example.conf
<directory>
    # 1. 定义访问控制:允许特定 IP
    Require ip 192.168.1.0/24

    # 2. 定义身份验证:要求所有用户登录
    AuthType Basic
    AuthName "Restricted Area"
    AuthUserFile /etc/apache2/.htpasswd
    Require valid-user

    # 3. 关键指令:满足任一条件即可访问
    Satisfy Any
</directory>
预期结果:
- 来自 192.168.1.10 的请求:无需输入密码,直接访问成功。
- 来自 10.0.0.5 的请求:IP 不匹配,弹出密码框。输入正确凭据后访问成功;输入错误凭据则返回 401 错误。
Satisfy All 与 Satisfy Any 的行为差异是什么?
Satisfy All 与 Satisfy Any 相反,它要求用户必须同时满足所有定义的访问条件和认证条件才能访问。在同样的配置结构下,如果使用 Satisfy All,那么用户不仅 IP 必须在白名单中,还必须提供正确的用户名和密码。这通常用于高安全场景,例如内部网络也需要二次身份验证。而 Satisfy Any 则是“或”的关系,降低了访问门槛,常用于需要兼顾便捷性(内部员工免密)和安全性(外部用户需密码)的场景。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
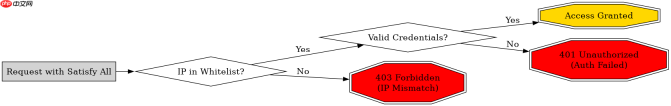
# 对比配置:Satisfy All
<directory>
    Require ip 192.168.1.0/24
    AuthType Basic
    AuthName "Strict Area"
    AuthUserFile /etc/apache2/.htpasswd
    Require valid-user
    Satisfy All
</directory>
预期结果:
- 来自 192.168.1.10 的请求:虽然 IP 匹配,但仍被要求输入密码。输入正确凭据后访问成功。
- 来自 10.0.0.5 的请求:IP 不匹配,即使输入正确密码也返回 403 Forbidden(因为 IP 条件未满足)。
当 Require 指令包含多个条件时,Satisfy Any 如何工作?
如果在 Require 指令(例如同时要求 IP 和白名单用户),Satisfy Any 的作用域是跨认证模块的。具体来说,Apache 会将所有 Require 指令视为一组“访问控制”条件,将 AuthType 相关的验证视为另一组“认证”条件。Satisfy Any 意味着:只要“访问控制”组中的任意一个条件为真,或者“认证”组中的任意一个条件为真,就允许访问。需要注意的是,在 Apache 2.4 中,Require 指令本身支持 all 或 any 子句来控制组内逻辑,但 Satisfy 指令控制的是访问控制与身份验证这两大模块之间的逻辑关系。






