






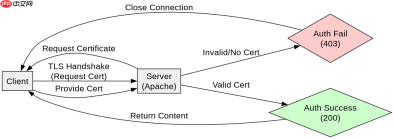
在 apache 中,`sslrequiremandatory` 并非标准的内置指令,通常是通过 `mod_ssl` 的 `sslverifyclient require` 配合 `sslverifydepth` 或自定义逻辑来实现强制客户端证书验证。若需严格强制所有请求必须携带有效证书,应使用 sslverifyclient require。该配置会拒绝任何未提供证书或证书无效的客户端连接,返回 403 forbidden 错误。
如何启用强制客户端证书验证
要强制客户端提供证书,需在虚拟主机或目录配置中设置 SSLVerifyClient require。这将使服务器在 TLS 握手阶段要求客户端发送证书链,并验证其有效性。如果客户端不提供证书,连接将被立即终止。
Listen 443
<virtualhost>
    ServerName secure.example.com
    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/server.crt
    SSLCertificateKeyFile /etc/ssl/private/server.key

    # 强制客户端证书验证
    SSLVerifyClient require
    SSLVerifyDepth 2

    DocumentRoot /var/www/html
</virtualhost>
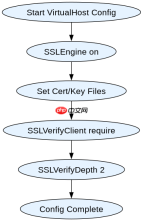
上述配置中,SSLVerifyClient require 是关键指令。它确保只有持有受信任 CA 签发的有效证书的客户端才能建立连接。SSLVerifyDepth 2 限制了证书链的最大深度,防止过长的链导致性能问题或安全漏洞。当客户端未提供证书时,Apache 会在握手阶段直接断开连接,不会到达应用层。
如何处理证书验证失败的情况
当客户端证书无效、过期或未由受信任 CA 签发时,Apache 会拒绝连接。可以通过 ErrorDocument 指令自定义错误页面,提升用户体验。此外,可使用 SSLVerifyClient optional 允许无证书访问,但通过脚本检查证书存在性,实现更灵活的控制。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
<virtualhost>
    ServerName secure.example.com
    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/server.crt
    SSLCertificateKeyFile /etc/ssl/private/server.key

    # 可选客户端证书,但强制检查
    SSLVerifyClient optional

    <location></location>
        Require all granted
        # 使用 Lua 或 CGI 检查证书
        SetEnvIf SSL_CLIENT_VERIFY "SUCCESS" HAS_VALID_CERT=1
        ErrorDocument 403 /custom_error.html

</virtualhost>
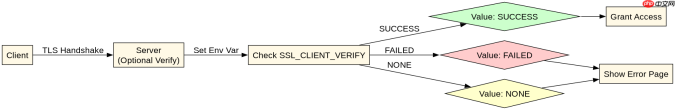
此配置中,SSLVerifyClient optional 允许客户端选择是否提供证书,但通过环境变量 SSL_CLIENT_VERIFY 可判断验证结果。若值为 SUCCESS,表示证书有效;否则为其他值(如 FAILED 或 NONE)。结合 SetEnvIf 和 ErrorDocument,可实现细粒度的访问控制。例如,仅允许有效证书用户访问特定资源,其他用户重定向到错误页面。
基于 SSL_CLIENT_VERIFY 环境变量的具体行为
在 SSLVerifyClient optional 模式下,SSL_CLIENT_VERIFY 环境变量会根据验证结果动态设置。若客户端提供有效证书,其值为 SUCCESS;若证书无效,值为 FAILED;若未提供证书,值为 NONE。可通过 SetEnvIf 或 Lua 脚本根据此变量执行不同逻辑,如记录日志、限制访问或触发告警。









