






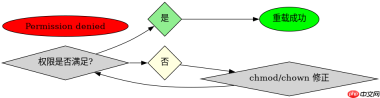
apache 服务重载时出现 permission denied 错误,通常是因为 apache 进程(以 www-data 或 apache 用户运行)没有权限读取新的配置文件、日志文件或 ssl 证书。解决方法是检查并修正相关文件的属主和权限,确保 web 服务器用户拥有读取权限。

如何修复配置文件权限问题
当修改了 /etc/apache2/sites-available/ 下的虚拟主机配置后,执行 systemctl reload apache2 报错,原因是该目录或文件默认属于 root 用户,而 Apache 工作进程无权访问。通过 chown 命令将属主改为 Apache 用户即可解决。
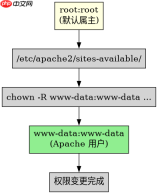
sudo chown -R www-data:www-data /etc/apache2/sites-available/
sudo chmod 644 /etc/apache2/sites-available/*.conf
上述命令将 sites-available 目录及其中的配置文件的所有权更改为 www-data 用户和组,并设置权限为 644(所有者可读写,其他人只读)。执行后再次尝试重载服务,若权限正确则不会报错。
如何解决日志文件写入权限被拒
如果错误信息指向 logs/ 目录或特定的 .log 文件,说明 Apache 无法创建或追加日志。这通常发生在自定义日志路径且未赋予相应权限时。需要确保日志目录对 Apache 用户可写。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
sudo mkdir -p /var/log/myapp
sudo chown -R www-data:www-data /var/log/myapp
sudo chmod 755 /var/log/myapp
创建自定义日志目录后,将其属主设为 www-data,权限设为 755。这样 Apache 进程就能在该目录下生成日志文件。注意不要使用 777 这种过于宽松的权限,以免带来安全风险。
SSL 证书文件权限导致重载失败的具体排查
在配置 HTTPS 时,如果 SSLCertificateFile 指向的证书文件权限过于严格(如仅 root 可读),Apache 在工作进程阶段会因 Permission denied 而无法加载证书,导致重载失败。这是由安全机制决定的,证书文件必须对运行 Apache 的用户可读。
sudo chmod 644 /etc/ssl/certs/server.crt
sudo chmod 640 /etc/ssl/private/server.key
sudo chown root:www-data /etc/ssl/private/server.key
对于证书文件 .crt,设置为 644 允许所有用户读取;对于私钥 .key,设置为 640 并加入 www-data 组,既保证 Apache 能读取,又防止其他普通用户窃取私钥。修改权限后,重载服务即可成功加载 SSL 配置。









