






在 apache 中配置基于域名的虚拟主机以支持 websocket 自动升级,核心在于确保 http/1.1 的 upgrade 和 connection 请求头被正确传递给后端服务。这通常通过启用 mod_proxy_wstunnel 模块并配合 proxypass 指令实现,同时需要显式设置 proxypreservehost on 以保持原始 host 头,避免后端因域名不匹配而拒绝连接。

如何为特定域名开启 WebSocket 代理
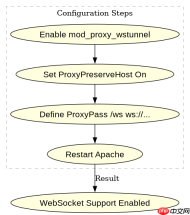
针对指定域名开启 WebSocket 代理,需要在该域名的 mod_proxy_wstunnel,并在配置中使用 ProxyPass 指向后端,Apache 会自动处理协议升级握手。
<virtualhost>
    ServerName ws.example.com

    # 启用必要的代理模块
    ProxyRequests Off
    ProxyPreserveHost On

    # 将 /ws 路径代理到后端 WebSocket 服务
    ProxyPass /ws ws://localhost:8080/ws
    ProxyPassReverse /ws ws://localhost:8080/ws

    # 其他静态资源或默认页面配置
    DocumentRoot /var/www/html
</virtualhost>
上述配置中,ProxyPass 使用 ws:// 前缀表明这是 WebSocket 代理。当客户端发送带有 Upgrade: websocket 头的请求时,Apache 会将其转换为对后端的 WebSocket 连接。如果后端运行在 HTTPS 上,则应使用 wss://。务必确保 ProxyPreserveHost On 已设置,否则后端可能收到错误的 Host 头导致鉴权失败。
如何处理混合内容与安全证书问题
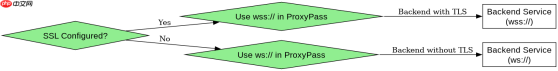
当虚拟主机配置了 SSL 证书(即 HTTPS)时,WebSocket 连接必须使用 wss:// 协议以确保端到端加密。此时,Apache 作为反向代理终止 TLS 连接,并将解密后的 WebSocket 流量转发给后端。若后端仅监听 HTTP,需在后端配置中允许非安全连接,或在 Apache 与后端之间建立内部加密通道。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
<virtualhost>
    ServerName secure-ws.example.com

    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/example.crt
    SSLCertificateKeyFile /etc/ssl/private/example.key

    ProxyRequests Off
    ProxyPreserveHost On

    # 前端通过 wss 连接,后端通过 ws 连接(假设后端在内网)
    ProxyPass /wss ws://localhost:8080/ws
    ProxyPassReverse /wss ws://localhost:8080/ws

    # 或者前后端均使用 wss(需后端也配置证书)
    # ProxyPass /wss wss://backend-server:8443/ws
    # ProxyPassReverse /wss wss://backend-server:8443/ws
</virtualhost>
在 HTTPS 虚拟主机中,客户端浏览器要求 WebSocket 连接必须安全,因此前端 URL 必须是 wss://。Apache 接收 wss:// 请求后,会根据 ProxyPass 的定义决定向后端发送 ws:// 还是 wss://。如果后端不支持 TLS,使用 ws:// 即可;如果后端也配置了证书,则使用 wss:// 以实现全程加密。注意检查防火墙是否放行了后端端口,以及后端应用是否正确解析了来自 Apache 的升级请求。
当后端返回 502 错误时如何排查
如果配置完成后访问 WebSocket 端点返回 502 Bad Gateway,通常是因为后端服务未启动、端口错误、或 Apache 无法连接到后端。首先确认后端进程正在监听指定端口,其次检查 Apache 错误日志中的具体连接拒绝信息。常见原因包括 ProxyPass 指向的地址不可达,或后端应用未正确处理 WebSocket 握手。
# 检查后端服务状态
netstat -tlnp | grep 8080

# 查看 Apache 错误日志
sudo tail -f /var/log/apache2/error.log
在日志中查找类似 "(111) Connection refused" 的错误,这表明 Apache 无法连接到后端。如果后端运行正常,检查 ProxyPass 路径是否与后端应用注册的路径完全一致。此外,确保没有其他的反向代理(如 Nginx)在 Apache 之前拦截了请求,导致协议升级失败。对于基于域名的虚拟主机,还需确认 DNS 解析正确指向了 Apache 服务器 IP。






