






在 laravel octane 环境下,中间件重复执行通常是因为请求生命周期管理不当或状态未正确重置导致的。解决这一问题的核心在于确保每次请求处理完毕后,应用实例的状态被完全清理,并且中间件的注册与执行逻辑符合 octane 的长驻内存模型。具体做法包括检查自定义中间件是否意外保留了静态变量或全局状态,以及确认路由定义中是否存在重复挂载中间件的情况。通过优化中间件的实现方式,使其保持无状态或正确处理状态隔离,可以有效避免重复执行的问题。

如何识别中间件重复执行的根源
中间件重复执行往往源于开发者对 Octane 长驻内存特性的误解,或者是在编写中间件时引入了副作用。要识别根源,首先需要区分是框架层面的问题还是业务代码的问题。如果是业务代码导致,通常是因为中间件中使用了静态属性、单例模式的全局变量,或者在请求结束后没有清理这些状态。其次,需要检查路由定义,确保没有在多个地方重复挂载同一个中间件。最后,查看日志输出,如果看到相同的中间件日志在短时间内多次出现,且请求量并未显著增加,那么极有可能是中间件内部逻辑导致了重复调用。
<?php namespace App\Http\Middleware;

use Closure;
use Illuminate\Http\Request;

class CheckStateMiddleware
{
    // 错误示例:使用静态变量保存状态,导致跨请求污染
    private static $requestCount = 0;

    public function handle(Request $request, Closure $next)
    {
        self::$requestCount++;

        // 模拟一些基于状态的逻辑
        if (self::$requestCount > 1) {
            // 这会导致后续请求行为异常,可能被误认为是重复执行
            logger()->info('State check failed due to accumulated count', ['count' => self::$requestCount]);
        }

        return $next($request);
    }
}
上述代码展示了一个典型的错误实践。在 Octane 中,应用容器和类实例通常是长驻的。如果在中间件中使用了 `static` 变量来存储请求计数或其他状态,这些值会在所有请求之间共享,而不是在每个请求开始时重置。这不仅会导致逻辑错误,还可能引发安全漏洞。正确的做法是避免在中间件中使用任何持久化状态,或者使用 Octane 提供的请求级作用域来管理临时数据。

Laravel Cloud(cloud.laravel.com)。此技能用于处理所有 Laravel Cloud 请求,包括搜索和读取数据。只要任务涉及 Laravel Cloud,即使用此技能。
如何通过代码结构避免中间件重复执行
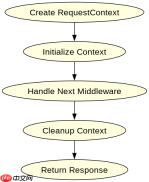
为了避免中间件重复执行,必须从代码结构上保证中间件的无状态性。这意味着中间件不应依赖外部全局状态,也不应在处理请求后留下任何残留影响。此外,应利用 Octane 的请求生命周期钩子来确保每次请求都是独立的。例如,可以使用 `app()` 辅助函数获取一个新的服务实例,或者在中间件的 `handle` 方法中显式地重置任何可能影响后续请求的内部变量。同时,确保路由定义清晰,避免中间件的冗余挂载。
<?php namespace App\Http\Middleware;

use Closure;
use Illuminate\Http\Request;

class SafeStateMiddleware
{
    public function handle(Request $request, Closure $next)
    {
        // 每次请求都创建新的上下文,不依赖任何静态或全局状态
        $context = new \App\Services\RequestContext();
        $context->initialize($request);

        // 执行业务逻辑
        $response = $next($request);

        // 清理上下文,确保不影响下一个请求
        $context->cleanup();

        return $response;
    }
}
这个示例展示了如何编写一个安全的中间件。通过创建一个临时的 `RequestContext` 对象,并在请求处理前后进行初始化和清理,可以确保每个请求都在一个干净的环境中运行。这种方法避免了静态变量的使用,从而消除了因状态残留导致的重复执行或逻辑错误。在实际开发中,应将这种模式推广到所有自定义中间件中,以保证系统的稳定性和可预测性。
Octane 下中间件执行顺序的具体问题
在 Laravel Octane 中,中间件的执行顺序对于请求的处理至关重要。如果中间件的顺序配置不当,可能会导致某些中间件被跳过或重复执行。例如,认证中间件应该在权限中间件之前执行,以确保只有经过认证的用户才能访问受保护的资源。如果顺序颠倒,可能会导致未认证用户尝试访问资源时,权限中间件先于认证中间件执行,从而产生意外的行为。此外,还需要注意中间件组的配置,确保它们在不同的路由或控制器中正确应用,避免冲突或重复。





