






php生成登录页验证码并配合校验,核心在于服务端session存储与前端表单提交的比对。具体做法是先生成随机字符串存入$_session,同时输出图片;提交时从$_post获取用户输入并与session中的值进行不区分大小写的比较,验证通过后清除或更新session以防止重放攻击。

验证码图片生成的实现细节
使用GD库创建图像资源,绘制背景、干扰线及文字,并将结果以PNG格式直接输出到浏览器。关键在于设置正确的HTTP头并确保Session已启动,这样生成的随机码才能被后续逻辑访问。
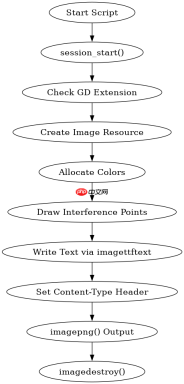
<?php session_start();
// 生成4位随机验证码
$code = substr(str_shuffle('0123456789abcdefghijklmnopqrstuvwxyz'), 0, 4);
$_SESSION['captcha'] = $code;

// 创建图像
$img = imagecreatetruecolor(100, 40);
$bg = imagecolorallocate($img, 240, 240, 240);
imagefill($img, 0, 0, $bg);

// 添加干扰点
for($i=0; $i<50; $i++) {
    imagesetpixel($img, rand(0,100), rand(0,40), imagecolorallocate($img, rand(0,255), rand(0,255), rand(0,255)));
}

// 写入文字
imagettftext($img, 20, 0, 10, 28, imagecolorallocate($img, 0, 0, 0), '/usr/share/fonts/truetype/dejavu/DejaVuSans.ttf', $code);

header('Content-Type: image/png');
imagepng($img);
imagedestroy($img);
?>
表单提交后的校验逻辑处理
在接收POST请求时,需检查$_POST['captcha']是否存在且非空,然后调用strcasecmp()或转换为小写后与$_SESSION['captcha']对比。若匹配成功,可继续执行登录业务;若不匹配,应返回错误提示并保留当前Session以便用户重试,或者为了安全起见刷新验证码。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。

<?php session_start();
if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    $input = $_POST['captcha'] ?? '';
    $stored = $_SESSION['captcha'] ?? '';

    // 不区分大小写比较
    if (strcasecmp($input, $stored) === 0 && !empty($input)) {
        echo "验证通过";
        // 可选:验证成功后销毁验证码防止重用
        unset($_SESSION['captcha']);
    } else {
        echo "验证码错误";
    }
}
?>
基于Session失效条件的具体问题分析
当用户长时间未操作导致PHP Session过期,或服务器清理了临时文件时,$_SESSION['captcha']将变为空或不存在。此时即使前端显示了旧的验证码图片,后端校验也会失败,因为Session中已无对应记录。解决此问题需在每次页面加载或请求开始时检查Session有效性,若失效则重新生成新的验证码并初始化Session。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





