






oracle存储过程编译成功但执行时报ora-01031权限不足,是因为存储过程默认以定义者权限(definer's rights)运行,而当前登录用户缺乏存储过程中引用的底层表或视图的直接操作权限。解决该问题的核心做法是:将存储过程改为使用调用者权限(invoker's rights),或者确保调用者拥有相关对象的直接权限而非通过角色授予的权限。

为什么编译成功但执行失败
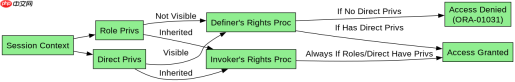
编译阶段主要检查语法正确性和对象存在性,不验证运行时权限。执行时,Oracle会检查当前会话用户的实际权限。如果权限是通过角色(Role)授予的,在存储过程中不可见,导致ORA-01031错误。
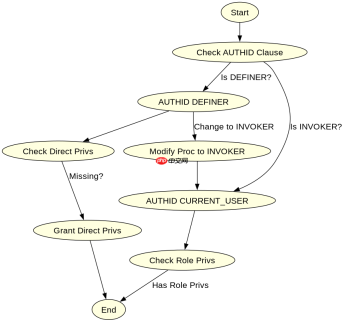
CREATE OR REPLACE PROCEDURE insert_data (p_id NUMBER, p_name VARCHAR2) AUTHID CURRENT_USER IS
BEGIN
    INSERT INTO target_table (id, name) VALUES (p_id, p_name);
    COMMIT;
END;
/
上述代码中,`AUTHID CURRENT_USER` 是关键。它使存储过程以调用者的权限执行,从而继承调用者的角色权限。如果不加此子句,默认为 `AUTHID DEFINER`,仅使用定义者的权限。
如何验证和修复权限问题
要验证权限来源,可以查询 `SESSION_PRIVS` 和 `SESSION_ROLES`。修复方法除了修改存储过程外,还可以直接授予用户所需对象的直接权限。例如,`GRANT INSERT ON target_table TO user_name;`。这种方式简单直接,但可能增加权限管理的复杂性。

-- 验证当前会话权限
SELECT * FROM SESSION_PRIVS;
SELECT * FROM SESSION_ROLES;
执行上述查询可以确认用户是否拥有必要的权限。如果权限是通过角色授予的,且存储过程未使用 `AUTHID CURRENT_USER`,则需修改存储过程或授予直接权限。
基于AUTHID子句的具体影响
当存储过程使用 `AUTHID DEFINER` 时,即使调用者有角色权限,也会因权限不可见而报错。使用 `AUTHID CURRENT_USER` 后,存储过程将使用调用者的权限上下文,包括角色权限。这解决了ORA-01031错误,但需注意安全性,确保调用者不会滥用权限。


