






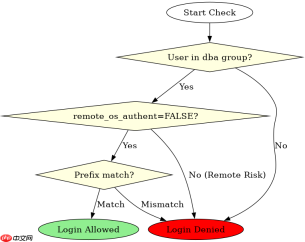
oracle 19c 中基于 os 认证的 sysdba 免密登录是通过操作系统用户组(默认 dba)和数据库初始化参数 os_authent_prefix 共同控制的。要实现安全配置,核心做法是确保只有受信任的操作系统用户被加入该组,并在数据库端将 remote_os_authent 设为 false 以限制远程使用,同时建议通过 sqlplus / as sysdba 进行本地验证。

如何确认当前系统的 OS 认证机制是否生效
要确认 OS 认证是否正常工作,需要检查操作系统层面的用户归属以及数据库内部的参数设置。在 Linux/Unix 系统中,通常将用户加入 dba 组;在 Windows 中则是加入 ORA_DBA 组。数据库端需确保 remote_os_authent 为 FALSE,且 os_authent_prefix 保持默认或明确指定前缀。
#!/bin/bash
# 1. 检查当前用户是否在 dba 组
echo "Current User: $(whoami)"
groups

# 2. 尝试以 SYSDBA 身份连接
sqlplus -L / as sysdba <p>运行上述脚本后,如果 <code>groups</code> 输出包含 <code>dba</code>,且 <code>sqlplus</code> 成功返回 <code>USER is "SYS"</code>,则说明 OS 认证已生效。若提示 ORA-01031: insufficient privileges,请检查用户是否正确加入了 <code>dba</code> 组,或者 Oracle 实例是否正在运行。</p><h2>如何修改 OS 认证的前缀与远程访问限制</h2><p>为了增强安全性,可以调整 <code>os_authent_prefix</code> 参数来改变操作系统用户名映射到数据库用户的规则,并严格限制远程 OS 认证。默认情况下,<code>os_authent_prefix</code> 为空,意味着操作系统用户 <code>oracle</code> 直接对应数据库用户 <code>oracle</code>。若设置为 <code>ops$.</code>,则操作系统用户 <code>oracle</code> 将映射为数据库用户 <code>ops$oracle</code>。这种前缀机制有助于区分不同来源的用户。</p><div class="aritcle_card flexRow artxards">
											<div class="artcardd flexRow">
												<a class="aritcle_card_img" rel="nofollow" href="/xiazai/skill6971" title="QuantOracle"><img
														src="https://img.php.cn/upload/skill/000/000/081/179120536643782.jpg" alt="QuantOracle" onerror="this.onerror='';this.src='/static/lhimages/moren/morentu.png'" ></a>
												<div class="aritcle_card_info flexColumn">
													<a rel="nofollow" href="/xiazai/skill6971" title="QuantOracle" class="overflowclass">QuantOracle</a>
													<p class="overflowclass">63个确定性量化金融计算器 + 10个通过MCP的复合工作流。期权定价、Greeks、奇异衍生品、风险指标、投资组合优化……</p>
												</div>
												<a rel="nofollow" href="/xiazai/skill6971" title="QuantOracle" class="aritcle_card_btn flexRow flexcenter"><b></b><span>下载</span>
												</a>
											</div>
										</div><p><img src="https://img.php.cn/upload/article/000/969/633/179496296128925.png?x-oss-process=image/resize,p_40" alt="Oracle19c如何安全配置基于OS认证的SYSDBA免密登录"></p><pre class="brush:php;toolbar:false;">-- 查看当前参数值
SHOW PARAMETER os_authent_prefix;
SHOW PARAMETER remote_os_authent;

-- 修改前缀为 ops$. (可选,需重启或动态修改)
ALTER SYSTEM SET os_authent_prefix = 'ops$.' SCOPE=SPFILE;

-- 禁止远程 OS 认证(推荐)
ALTER SYSTEM SET remote_os_authent = FALSE SCOPE=BOTH;

-- 创建带有前缀的数据库用户并授权
CREATE USER ops$myuser IDENTIFIED EXTERNALLY;
GRANT CONNECT, RESOURCE TO ops$myuser;
执行以上 SQL 后,操作系统用户 myuser 必须通过 sqlplus /@db_alias as sysdba 或普通连接方式登录,此时数据库会将其识别为 ops$myuser。务必确保 remote_os_authent 为 FALSE,防止通过网络协议滥用 OS 认证权限。
基于操作系统用户组变更的具体影响是什么
当操作系统的 dba 组成员发生变化时,直接影响谁能以 SYSDBA 身份登录数据库。例如,移除某个用户的 dba 组权限后,该用户将无法再通过 sqlplus / as sysdba 登录,即使其密码正确。反之,添加新用户到 dba 组即赋予其同等权限。这种机制依赖于操作系统的安全模型,因此必须严格控制 dba 组的成员列表。


