






在 nginx 中结合 lua 脚本实现 ip_hash 的动态分流,核心做法是放弃使用静态的 ip_hash 指令,转而利用 openresty 提供的 ngx.var.remote_addr 变量获取客户端 ip,并通过 lua 代码计算哈希值或查询外部状态来决定目标后端。这样做可以绕过 nginx 原生负载均衡模块的限制,实现基于 ip 段、黑名单或实时负载的动态路由。

如何配置基础环境并获取客户端 IP
要实现这一功能,首先需要确保 Nginx 编译了 lua-nginx-module 或使用 OpenResty。在 http 块中定义上游服务器组,并在 location 中使用 content_by_lua_block 拦截请求。通过访问 ngx.var.remote_addr 即可获取发起请求的客户端 IP 地址,这是所有动态分流逻辑的起点。
server {
    listen 80;

    # 定义上游服务器组,不使用 ip_hash
    upstream backend_pool {
        server 192.168.1.10:8080;
        server 192.168.1.11:8080;
        server 192.168.1.12:8080;
    }

    location /api/data {
        default_type 'application/json';
        content_by_lua_block {
            -- 获取客户端 IP
            local client_ip = ngx.var.remote_addr

            -- 简单的哈希取模逻辑示例
            local hash = 0
            for i = 1, #client_ip do
                hash = (hash * 31 + string.byte(client_ip, i)) % 3
            end

            -- 根据哈希值选择后端
            local backends = {"192.168.1.10:8080", "192.168.1.11:8080", "192.168.1.12:8080"}
            local target = backends[hash + 1]

            -- 代理请求
            ngx.req.set_header("Host", "backend_pool")
            ngx.location.capture("/proxy", {
                args = {target = target},
                method = ngx.HTTP_GET
            })
        }
    }

    location = /proxy {
        internal;
        proxy_pass http://$arg_target$request_uri;
    }
}
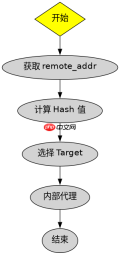
上述代码展示了最基础的流程:获取 IP -> 计算哈希 -> 选择目标 -> 内部代理。这里使用了 ngx.location.capture 进行内部重定向,将请求转发到具体的后端地址。注意 /proxy 位置必须标记为 internal,以防止外部直接访问。
如何实现基于黑名单或特定条件的动态拒绝
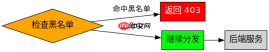
除了均匀分布,动态分流常用于安全场景,例如将恶意 IP 直接返回 403,而正常 IP 继续分发。这需要在 Lua 脚本中加入判断逻辑,检查 IP 是否在预定义的黑名单表中,或者查询 Redis 等外部存储中的实时状态。如果条件满足,直接输出错误响应并终止处理;否则,再执行正常的负载均衡逻辑。

-- 假设这是一个简化的黑名单检查逻辑
local blocked_ips = {"10.0.0.5", "192.168.1.99"}
local client_ip = ngx.var.remote_addr

-- 检查是否在黑名单中
for _, ip in ipairs(blocked_ips) do
    if ip == client_ip then
        ngx.status = 403
        ngx.say("{" .. '"error": "Access Denied"' .. "}")
        return
    end
end

-- 如果不在黑名单,继续执行之前的哈希分发逻辑
-- ... (复用之前的哈希计算和代理代码)
在这个片段中,我们遍历一个本地表 blocked_ips 来匹配 client_ip。一旦匹配成功,立即设置 HTTP 状态码为 403 并输出 JSON 错误信息,然后调用 return 结束当前 Lua 块的执行,从而阻止请求进入后端池。这种机制允许在不重启 Nginx 的情况下,通过修改 Lua 变量或连接外部数据库来动态调整分流策略。
当客户端 IP 为内网穿透地址时分流结果如何
在实际部署中,如果客户端位于 NAT 之后或通过反向代理访问,ngx.var.remote_addr 可能显示的是网关 IP 而非真实用户 IP。此时,若依赖该 IP 进行哈希分流,会导致大量不同用户被映射到同一个后端服务器,造成负载不均。解决此问题需要检查 X-Forwarded-For 头部,提取最左侧的真实 IP,并在 Lua 脚本中替换 client_ip 变量的值,以确保分流逻辑基于真实的客户端标识。





