






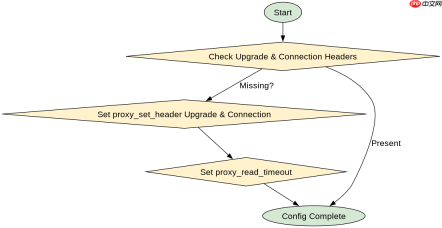
排查 nginx websocket 代理握手失败,核心是确保请求头中的 upgrade 和 connection 被正确透传至后端服务。具体做法是在 location 块中配置 proxy_set_header upgrade $http_upgrade; 和 proxy_set_header connection 'upgrade';,同时设置合理的超时参数如 proxy_read_timeout。若后端服务未响应或返回非 101 状态码,则需检查后端日志及防火墙规则。

Nginx 配置中哪些参数直接决定握手是否成功?
决定 WebSocket 握手成功的 Nginx 配置主要涉及头部透传和超时设置。必须显式设置 Upgrade 和 Connection 头部,否则 Nginx 会将其视为普通 HTTP 请求并关闭连接。此外,proxy_read_timeout 默认值较短,可能导致长连接在空闲时被断开,需根据业务需求调整。
server {
    listen 80;
    server_name example.com;

    location /ws/ {
        proxy_pass http://backend_server;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection "upgrade";
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

        # 关键:防止因空闲超时导致连接中断
        proxy_read_timeout 86400s;
        proxy_send_timeout 86400s;
    }
}
上述配置中,proxy_http_version 1.1; 是必须的,因为 WebSocket 协议基于 HTTP/1.1。如果省略此设置,Nginx 可能使用 HTTP/1.0 与后端通信,导致握手失败。头部设置确保了客户端的升级请求能原样传递给后端。超时时间设置为 86400 秒(一天),适用于需要保持长连接的聊天或实时数据场景。若后端服务运行在本地不同端口,需确保 proxy_pass 指向正确的上游地址。
如何验证后端服务是否正确处理了 WebSocket 升级请求?
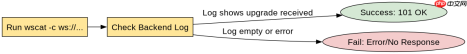
验证后端服务是否正确处理升级请求,可以通过模拟 WebSocket 连接并检查后端日志或返回状态码来实现。使用 wscat 或浏览器开发者工具发起连接,若后端正常响应,应返回 101 Switching Protocols 状态码。若返回 400 或 502,则说明后端未识别升级请求或 Nginx 配置有误。

可水平扩展的 WebSocket 中心模式,支持懒加载 Redis 订阅、连接注册表和优雅关闭。适用于构建可跨多实例扩展的实时 WebSocket 服务器。
// Node.js 示例后端代码,用于测试 WebSocket 支持
const http = require('http');
const url = require('url');

const server = http.createServer((req, res) => {
    const parsedUrl = url.parse(req.url, true);
    if (parsedUrl.pathname === '/ws/') {
        // 简单判断:如果包含 Upgrade 头,则认为尝试建立 WebSocket
        if (req.headers.upgrade && req.headers.upgrade.toLowerCase() === 'websocket') {
            console.log('WebSocket upgrade request received');
            // 实际项目中需使用 ws 库等完整实现握手流程
            // 此处仅演示 Nginx 透传后的请求特征
            res.writeHead(101, {
                'Upgrade': 'websocket',
                'Connection': 'Upgrade'
            });
            res.end();
            return;
        }
    }
    res.writeHead(200);
    res.end('Hello World\n');
});

server.listen(3000, () => {
    console.log('Server listening on port 3000');
});
运行上述 Node.js 后端,并通过 Nginx 代理访问 /ws/ 路径。观察后端控制台输出,若打印 “WebSocket upgrade request received”,说明 Nginx 成功透传了 Upgrade 头部。若未打印,则检查 Nginx 配置中的 proxy_set_header 指令。同时,可使用 wscat -c ws://example.com/ws/ 命令测试连接,若成功连接且无报错,则配置正确。若出现连接重置,需检查后端防火墙是否允许该端口通信。
当后端返回 502 Bad Gateway 时,可能的原因有哪些?
当 Nginx 返回 502 Bad Gateway 时,通常意味着 Nginx 无法与后端服务建立有效连接或后端返回了无效响应。常见原因包括后端服务未启动、端口错误、后端崩溃或后端返回了不符合 HTTP 协议的响应。需检查后端进程状态、监听端口及网络连通性。
首先,确认后端服务正在运行且监听在预期端口。使用 netstat -tlnp | grep 3000 或 ss -tlnp | grep 3000 检查端口占用情况。其次,检查 Nginx 错误日志,路径通常为 /var/log/nginx/error.log,查看是否有 “connect() failed” 或 “upstream prematurely closed connection” 等错误信息。若日志显示连接被拒绝,可能是后端服务未启动或防火墙阻止了连接。若日志显示连接重置,可能是后端在处理请求时崩溃或返回了非法数据。最后,确保后端服务支持 HTTP/1.1 协议,因为 Nginx 通过 proxy_http_version 1.1; 指定了版本,若后端仅支持 HTTP/1.0,可能导致兼容性问题。





