






在 nginx 中配置 webdav 文件共享,核心在于启用 ngx_http_dav_module 并设置正确的权限与路径。你需要创建一个专用的存储目录,赋予 nginx 进程用户(如 www-data)读写执行权限,并在 server 块中使用 location 指令开启 dav_methods、create_full_put_path 和 autoindex。这样即可通过 http 协议进行文件的上传、删除和管理。

如何配置基础的文件上传与访问
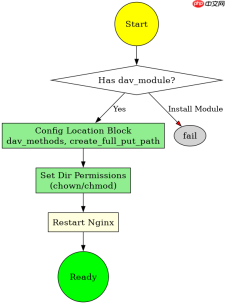
要实现基础的 WebDAV 功能,必须确保 Nginx 编译时包含了 ngx_http_dav_module 模块。配置的关键是定义一个 location 块,指定本地文件系统的路径,并启用 dav_methods 来允许 PUT、DELETE 等操作。同时,create_full_put_path on; 参数允许客户端直接创建多级目录,而无需手动预先建立文件夹结构。
server {
    listen 80;
    server_name dav.example.com;

    # 定义 WebDAV 根目录
    root /var/www/webdav;

    location / {
        # 启用 WebDAV 方法
        dav_methods PUT DELETE MKCOL COPY MOVE;

        # 允许客户端自动创建多级目录
        create_full_put_path on;

        # 设置上传文件的默认权限 (所有者:组, 权限)
        dav_access user:rw group:rw all:r;

        # 启用目录列表
        autoindex on;

        # 自定义错误页面提示
        error_page 404 = @fallback;
    }

    location @fallback {
        return 403 "Access Denied";
    }
}
上述配置中,/var/www/webdav 是实际存储文件的目录。运行 chown -R www-data:www-data /var/www/webdav 确保 Nginx 工作进程拥有该目录的完全控制权。测试时,使用 curl -T local_file.txt http://dav.example.com/remote_file.txt 即可将本地文件上传至服务器。
如何添加身份验证以保护资源
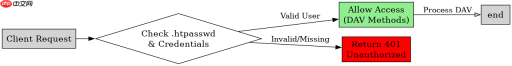
默认的 WebDAV 配置对所有人开放,存在严重的安全风险。为了保护文件共享服务,需要集成 HTTP Basic 认证或 Digest 认证。这通常借助 auth_basic 模块和 htpasswd 工具生成的密码文件来实现。在 location 块中添加认证指令后,客户端在进行 PUT 或 DELETE 操作时必须提供有效的用户名和密码。

# 生成密码文件 (首次需安装 apache2-utils)
# htpasswd -c /etc/nginx/.htpasswd admin

server {
    listen 80;
    server_name secure-dav.example.com;

    root /var/www/secure-webdav;

    location / {
        dav_methods PUT DELETE MKCOL COPY MOVE;
        create_full_put_path on;
        dav_access user:rw group:rw all:r;
        autoindex on;

        # 启用 Basic 认证
        auth_basic "Restricted Area";
        auth_basic_user_file /etc/nginx/.htpasswd;
    }
}
在此配置下,任何尝试访问 / 路径的请求都会触发浏览器或客户端的工具弹出登录框。如果未提供凭据或凭据错误,Nginx 将返回 401 Unauthorized 状态码。这种方式简单有效地限制了只有授权用户才能写入或删除文件,同时保持了配置的轻量级。
当上传大文件时遇到 413 Request Entity Too Large 错误怎么办
在使用 WebDAV 上传较大文件时,经常遇到 413 Request Entity Too Large 错误。这是因为 Nginx 默认限制请求体的大小(通常为 1MB)。要解决此问题,需要在 http、server 或 location 级别调整 client_max_body_size 指令。将该值设置为足够大的数值(如 50m 或 100m),即可允许更大体积的文件通过 PUT 方法上传。


