






php 8.6 默认启用 session.cookie_samesite = lax,在跨站 post 请求(如 oauth 回调或第三方登录)中会导致会话 cookie 被浏览器丢弃,从而引发登录失败。修复方法是显式将配置改为 none 并配合 secure 标志,确保 https 环境下跨站请求能正常携带会话标识。
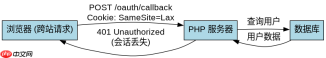
为什么 SameSite=Lax 会阻断跨站登录?
当用户从外部网站点击链接跳转到你的应用进行登录时,浏览器遵循 Lax 策略会阻止发送 Set-Cookie 头中的会话 ID。这导致服务器无法识别用户身份,进而返回未授权错误或重定向回登录页。要解决这个问题,必须调整 php.ini 或运行时的会话配置。
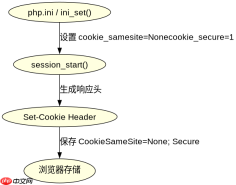
session.cookie_samesite = None
session.cookie_secure = 1
session.cookie_httponly = 1
上述配置将 SameSite 设为 None,允许跨站请求携带 Cookie。同时强制开启 Secure 标志,确保 Cookie 仅通过 HTTPS 传输,防止中间人攻击。这是处理跨站认证的标准做法。
代码层面如何动态设置会话参数?
如果无法修改全局 php.ini,可以在脚本开头使用 ini_set() 动态覆盖配置。这种方法适用于共享主机环境或需要针对不同路由应用不同策略的场景。关键在于必须在调用 session_start() 之前完成设置,否则配置不会生效。
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
<?php // 必须在 session_start() 之前执行
ini_set('session.cookie_samesite', 'None');
ini_set('session.cookie_secure', '1');
ini_set('session.cookie_httponly', '1');

session_start();

// 后续业务逻辑
if (!isset($_SESSION['user_id'])) {
    header('Location: /login');
    exit;
}
这段代码确保了会话启动时应用了正确的 Cookie 属性。注意 cookie_secure 设为 1 后,如果站点未启用 HTTPS,会话将无法建立,因此需确认部署环境支持 TLS。
验证配置是否生效的具体方法
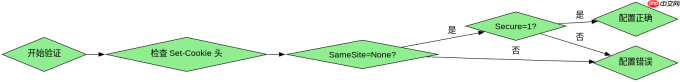
修改配置后,可以通过检查响应头中的 Set-Cookie 字段来验证。使用浏览器开发者工具的 Network 标签,查看登录接口返回的响应头。如果看到 SameSite=None; Secure; HttpOnly,说明配置已正确应用。若仍显示 Lax 或缺失 Secure,则需检查是否有其他配置文件(如 .htaccess 或框架配置)覆盖了 PHP 设置。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





