






升级 laravel 后登录失败通常是因为 session 驱动配置变更、cookie 域名不匹配或中间件顺序调整导致认证状态丢失。排查时优先检查 .env 中的 session_driver 和 session_domain,确保与当前环境一致;若使用 redis 或数据库驱动,需确认连接正常且表结构已迁移;同时验证 web 中间件组中是否包含 startsession 和 authenticate,并清除旧缓存以排除静态配置干扰。
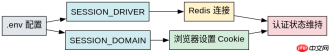
Session 驱动与 Cookie 配置差异
不同版本的 Laravel 对默认 Session 驱动和 Cookie 作用域的处理逻辑有所调整,直接沿用旧版配置可能导致会话无法建立。主要需核对 config/session.php 中的 driver 值是否与 .env 一致,以及 domain 参数在子域名或多站点部署下的正确性。若驱动切换至 Redis 但连接未配置,或 Cookie 域名设为具体主机名而实际访问为 IP,均会引发静默失败。
APP_NAME=Laravel
APP_ENV=local
APP_KEY=base64:...
APP_DEBUG=true
APP_URL=http://localhost

LOG_CHANNEL=stack
LOG_DEPRECATIONS_CHANNEL=null
LOG_LEVEL=debug

DB_CONNECTION=mysql
DB_HOST=127.0.0.1
DB_PORT=3306
DB_DATABASE=laravel
DB_USERNAME=root
DB_PASSWORD=

BROADCAST_DRIVER=log
CACHE_DRIVER=file
FILESYSTEM_DISK=local
QUEUE_CONNECTION=sync
SESSION_DRIVER=redis
SESSION_LIFETIME=120
SESSION_ENCRYPT=false
SESSION_PATH=/
SESSION_DOMAIN=localhost

MEMCACHED_HOST=127.0.0.1

REDIS_HOST=127.0.0.1
REDIS_PASSWORD=null
REDIS_PORT=6379

MAIL_MAILER=smtp
MAIL_HOST=mailpit
MAIL_PORT=1025
MAIL_USERNAME=null
MAIL_PASSWORD=null
MAIL_ENCRYPTION=null
MAIL_FROM_ADDRESS="hello@example.com"
MAIL_FROM_NAME="${APP_NAME}"
上述配置中,SESSION_DRIVER=redis 表示使用 Redis 存储会话,SESSION_DOMAIN=localhost 限定 Cookie 仅在 localhost 下发送。若本地开发使用 127.0.0.1 访问,因域名不匹配,浏览器不会携带 Session Cookie,导致登录状态无法维持。将 SESSION_DOMAIN 留空或改为 null 可使其自动适配当前主机,解决此问题。同时需确保 Redis 服务运行正常,可通过 php artisan tinker 执行 app('cache.store')->put('test', 'ok', 10); 验证连通性。
中间件组与认证守卫顺序
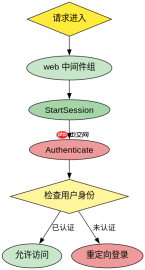
Laravel 的认证依赖 web 中间件组正确加载 Session 和认证状态,升级后若路由文件被重构或中间件别名变更,可能导致 Authenticate 中间件提前拦截请求。需检查 app/Http/Kernel.php 中 $middlewareGroups['web'] 是否包含 \Illuminate\Session\Middleware\StartSession::class 和 \Illuminate\Auth\Middleware\Authenticate::class。此外,自定义路由若未包裹在 Route::middleware('web') 内,也会跳过 Session 初始化。

Laravel Cloud(cloud.laravel.com)。此技能用于处理所有 Laravel Cloud 请求,包括搜索和读取数据。只要任务涉及 Laravel Cloud,即使用此技能。
// app/Http/Kernel.php
protected $middlewareGroups = [
    'web' => [
        \Illuminate\Cookie\Middleware\EncryptCookies::class,
        \Illuminate\Session\Middleware\StartSession::class,
        \Illuminate\View\Middleware\ShareErrorsFromSession::class,
        \Illuminate\Foundation\Http\Middleware\VerifyCsrfToken::class,
        \Illuminate\Routing\Middleware\SubstituteBindings::class,
        \Illuminate\Auth\Middleware\Authenticate::class,
        \Illuminate\Session\Middleware\AuthenticateSession::class,
        \Illuminate\Cookie\Middleware\AddQueuedCookiesToResponse::class,
        \Illuminate\Routing\Middleware\ThrottleRequests::class.':api',
        \Illuminate\Session\Middleware\EnsureSessionIsAvailable::class,
    ],
];

// routes/web.php
Route::get('/dashboard', function () {
    return view('dashboard');
})->middleware(['auth']);
在 Kernel.php 中,StartSession 必须位于 Authenticate 之前,否则认证中间件无法读取 Session 中的用户 ID。若升级后手动修改了中间件顺序,或引入了第三方包覆盖了默认组,会导致认证失效。通过 php artisan route:list 可查看路由实际应用的中间件,确认 auth 别名是否正确映射到包含必要 Session 处理的组。对于 API 路由,应使用 api 中间件组,其默认不包含 Session,需改用 Token 或 Passport 认证。
密码哈希算法升级导致的验证失败
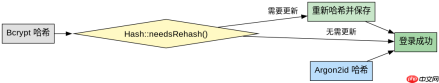
Laravel 10 及以上版本默认使用 Argon2id 哈希算法,而旧项目可能仍使用 Bcrypt。若数据库中存储的是旧格式哈希,而应用强制要求新算法或重新生成了密码,会导致登录验证失败。需检查 config/hashing.php 中的 driver 设置,并确保用户模型中的 password 属性未被意外覆盖。对于存量用户,Laravel 会自动识别旧哈希并在下次成功登录后重新哈希,但若首次登录即失败,则需手动处理。
use Illuminate\Support\Facades\Hash;

// 验证旧密码
$isValid = Hash::check('plain-password', $hashedPassword);

// 若验证通过但哈希不是最新,可更新
if ($isValid && !Hash::needsRehash($hashedPassword)) {
    $user->password = Hash::make('plain-password');
    $user->save();
}
上述代码展示了如何安全地验证旧密码并触发重新哈希。在升级过程中,若直接替换了 Hash::make() 的调用而未兼容旧格式,新用户注册正常,但老用户登录时会因算法不匹配而失败。通过在登录成功后检测哈希是否需要更新,可实现平滑过渡。同时,确保 App\Models\User 模型中的 casts 属性未将 password 设置为非字符串类型,避免序列化错误影响验证流程。





