






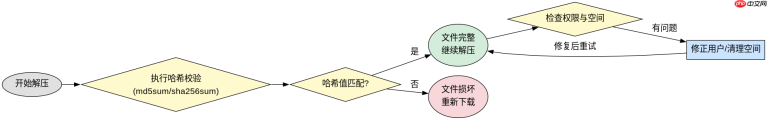
oracle安装包解压时提示文件损坏,通常是因为下载过程中网络波动导致数据不完整或校验失败。最直接有效的解决办法是重新下载该安装包,并在解压前通过md5或sha256校验和验证文件的完整性。如果确认下载源无误,则需检查磁盘空间是否充足以及当前用户对目标目录的读写权限,排除因环境因素导致的写入错误。
如何验证Oracle安装包的完整性
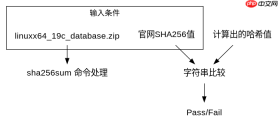
验证安装包完整性的核心方法是使用哈希校验工具对比官方提供的校验值。在Linux环境下,可以使用`md5sum`或`sha256sum`命令生成当前文件的哈希值,并与Oracle官网提供的校验字符串进行比对。如果两者一致,说明文件未损坏;如果不一致,则必须重新下载。此步骤能排除因网络传输错误导致的静默损坏。
#!/bin/bash
# 假设安装包名为 linuxx64_19c_database.zip
FILE="linuxx64_19c_database.zip"
EXPECTED_HASH="a1b2c3d4e5f6..." # 替换为官网提供的实际SHA256值

# 计算当前文件的SHA256
CURRENT_HASH=$(sha256sum "$FILE" | awk '{print $1}')

if [ "$CURRENT_HASH" = "$EXPECTED_HASH" ]; then
    echo "校验通过:文件完整无损"
else
    echo "校验失败:文件已损坏,请重新下载"
    exit 1
fi
解压时遇到权限或空间不足的常见原因
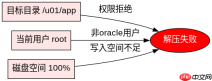
当文件本身完整但解压仍报错时,问题往往出在运行环境上。最常见的原因是目标目录权限不足,Oracle数据库严禁使用root用户直接安装,必须使用专用的oracle用户。此外,如果临时目录(如/tmp)或目标安装路径所在的分区空间已满,解压过程也会因无法写入而中断。解决这些问题的关键在于切换至正确的用户并清理磁盘空间。

#!/bin/bash
# 检查磁盘空间
df -h /u01/app

# 检查目录权限
ls -ld /u01/app/oracle

# 修复权限示例(假设oracle为用户组oinstall)
chown -R oracle:oinstall /u01/app
chmod -R 775 /u01/app
基于zip格式解压的具体操作与陷阱
在使用`unzip`命令解压Oracle安装包时,一个常见的陷阱是文件名中包含空格或特殊字符,或者压缩包结构层级过深。Oracle的安装包通常是标准的ZIP格式,但在某些Linux发行版中,默认的`unzip`版本可能不支持大文件或长路径。此时应确保安装了最新版的`unzip`工具,并在解压时指定输出目录,避免文件散落在当前混乱的目录中。此外,若使用图形化界面解压,建议改用命令行以确保日志输出的可追溯性。


