






通过输入验证与白名单机制加固sql安全,核心做法是严格限制用户输入仅包含预期的合法字符或格式,从而在源头阻断恶意注入。具体实施时,应优先使用参数化查询(prepared statements)来隔离代码与数据,并在此基础上对关键业务字段(如id、状态码)进行类型强校验,对文本类字段采用正则表达式匹配白名单规则。这样即使攻击者尝试注入sql关键字,也会因不符合白名单规则被拦截或因参数化处理而无法改变sql逻辑。

如何配置参数化查询以防御基础注入
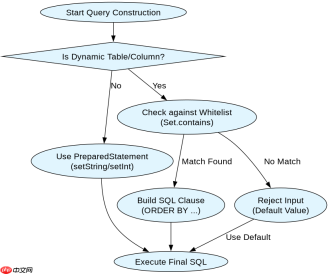
配置参数化查询的关键在于将SQL语句结构与用户输入分离,使用占位符代替直接拼接的变量。在Java中,推荐使用`PreparedStatement`而非`Statement`,并在执行前通过`setString`或`setInt`等方法绑定参数。这种做法确保数据库引擎将输入视为纯数据而非可执行代码,从而彻底消除基于字符串拼接的注入风险。对于任何涉及动态表名或列名的场景,参数化查询无法直接使用,需结合后文提到的白名单机制处理。
import java.sql.Connection;
import java.sql.DriverManager;
import java.sql.PreparedStatement;
import java.sql.ResultSet;

public class SafeQueryExample {
    public static void main(String[] args) {
        String url = "jdbc:mysql://localhost:3306/mydb";
        String user = "root";
        String pass = "password";

        // 模拟用户输入
        String userInput = "admin'; DROP TABLE users; --";

        try (Connection conn = DriverManager.getConnection(url, user, pass)) {
            // 使用 ? 占位符,而不是直接拼接 userInput
            String sql = "SELECT * FROM users WHERE username = ?";

            PreparedStatement pstmt = conn.prepareStatement(sql);
            // 将用户输入作为参数绑定,数据库会将其视为字符串值
            pstmt.setString(1, userInput);

            ResultSet rs = pstmt.executeQuery();
            while (rs.next()) {
                System.out.println("Found user: " + rs.getString("username"));
            }
        } catch (Exception e) {
            e.printStackTrace();
        }
    }
}
在上述代码中,即使用户输入包含`DROP TABLE`等危险指令,由于它被绑定为`username`字段的值,数据库只会查找名为`admin'; DROP TABLE users; --`的用户,而不会执行删除操作。这是防御SQL注入最基础且最有效的手段。
如何处理动态表名或列名的白名单校验
当SQL语句需要动态指定表名、列名或排序方向时,参数化查询失效,必须采用白名单机制。具体做法是预先定义一个包含所有合法选项的集合(如数组或枚举),然后检查用户输入是否完全匹配该集合中的某一项。只有匹配成功时才构建SQL语句,否则拒绝请求。这种方法确保了动态部分只能是预定义的合法标识符,从根本上杜绝了注入可能。例如,在处理多条件搜索时,若允许用户选择排序字段,应仅允许`id`、`name`、`create_time`等已知字段。
import java.util.Arrays;
import java.util.HashSet;
import java.util.Set;

public class WhitelistValidator {
    // 定义合法的排序字段白名单
    private static final Set<string> ALLOWED_SORT_FIELDS = new HashSet(Arrays.asList(
        "id", "name", "create_time", "update_time"
    ));

    public String buildOrderByClause(String userInput) {
        // 检查输入是否在白名单中
        if (ALLOWED_SORT_FIELDS.contains(userInput)) {
            return "ORDER BY " + userInput;
        } else {
            // 如果不在白名单中,返回默认排序或抛出异常
            return "ORDER BY id";
        }
    }

    public static void main(String[] args) {
        WhitelistValidator validator = new WhitelistValidator();

        // 测试正常输入
        System.out.println(validator.buildOrderByClause("name"));
        // 输出: ORDER BY name

        // 测试恶意输入
        System.out.println(validator.buildOrderByClause("name; DROP TABLE users; --"));
        // 输出: ORDER BY id (被拒绝,使用默认)
    }
}</string>
此示例展示了如何通过简单的集合查找实现白名单校验。在实际应用中,白名单应尽可能小且精确,只包含业务必需的项。同时,建议对非白名单输入记录日志以便审计。结合参数化查询和白名单校验,可以覆盖绝大多数SQL注入场景。
当输入包含特殊字符如单引号时会发生什么
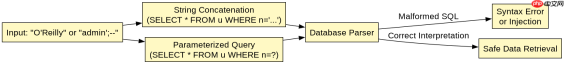
当用户输入包含单引号(')等特殊字符时,如果使用传统的字符串拼接方式构建SQL,这些字符会破坏SQL语句的结构,导致语法错误或引发注入攻击。例如,输入`O'Reilly`在拼接查询`SELECT * FROM users WHERE name = 'O'Reilly'`时,会导致SQL解析错误。然而,在使用参数化查询的情况下,单引号会被自动转义或作为普通字符处理,不会引起结构破坏。数据库驱动会在发送参数时对其进行适当的转义或二进制传输,确保其被视为数据的一部分。因此,只要正确使用参数化查询,无需手动对单引号进行额外转义,系统即可安全处理此类输入。


