






为什么 Composer 忽略 auth.json 里的普通配置?
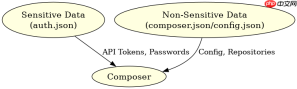
composer 会忽略 auth.json 中的非认证字段,因为该文件仅用于存储敏感凭证。如果将常规配置项(如 config 或 repositories)写入此文件,composer 在解析时不会读取它们,导致配置不生效。

要解决此问题,需将常规配置移至 composer.json 或全局 config.json。例如,设置镜像源应使用 composer config 命令,而非手动编辑 auth.json。这样可确保配置被正确加载并应用。
如何正确管理 Composer 的敏感与非敏感配置?
Composer 通过分离配置文件来区分敏感与非敏感数据。auth.json 专用于存储 API 令牌、密码等敏感信息,而 composer.json 或 config.json 用于管理常规设置。这种设计旨在提高安全性,避免敏感数据意外提交到版本控制系统。
{
  "config": {
    "platform": {
      "php": "8.0"
    },
    "allow-plugins": {
      "phpstan/extension-installer": true
    }
  },
  "require": {
    "php": "^8.0"
  }
}
上述代码展示了 composer.json 中正确的配置结构。其中 config 部分包含非敏感设置,如平台版本和插件允许列表。这些配置会被 Composer 正常读取和应用。

一个基于官方 Mailtrap Node.js SDK 构建的 ASE 技能,用于发送事务邮件并与 Mailtrap 沙盒或生产流程协作。它非常适合需要 API 驱动邮件投递、测试邮箱验证和结构化消息自动化的代理工作流。
auth.json 中误写常规配置会导致什么具体错误?
当 auth.json 中包含非认证字段时,Composer 不会报错,但会静默忽略这些配置。这可能导致依赖安装失败或行为不符合预期。例如,若在 auth.json 中设置镜像源,Composer 仍会使用默认源,从而导致下载缓慢或失败。
为验证此行为,可创建一个包含错误配置的 auth.json 文件:
{
  "http-basic": {
    "packagist.org": {
      "username": "user",
      "password": "pass"
    }
  },
  "config": {
    "vendor-dir": "custom/vendor"
  }
}
运行 composer install 后,会发现 vendor-dir 未被修改,仍使用默认的 vendor 目录。这表明 config 字段在 auth.json 中被忽略。













