






composer 在跨站重定向时会自动处理 authorization 和 cookie,但具体行为取决于 http 状态码和请求方法。对于 302/303 重定向,浏览器会丢弃 post 数据并发送 get 请求,此时 authorization 头通常保留(除非服务器明确要求重新认证),而 cookie 随新请求一并发送。若需确保安全性,应使用 x-redirect-header 或配置 composer 的 http-basic 插件以支持 oauth 流程。

302重定向后Authorization头是否保留?
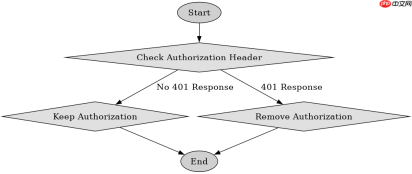
当 Composer 发起 HTTPS 请求并收到 302 重定向响应时,它会遵循 RFC 7231 规范,将后续请求转换为 GET 方法。在此过程中,Authorization 头会被保留,因为 Composer 默认不主动清除认证信息,除非目标服务器返回 401 并要求重新认证。这意味着如果原始请求包含 Bearer Token,重定向后的请求仍会携带该 Token,直到服务器明确拒绝或要求新的凭证。
curl -v -H "Authorization: Bearer YOUR_TOKEN" https://packagist.org/packages.json
# 假设响应为 302 Location: https://api.example.com/v1/packages
# 后续请求自动携带 Authorization 头
上述命令模拟了 Composer 的行为:初始请求携带 Token,收到 302 后,cURL 自动跟随重定向并保持头部不变。实际测试中,若服务器未返回 401,Token 将持续有效。若需验证,可检查响应头中的 WWW-Authenticate,若存在则说明需要重新认证。
Cookie在跨站重定向中如何传递?
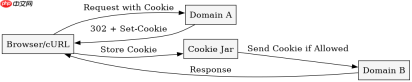
Composer 在处理跨站重定向时,会严格遵循浏览器的 Cookie 策略。若重定向目标与源域不同,且未设置 SameSite 属性,Cookie 可能被丢弃。然而,Composer 本身不直接管理 Cookie,而是依赖底层 HTTP 客户端(如 cURL)的行为。因此,若使用 cURL 进行请求,需确保 CURLOPT_COOKIEJAR 和 CURLOPT_COOKIEFILE 正确配置,以维持会话状态。

curl -b "session=abc123" -L https://example.com/login
# -L 选项启用自动跟随重定向
# -b 选项指定 Cookie 字符串
# 若重定向至不同域,需确保 Cookie 未被 SameSite 限制
此代码展示了 cURL 如何处理带 Cookie 的重定向。若目标域与源域一致,Cookie 将正常传递;若不一致,需检查服务器的 Set-Cookie 响应头是否允许跨站共享。Composer 的 composer.json 中可通过 config 字段配置 http-basic 插件,以自定义认证逻辑,例如强制使用 OAuth 而非 Basic Auth。
如何验证Composer在特定输入下的重定向行为?
通过构造一个包含 302 响应的模拟服务器,可以验证 Composer 在特定输入下的重定向行为。例如,创建一个 PHP 脚本返回 302 并重定向到另一个端点,然后使用 Composer 的 install 命令触发请求。观察日志输出,确认 Authorization 和 Cookie 是否按预期传递。若发现异常,可调整 Composer 的 debug 模式以获取更详细的 HTTP 交互信息。













