






composer项目近日出现一则真实反馈:项目内的composer audit没有发现对应问题,但composer diagnose仍提示symfony/filesystem安全公告。维护讨论指出,diagnose这里检查的是composer自身及其依赖,和当前项目的vendor依赖不是同一套范围。
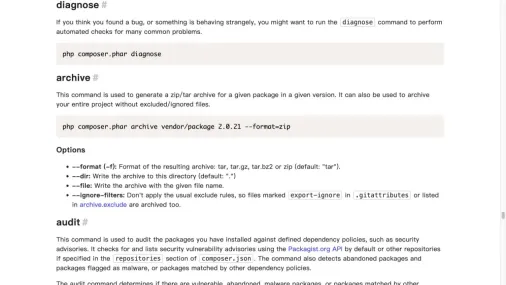
Composer官方命令文档中的diagnose与audit说明
先看告警上方写的是谁的依赖
原帖使用Composer 2.11.1,诊断输出在告警前写明“Checking Composer and its dependencies for vulnerabilities”。因此,即使项目安装的symfony/filesystem已经更新,Composer自己携带的依赖仍可能触发提示。
composer --version
composer diagnose
composer audit
composer show symfony/filesystem
前三条命令分别用于核对工具版本、查看诊断与检查当前项目;最后一条查看的是项目中的具体包。不能把项目包版本直接当成Composer内部依赖版本。
项目正常不等于工具本体的告警可以忽略
另有独立用户反馈CI遇到相同提示,贡献者也在讨论中要求发布更新依赖的新版本。采集时核实到的最新正式版仍为2.11.1,不能承诺运行一次项目composer update就能消除工具本体的安全告警。

区分检查范围后再跟进正式处理
应分别记录项目审计结果和Composer诊断结果,继续核对官方后续发布。若工具由系统包或其他安装方式提供,也要核对对应发行渠道的更新情况。不要为让CI变绿而直接关闭安全检查,也不要把“项目没问题”写成“Composer告警是误报”。













