






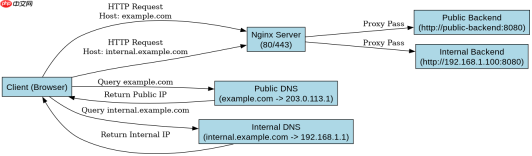
在 nginx 中配置内网与外网双域名映射,核心做法是在同一个 server 块或不同 server 块中使用 server_name 同时匹配内外域名,并通过 if ($host) 或变量判断来区分请求来源,进而将流量转发至对应的后端服务。具体而言,可以在一个监听端口(如 80)的 server 块中列出所有域名,利用 nginx 内置变量 $host 识别当前请求的是哪个域名,然后使用 return 或 proxy_pass 根据域名类型指向不同的内部 ip 地址。这样做的好处是只需维护一套 ssl 证书(若为 https)和基础配置,即可实现同一入口的双向解析。
如何在一个 server 块中同时处理内外域名请求
直接回答:可以通过在 server_name 指令中用空格分隔的方式,将公网域名和内网域名写在同一行,Nginx 会将其视为同一个虚拟主机的匹配条件。当请求到达时,Nginx 会根据 HTTP 头中的 Host 字段匹配到这个 server 块,随后在 location 或 server 级别通过判断 $host 变量的值来决定具体的转发逻辑。这种方法适用于内外网后端服务结构相似,仅目标 IP 不同的场景。
server {
    listen 80;
    # 同时匹配公网域名和外网域名
    server_name example.com www.example.com internal.example.com;

    location / {
        # 判断是否为内网域名
        if ($host = 'internal.example.com') {
            # 转发到内网特定 IP
            proxy_pass http://192.168.1.100:8080;
            break;
        }
        # 默认转发到公网后端或默认行为
        proxy_pass http://public-backend-server:8080;
    }
}
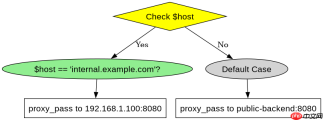
上述代码展示了基本结构。当用户访问 example.com 时,$host 不等于 internal.example.com,因此进入默认分支,代理到 public-backend-server。当用户在内网访问 internal.example.com 时,条件成立,代理到内网 IP 192.168.1.100。注意:if 指令在 Nginx 中需谨慎使用,但在简单的变量判断和重定向/代理场景中是安全的。确保 proxy_pass 后的 URL 格式正确,且后端服务可达。
如何通过 DNS 解析差异优化内外网访问体验
直接回答:配合 DNS 策略,让公网域名解析到 Nginx 的公网 IP,而内网域名解析到 Nginx 的内网 IP(或通过路由指向同一台机器),可以显著减少跨网延迟并避免 NAT 穿透问题。在 Nginx 配置层面,无需额外复杂逻辑,只需确保 server_name 包含内网域名,并且内网客户端能正确解析该域名即可。这种架构下,Nginx 作为统一入口,屏蔽了后端的网络拓扑差异。


# 假设 Nginx 服务器同时拥有公网 IP 和内网 IP
# 公网 IP: 203.0.113.1
# 内网 IP: 192.168.1.1

server {
    listen 80;
    server_name example.com internal.example.com;

    # 可选:记录日志以便分析内外网流量比例
    access_log /var/log/nginx/dual_access.log combined;

    location / {
        # 更推荐的做法是使用 map 指令,避免 if 的性能损耗
        set $backend_url "http://public-backend:8080";
        if ($host = 'internal.example.com') {
            set $backend_url "http://192.168.1.100:8080";
        }
        proxy_pass $backend_url;
    }
}
使用 map 指令是比 if 更优的实践方式,尤其在高并发场景下。可以将上述 location 块替换为:
map $host $backend_url {
    default "http://public-backend:8080";
    "internal.example.com" "http://192.168.1.100:8080";
}

server {
    listen 80;
    server_name example.com internal.example.com;

    location / {
        proxy_pass $backend_url;
    }
}
此配置中,map 块定义了 $host 与 $backend_url 的映射关系。当请求来自内网域名时,$backend_url 被赋值为内网地址;否则使用默认公网后端地址。这种方式逻辑清晰,易于扩展,例如未来增加更多内网子域或不同区域的后端 IP。
当内网域名解析失败或无法访问时如何处理
直接回答:如果内网域名因 DNS 故障、网络隔离或 Nginx 配置错误导致无法访问,Nginx 会返回标准的 502 Bad Gateway 或 504 Gateway Timeout 错误,具体取决于后端是否可达。为了提升用户体验,可以在 Nginx 中配置自定义错误页面,或者通过健康检查机制自动剔除不可用的后端节点。此外,确保内网 DNS 服务器的稳定性是关键,建议在客户端或本地 DNS 缓存中设置合理的 TTL 值,以减少解析失败的影响范围。








