






linux 中 nginx 缓存文件权限不足通常是因为 nginx worker 进程的用户(如 www-data)没有对缓存目录的写权限,或者父目录权限限制了递归写入。解决的核心做法是确保缓存根目录的所有者或所属组与 nginx worker 进程的运行用户一致,并设置正确的读写权限(通常为 755 或 775)。如果使用了 selinux,还需检查安全上下文是否允许 nginx 访问该路径。
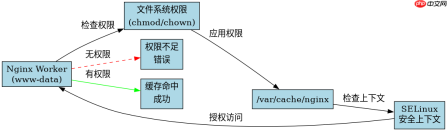
Nginx 配置中的缓存路径与用户如何对应
要排查权限问题,首先需要确认 Nginx 配置文件(通常是 nginx.conf)中定义的缓存路径以及 Nginx 运行的用户身份。Nginx 的主进程以 root 启动,但 worker 进程会以指定的非特权用户运行。如果 proxy_cache_path 指向的目录不属于该用户,worker 进程在尝试创建或更新缓存文件时就会因权限不足而失败。
user www-data;

http {
    proxy_cache_path /var/cache/nginx levels=1:2 keys_zone=my_cache:10m max_size=10g inactive=60m use_temp_path=off;

    server {
        listen 80;
        server_name example.com;

        location / {
            proxy_pass http://backend;
            proxy_cache my_cache;
        }
    }
}
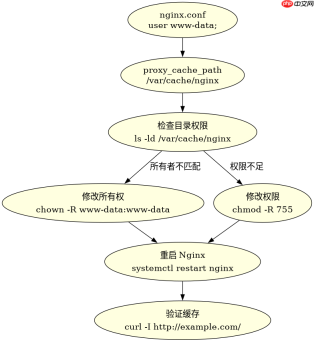
在上述配置中,user www-data; 指定了 worker 进程的用户。缓存路径为 /var/cache/nginx。我们需要验证这个目录的权限是否允许 www-data 用户写入。可以使用 ls -ld /var/cache/nginx 命令查看目录详情。如果所有者不是 www-data,则需要修改所有权。
如何修正缓存目录权限及 SELinux 影响
一旦确认了用户和路径,下一步就是修正文件系统权限。最直接的修复方法是使用 chown 命令将缓存目录及其子目录的所有权更改为 Nginx 运行用户。同时,需要确保目录权限至少包含用户的写权限。此外,在 CentOS/RHEL 等系统中,SELinux 可能会阻止 Nginx 访问非标准缓存目录,此时需要调整 SELinux 上下文。

# 假设 Nginx 用户为 www-data
sudo chown -R www-data:www-data /var/cache/nginx
sudo chmod -R 755 /var/cache/nginx

# 如果使用 SELinux,可能需要设置上下文
sudo semanage fcontext -a -t nginx_cache_t "/var/cache/nginx(/.*)?"
sudo restorecon -Rv /var/cache/nginx
执行上述命令后,重启 Nginx 服务使配置生效:sudo systemctl restart nginx。如果之前有残留的缓存文件导致权限混乱,可以清空缓存目录:sudo rm -rf /var/cache/nginx/*。通过这种方式,Nginx worker 进程就能正常读写缓存文件,解决了权限不足的问题。
如何验证缓存是否正常工作
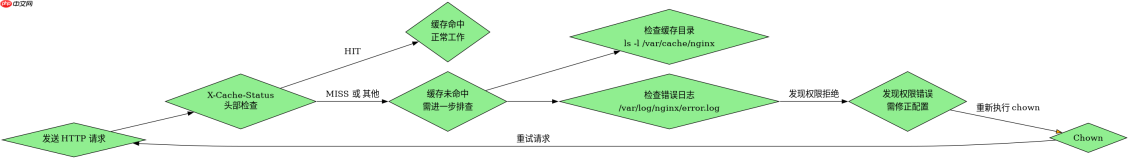
修复权限后,需要验证缓存是否按预期工作。可以通过发送请求并检查响应头中的 X-Cache-Status 字段来确认。第一次请求通常会返回 HIT 或 MISS,后续相同请求应返回 HIT。同时,可以检查缓存目录中是否有新文件生成,且这些文件的所有者是否为 Nginx 用户。
# 发送测试请求
curl -I http://example.com/

# 检查缓存目录内容
ls -l /var/cache/nginx/
如果 X-Cache-Status 显示 HIT,且目录中有文件,说明缓存功能已恢复正常。如果仍然出现权限错误,请检查 Nginx 错误日志(通常在 /var/log/nginx/error.log),查看具体的权限拒绝信息,并根据日志提示进一步排查。





