






学会强制下载后,下一步应掌握文件上传与存储、权限控制及安全性校验。这些是构建完整文件处理功能的核心环节。

如何安全地接收并存储用户上传的文件
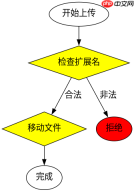
通过 move_uploaded_file() 将临时文件移至目标目录,并严格校验 MIME 类型和扩展名,防止恶意脚本执行。
$file = $_FILES['upload'];
$ext = pathinfo($file['name'], PATHINFO_EXTENSION);
if (!in_array($ext, ['jpg', 'png', 'pdf'])) {
    die('Invalid file type');
}
move_uploaded_file($file['tmp_name'], '/uploads/' . $file['name']);
上述代码演示了基本的上传流程。首先检查文件扩展名是否在白名单内,然后使用 move_uploaded_file() 将位于 /tmp 目录的临时文件移动到指定的 /uploads/ 目录。此过程确保了只有允许类型的文件被持久化存储,避免了直接执行用户上传的 PHP 脚本的风险。
如何验证用户是否有权限访问或下载特定文件
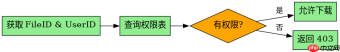
在生成下载链接前,查询数据库或文件系统权限表,确认当前用户 ID 是否拥有该文件的读取权限,否则返回 403 错误。

$fileId = $_GET['id'];
$userId = $_SESSION['user_id'];
// 假设有一个函数 checkAccess 用于验证权限
if (!checkAccess($fileId, $userId)) {
    http_response_code(403);
    die('Access denied');
}
// 继续执行下载逻辑...
这段代码展示了在下载前进行权限校验的逻辑。通过获取请求中的文件 ID 和当前会话中的用户 ID,调用 checkAccess() 函数(实际项目中需实现具体逻辑,如查询数据库)来判断权限。如果校验失败,立即设置 HTTP 状态码为 403 并终止脚本,确保未授权用户无法触发后续的文件读取和输出操作。
当文件路径包含特殊字符或空格时如何处理
使用 basename() 清理文件名,并用 urlencode() 对文件名进行编码,确保在 HTTP 头中正确传递且不会破坏路径结构。
在处理包含中文或特殊符号的文件名时,直接使用原始名称可能导致路径解析错误或浏览器显示乱码。例如,若文件名是“我的文档.pdf”,直接拼接路径可能因空格导致 URL 断裂。因此,在设置 Content-Disposition 头时,应对文件名部分进行 URL 编码。同时,在服务器端定位文件时,应使用 basename() 去除潜在的路径遍历攻击片段,确保只操作预期的文件名。这种处理方式既保证了文件系统的稳定性,也提升了跨浏览器的兼容性。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





