






在php中实现下载后自动删除临时文件,核心做法是在调用 readfile() 或类似函数输出文件内容之前,先通过 header() 设置正确的响应头以触发浏览器下载行为,并在代码逻辑的最后阶段使用 unlink() 删除源文件。由于http响应是流式传输的,必须确保在文件内容完全发送完毕(即脚本执行结束)后再执行删除操作,否则会导致下载中断或产生损坏的文件。若需处理大文件或高并发场景,建议结合 register_shutdown_function() 或在事务性逻辑中谨慎处理,但最基础且有效的方案是将删除步骤置于输出流之后。

如何正确设置HTTP头以触发下载并避免缓存
要强制浏览器弹出“另存为”对话框而非直接在页面预览,需要设置三个关键Header:Content-Type、Content-Disposition 和 Content-Length。Content-Disposition 必须设置为 attachment 并指定文件名。如果不设置 Content-Length,某些浏览器可能无法正确显示进度条或导致连接提前关闭。此外,为了防止浏览器缓存下载后的文件内容,通常还需要禁用缓存。这些头部信息必须在任何实际输出(包括空格或BOM)之前发送。
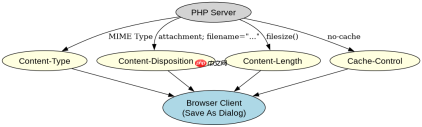
<?php // 假设 $filePath 是临时文件的绝对路径
$filePath = '/tmp/uploaded_file.tmp';
$fileName = 'document.pdf';

if (!file_exists($filePath)) {
    http_response_code(404);
    exit('File not found');
}

// 1. 设置 MIME 类型
$mime = mime_content_type($filePath);
header('Content-Type: ' . $mime);

// 2. 设置下载头,强制保存
header('Content-Disposition: attachment; filename="' . basename($fileName) . '"');

// 3. 设置长度,确保完整性
header('Content-Length: ' . filesize($filePath));

// 4. 禁用缓存
header('Cache-Control: no-cache, no-store, must-revalidate');
header('Pragma: no-cache');
header('Expires: 0');

// 5. 清空缓冲区并输出文件
ob_clean();
flush();
readfile($filePath);

// 6. 下载完成后删除临时文件
// 注意:此时文件内容已发送给客户端
if (unlink($filePath)) {
    // 可选:记录日志或删除成功标记
} else {
    // 处理删除失败的情况,例如权限问题
    error_log("Failed to delete temp file: " . $filePath);
}
?>
上述代码展示了标准的下载流程。关键点在于 readfile() 执行完毕后,脚本继续向下执行 unlink()。如果在此处抛出异常或发生致命错误,文件可能不会被删除,因此生产环境中常将删除逻辑放入 register_shutdown_function 以确保清理。
如何处理并发下载时的文件竞争与锁机制
当多个用户同时请求同一个临时文件进行下载时,直接调用 unlink() 可能导致其他正在读取该文件的进程出错,或者因为文件被意外删除而导致下载失败。虽然 readfile是原子性的文件读取,但在高并发下,更好的实践是使用文件锁或确保每个下载请求对应唯一的临时文件副本。如果临时文件是共享的(如用户上传目录),应在下载前复制一份到私有临时目录,下载完再删私有副本,从而避免竞争条件。对于单一临时文件场景,可以使用 flock() 进行排他锁控制,但这会阻塞其他请求,通常不推荐用于高性能Web服务。更优解是让每个下载任务生成唯一ID,绑定唯一临时文件。


<?php // 模拟并发安全下载:为每个请求创建唯一临时副本
$sourcePath = '/shared/uploads/data.csv';
$uniqueId = uniqid('dl_', true);
$tempCopy = '/tmp/' . $uniqueId . '.csv';

// 1. 复制文件到私有临时区,避免锁定源文件
if (!copy($sourcePath, $tempCopy)) {
    exit('Copy failed');
}

// 2. 设置下载头
header('Content-Type: text/csv');
header('Content-Disposition: attachment; filename="' . $uniqueId . '.csv"');
header('Content-Length: ' . filesize($tempCopy));
ob_clean();
flush();

// 3. 输出副本
readfile($tempCopy);

// 4. 删除私有副本
unlink($tempCopy);
?>
此方案通过 copy() 隔离了读写操作,确保下载过程不受其他并发请求影响,且在输出结束后立即清理自己的临时副本,实现了资源的安全释放。
基于程序输出结果验证文件是否真正被删除
在开发过程中,开发者常遇到“文件看似删除但磁盘空间未释放”或“下载后文件仍存在”的问题。这通常是因为PHP进程未正常结束,导致 unlink() 未被执行,或者文件句柄未正确关闭。为了验证文件是否真正被删除,可以在 unlink() 后立即使用 file_exists() 进行检查,并结合日志记录。如果 unlink() 返回 false,则说明删除失败,原因可能是权限不足或文件被其他进程占用。在实际测试中,可以通过检查服务器上的临时目录来确认文件状态。以下代码片段演示了如何在删除前后进行验证:
<?php $file = '/tmp/test_delete.tmp';
file_put_contents($file, 'test data');

// 下载逻辑省略...

// 验证删除
if (unlink($file)) {
    if (!file_exists($file)) {
        echo 'File successfully deleted and verified.';
    } else {
        echo 'Delete returned true but file still exists (race condition).';
    }
} else {
    echo 'Delete failed.';
}
?>
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





