






在 package.json 的 dependencies 或 devdependencies 中,通过为版本号添加前缀符号来定义版本范围。使用 ^ 允许更新到下一个不兼容的主版本(如 ^1.2.3 匹配 1.x.x),使用 ~ 允许更新到当前主版本的最新补丁(如 ~1.2.3 匹配 1.2.x),而直接写数字则锁定精确版本。npm 解析这些字符串时会自动补全缺失的位数,并遵循语义化版本规范进行比对。
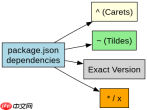
如何理解 ^ 和 ~ 前缀的具体行为
^ 和 ~ 的核心区别在于它们锁定的“粒度”不同。^ 是 caret range,它保护主版本号(Major)不变,允许次版本号(Minor)和修订号(Patch)升级;~ 是 tilde range,它保护主版本号和次版本号都不变,仅允许修订号升级。这种设计旨在平衡依赖的安全性与获取新功能的便利性。
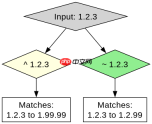
{
  "name": "version-demo",
  "version": "1.0.0",
  "dependencies": {
    "lodash": "^4.17.21",
    "express": "~4.18.2"
  }
}
运行 npm install 后,lodash 会安装最新的 4.x.x 版本,而 express 会安装最新的 4.18.x 版本。如果 lodash 发布了 5.0.0,npm 不会自动安装它,因为主版本号发生了变更。
如何处理非语义化版本或特定条件
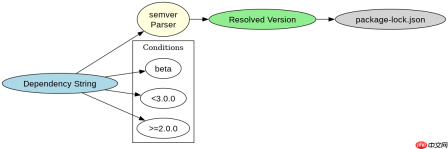
当依赖包未遵循语义化版本,或者需要更复杂的逻辑时,可以使用通配符、比较运算符或连字符。例如,使用 * 或 x 匹配任何版本,使用 >= 指定最低版本,或使用 - 指定版本区间。此外,还可以使用 latest 标签指向特定的发布通道。

{
  "dependencies": {
    "old-lib": "*",
    "new-lib": ">=2.0.0 <p>上述配置中,<code>old-lib</code> 将始终安装最新版,<code>new-lib</code> 限制在 <code>2.x.x</code> 范围内,<code>beta-lib</code> 则尝试安装标记为 <code>beta</code> 的版本。这些规则由 npm 的 <code>semver</code> 库解析,确保安装的版本符合预期。</p><h2>基于 package-lock.json 中具体输入条件的结果验证</h2><p>在项目中实际运行 <code>npm install</code> 后,生成的 <code>package-lock.json</code> 文件会记录每个依赖的确切解析结果。对于使用了 <code>^</code> 或 <code>~</code> 的依赖,lock 文件中会显示其被解析到的具体版本号,以及该版本的所有子依赖的完整树状结构。这确保了在不同环境中安装的一致性。</p>
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





