






在多子网环境中规划服务器 ip,核心策略是依据业务层级(如 web、app、db)和可用性需求进行逻辑隔离与地址分配。具体做法是为每个子网预留固定的网关地址,将服务器 ip 划分为静态管理段和业务数据段,并严格遵循 cidr 规范避免重叠。通过这种分层规划,可以简化路由配置,提高故障排查效率,并确保不同业务间的网络隔离与安全控制。
如何为不同业务层划分 VLAN 和子网掩码
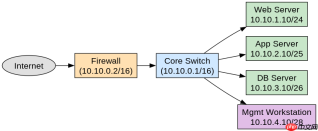
为不同业务层划分 VLAN 和子网掩码时,应根据预计的主机数量和增长预期选择适当的 CIDR 块。通常 Web 层需要较多 IP,可使用 /24 或 /23;数据库层主机较少,使用 /25 或 /26 即可;管理平面则独立使用 /28 或 /29。这种划分确保了各层之间的广播域隔离,同时为未来扩展留有余地。
#!/bin/bash
# 定义子网规划参数
WEB_SUBNET="10.10.1.0/24"
APP_SUBNET="10.10.2.0/25"
DB_SUBNET="10.10.3.0/26"
MGMT_SUBNET="10.10.4.0/28"

# 输出规划结果
echo "Web Layer: $WEB_SUBNET (254 hosts)"
echo "App Layer: $APP_SUBNET (126 hosts)"
echo "DB Layer: $DB_SUBNET (62 hosts)"
echo "Mgmt Layer: $MGMT_SUBNET (14 hosts)"

# 验证子网是否重叠
if ipcalc -n $WEB_SUBNET $APP_SUBNET | grep -q "Overlap"; then
    echo "Error: Subnets overlap!"
else
    echo "Subnets are valid and non-overlapping."
fi
上述脚本定义了四个关键子网,并使用了 ipcalc 工具来验证它们之间是否存在地址重叠。运行该脚本会输出各子网的可用主机数,并确认这些子网在 10.10.0.0/16 的大范围内是互斥的。这确保了在实际部署中,不同业务层的服务器不会因 IP 冲突而导致通信失败。
静态 IP 与管理地址应如何分配以避免冲突
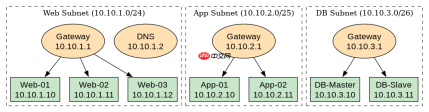
静态 IP 和管理地址的分配应遵循“固定偏移”原则,即在每个子网内为服务器分配特定范围的 IP,而网关和 DNS 等基础设施服务占用子网的前几个地址。例如,在 10.10.1.0/24 子网中,网关可设为 10.10.1.1,DNS 为 10.10.1.2,而 Web 服务器从 10.10.1.10 开始分配。这种结构化的分配方式避免了人工配置时的随意性,极大降低了 IP 冲突的风险。

# 假设使用 Ansible 进行批量配置
- name: Configure Static IPs for Web Servers
  hosts: webservers
  tasks:
    - name: Set static IP address
      ansible.builtin.network_interface:
        name: eth0
        state: present
        ipv4:
          - address: "{{ inventory_hostname }}.10.10.1.{{ item.index + 10 }}"
            prefix: 24
        gateway: "10.10.1.1"
        dns:
          - "10.10.1.2"
      loop:
        - { index: 0 }
        - { index: 1 }
        - { index: 2 }
这段 Ansible 代码展示了如何根据主机名动态生成静态 IP。它假设主机名为 web-01, web-02 等,并将它们的 IP 设置为 10.10.1.10, 10.10.1.11 等。网关和 DNS 被硬编码为子网内的固定地址。这种方法不仅自动化了配置过程,还确保了所有 Web 服务器的网络参数一致且无冲突。
当新增一个高并发业务模块时 IP 规划需做何调整
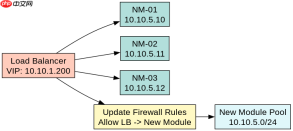
当新增一个高并发业务模块时,IP 规划需考虑扩容性和负载均衡器的接入点。首先,应评估新模块所需的 IP 数量,如果现有子网容量不足,需划分子网或引入新的 VLAN。其次,负载均衡器(LB)通常需要独立的 VIP(虚拟 IP),这些 VIP 应从相邻子网或专用管理子网中分配,以确保流量入口的统一管理和安全隔离。此外,还需更新防火墙规则,允许 LB 与新业务模块之间的通信。





