






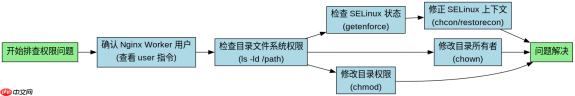
linux 中 nginx root 路径权限检查失败,通常是因为运行 nginx worker 进程的系统用户(如 www-data、nginx 或 nobody)对目标目录没有读取权限。处理方法是修改目录的所有者或权限组,确保该用户拥有访问权。
如何确认当前 Nginx 运行的系统用户是谁
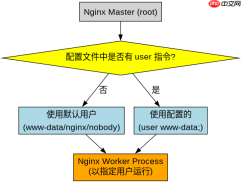
要解决权限问题,第一步是明确哪个用户在尝试访问文件。Nginx 主进程通常以 root 身份启动,但负责处理请求的 worker 进程会降权运行。通过查看配置文件中的 user 指令,可以确定这个具体的用户名。如果配置文件中未指定,不同发行版有默认值,例如 Debian/Ubuntu 通常是 www-data,而 CentOS/RHEL 可能是 nginx 或 nobody。
worker_processes 1;
user www-data;
在上面的配置片段中,user 指令明确指定了 worker 进程以 www-data 用户身份运行。这意味着当 Nginx 尝试读取 /var/www/html 下的文件时,内核会检查 www-data 用户的权限。如果该用户对目录没有执行(进入)和读取权限,就会返回 403 Forbidden 错误。
如何修复目录权限以确保 Nginx 可访问
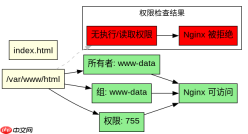
确认用户后,可以通过修改目录的所有者或权限来解决。最安全的做法是将目录的所有者改为 Nginx 用户,或者将目录的所属组改为 Nginx 用户并赋予组读权限。同时,必须确保父目录也有适当的执行权限,因为 Linux 文件系统要求对路径上的每个目录都有执行权限才能进入。

sudo chown -R www-data:www-data /var/www/html
sudo chmod -R 755 /var/www/html
上述命令将 /var/www/html 目录及其所有内容的所有者和组设置为 www-data。接着,设置权限为 755,即所有者拥有读写执行权限,组和他人拥有读和执行权限。这样,www-data 用户可以完全控制该目录,其他用户也可以读取文件。如果不想改变所有权,也可以使用 chmod g+rX 给组添加读权限,前提是 Nginx 用户是该组的成员。修改权限后,无需重启 Nginx,新的权限设置立即生效。
基于 SELinux 状态导致的权限拒绝如何处理
在某些 Linux 发行版(如 CentOS、RHEL、Fedora)中,即使文件系统的权限设置正确,Nginx 仍然可能无法访问文件。这是因为 SELinux(Security-Enhanced Linux)强制访问控制机制在起作用。SELinux 会为 Nginx 进程和文件分配安全上下文,如果两者的上下文不匹配,SELinux 会阻止访问,导致 403 错误。这种情况下,需要检查 SELinux 的状态和日志。
首先,使用 getenforce 命令检查 SELinux 是否处于启用状态。如果返回 Enforcing,则说明 SELinux 正在强制执行策略。接下来,查看 Nginx 的错误日志,通常会看到类似 "Permission denied" 的信息,且与文件系统权限无关。为了验证是否是 SELinux 的问题,可以使用 audit2allow 工具分析审计日志,生成相应的策略模块。更简单的临时解决方法是将 SELinux 设置为宽容模式(setenforce 0),但这会降低安全性。长期解决方案是使用 chcon 或 restorecon 命令修正文件的安全上下文,使其符合 Nginx 的要求。例如,将 Web 目录的上下文设置为 httpd_sys_content_t,允许 Nginx 读取内容。








