






Nginx location 怎么处理 include 子配置文件冲突
nginx 处理 include 子配置文件的冲突,核心在于理解其静态展开机制:所有被 include 的文件内容会在 nginx 启动或重载时,原封不动地插入到主配置文件中,形成一份完整的、线性的配置文本。因此,所谓的“冲突”并非运行时动态协商的结果,而是由这份完整文本中指令的覆盖规则(directive override rules)决定的。要解决冲突,必须明确哪些指令是全局生效且后声明覆盖先声明的(如 worker_processes),哪些是上下文隔离的(如 location 块内的 root),以及哪些是指令本身不支持重复定义而直接报错的(如 server_name 在同一个 server 块中)。
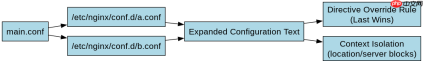
如何定位并修复因 include 顺序导致的 root 路径错误
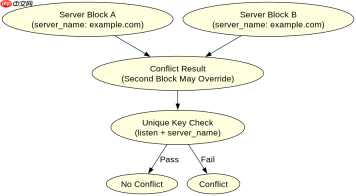
当多个 include 文件定义了相同的上下文指令(例如在不同的 location 块中设置了不同的 root),或者在全局上下文中重复定义了可覆盖指令时,Nginx 会按照配置文件的线性顺序进行处理。对于 root 这种在每个 location 上下文中独立的指令,通常不会发生“覆盖”,但如果你的意图是让某个 location 继承或修改父级设置,就需要小心层级关系。更常见的冲突场景是:你在一个 include 文件中定义了 server 块,又在另一个 include 文件中定义了同名 server_name 的 server 块,这会导致 Nginx 无法正确匹配域名,因为每个 server 块是独立的,但如果你试图在一个 server 块内通过 include 引入包含相同指令的文件,则遵循“最后声明胜出”原则。
# main.conf
worker_processes auto;
events {
    worker_connections 1024;
}
http {
    include /etc/nginx/conf.d/*.conf;
    # 假设 conf.d/a.conf 和 b.conf 都定义了 server 块
}
上述结构中,如果 a.conf 和 b.conf 都包含 server { listen 80; server_name example.com; ... },Nginx 会加载两个独立的 server 块监听同一端口和域名,导致第二个加载的块中的配置可能覆盖第一个块中的某些非唯一性指令,或者引发警告。要修复此问题,应确保每个 server 块具有唯一的 server_name 或 listen 组合,或将相关配置合并到一个文件中。

如何处理 include 文件中重复定义的 error_page 指令
error_page 指令在 Nginx 中属于特殊指令,它在同一个 server 或 location 上下文中可以出现多次,但后出现的定义会覆盖先前的定义。这意味着,如果你在 include 的子配置文件中定义了 error_page 404 /custom_404.html;,而在主配置文件的后续部分(或另一个 include 文件)又定义了 error_page 404 /other_404.html;,最终生效的是后者。这种行为可能导致调试困难,因为开发者可能误以为之前的配置仍然有效。要避免此类隐性冲突,建议在项目规范中规定 error_page 指令只在一个集中管理的配置文件中定义,或者使用注释明确标记覆盖关系。

# a.conf
error_page 404 /old_404.html;

# b.conf (included after a.conf)
error_page 404 /new_404.html;
在上述示例中,由于 b.conf 在 a.conf 之后被 include,因此 /new_404.html 将成为 404 错误的实际处理页面。若需验证,可通过 nginx -T 命令查看展开后的完整配置,确认 error_page 指令的最终位置和内容。





