






自动化 npm 依赖审计的核心做法是集成 npm audit 命令并解析其 json 输出,结合 ci/cd 流水线实现持续监控。具体而言,在项目中运行 npm audit --json 获取结构化数据,通过脚本过滤高危漏洞(如 high 或 critical 级别),并根据配置决定是阻断构建还是生成报告。若存在未修复的严重漏洞,可设置环境变量 npm_audit_exit_code=1 使命令非零退出,从而触发流水线失败。

如何解析 npm audit 的 JSON 输出以定位具体漏洞
直接回答:使用 --json 标志调用 npm audit 可获得包含 advisories 键的对象,其中每个键对应一个 CVE 编号,值包含漏洞详情、影响版本及修复建议。开发者可通过解析该 JSON 结构,提取 severity 和 via 字段来识别受影响的包路径。
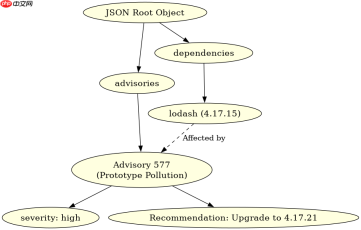
{
  "metadata": {
    "vulnerabilities": {
      "info": 0,
      "low": 1,
      "moderate": 0,
      "high": 1,
      "critical": 0
    }
  },
  "dependencies": {
    "lodash": {
      "name": "lodash",
      "version": "4.17.15",
      "resolved": "https://registry.npmjs.org/lodash/-/lodash-4.17.15.tgz",
      "isDirect": true,
      "dev": false,
      "optional": false,
      "packages": {
        "node_modules/lodash": {
          "name": "lodash",
          "version": "4.17.15",
          "isDirect": true,
          "dev": false,
          "optional": false,
          "packages": {}
        }
      }
    }
  },
  "advisories": {
    "577": {
      "findings": [
        {
          "version": "4.17.15",
          "paths": [
            "lodash"
          ]
        }
      ],
      "overview": {
        "severity": "high",
        "created": "2019-07-06T14:00:00.000Z",
        "updated": "2019-07-06T14:00:00.000Z",
        "deleted": null,
        "title": "Prototype Pollution",
        "rank": 1,
        "urls": [
          "https://nodesecurity.io/advisories/577"
        ]
      },
      "recommendation": "Upgrade to version 4.17.21 or later."
    }
  }
}
上述代码展示了 npm audit --json 的典型输出结构。注意 advisories 对象中的键是 advisory ID(如 577),而非包名。要定位具体受影响的包,需遍历 dependencies 树,检查 packages 中的 version 是否在 findings 的 paths 中。例如,lodash 版本 4.17.15 被标记为 high 风险,推荐升级至 4.17.21。在实际脚本中,可使用 JSON.parse() 解析输出,并递归遍历 dependencies 以匹配漏洞信息。
如何在 CI/CD 中根据审计结果阻断构建流程
直接回答:通过在 CI 脚本中设置 NPM_AUDIT_EXIT_CODE 环境变量,可以控制 npm audit 在非零漏洞级别时返回错误码。例如,设置 NPM_AUDIT_EXIT_CODE=1 会在检测到 high 或 critical 漏洞时使命令失败,从而阻止后续部署步骤。此方法无需额外解析 JSON,适合快速集成。


你是 TypeScript 项目架构专家,专注于脚手架搭建生产就绪的 Node.js 和前端应用。生成包含现代工具链(pnpm、Vite、Next.js)、类型
# .github/workflows/audit.yml
name: Security Audit
on: [push, pull_request]
jobs:
  audit:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v2
      - name: Setup Node.js
        uses: actions/setup-node@v2
        with:
          node-version: '14'
      - name: Install dependencies
        run: npm ci
      - name: Run security audit
        env:
          NPM_AUDIT_EXIT_CODE: 1
        run: npm audit
该 GitHub Actions 工作流示例演示了如何将 npm audit 集成到 CI 中。当 npm audit 检测到符合 NPM_AUDIT_EXIT_CODE 设定阈值的漏洞时,步骤将失败,导致整个工作流中断。这确保了只有无严重漏洞的代码才能合并或部署。开发者可根据项目需求调整阈值,例如仅对 critical 漏洞进行阻断,此时可设置 NPM_AUDIT_EXIT_CODE=2(注:实际 exit code 映射需参考 npm 文档,通常 1 表示有漏洞,具体行为可能因版本而异,建议测试确认)。
当 npm audit 报告存在无法修复的漏洞时如何处理
直接回答:对于某些依赖链中无法通过升级解决的漏洞(如底层 C++ 扩展或已废弃包),可通过 npm audit fix 的 --force 参数或手动编辑 package.json 来绕过,但更安全的做法是使用 overrides 字段强制替换特定版本,或在 CI 中使用 --ignore 标志排除已知低风险项。然而,忽略漏洞应作为最后手段,并需记录原因。
在之前的示例中,lodash 的漏洞可通过升级解决。但若遇到如 minimist 等深层依赖的漏洞,且上游包未发布修复版,可考虑在 package.json 中添加 overrides:
{
  "overrides": {
    "minimist": "^1.2.6"
  }
}
此配置会强制所有依赖使用指定版本的 minimist,从而消除漏洞。若无法修改依赖,可在 CI 中使用 npm audit --production --audit-level=critical 仅关注最高风险,并结合 || true 避免阻断构建,但需在代码审查中明确说明风险接受情况。务必定期重新评估这些例外,因为新漏洞可能随时出现。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





