






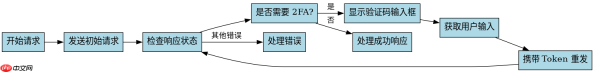
在 javascript 中实现接口请求的 2fa(双因素认证)策略,核心做法是在检测到服务端返回需要二次验证的状态码时,拦截响应并引导用户输入验证码,随后携带该凭证重新发起请求。具体而言,需利用 fetch 的 response 对象检查状态码(如 401 或自定义业务码),若命中则暂停后续逻辑,弹出 ui 收集用户输入的 otp,最后将新令牌附加到请求头再次调用 api。
fetch 如何识别并拦截 2FA 信号
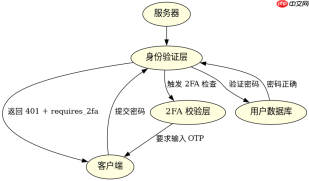
当服务器要求 2FA 时,通常不会直接返回 200 OK,而是返回特定的 HTTP 状态码或包含特定标志的 JSON 体。开发者需要在 .then() 链或 async/await 中第一时间解析响应头或 Body,判断是否存在 requires_2fa 字段或类似的业务错误码。一旦确认需要二次验证,应立即中断当前流程,转而执行获取用户输入的逻辑,而不是尝试渲染页面数据。
const response = await fetch('/api/login', {
  method: 'POST',
  headers: { 'Content-Type': 'application/json' },
  body: JSON.stringify({ user: 'admin', pass: 'secret' })
});

if (response.status === 401) {
  const data = await response.json();
  if (data.requires_2fa) {
    console.log('需要输入验证码');
  }
}
上述代码展示了最基础的拦截逻辑。通过检查 response.status 为 401 且响应体中包含 requires_2fa 标志,程序可以明确知道当前会话尚未完全建立,必须等待用户提供第二重凭证。这种显式的状态检查是构建稳健 2FA 流程的第一步,确保前端能准确感知后端的安全策略。
如何构造并重发携带 2FA 令牌的请求
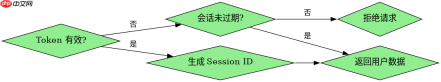
在用户输入验证码后,前端需要将这个临时凭证(如 TOTP 代码或短信验证码)附加到新的请求中。这通常涉及修改请求头(例如添加 X-2FA-Token)或在请求体中加入相关字段。关键在于保持会话上下文的一致性,比如保留原有的 Cookie 或 Session ID,同时叠加新的验证信息,以便服务器能够关联第一次登录尝试和第二次验证动作。

你是 TypeScript 项目架构专家,专注于脚手架搭建生产就绪的 Node.js 和前端应用。生成包含现代工具链(pnpm、Vite、Next.js)、类型
const otpCode = prompt('请输入验证码:');
const finalResponse = await fetch('/api/login', {
  method: 'POST',
  headers: {
    'Content-Type': 'application/json',
    'X-2FA-Token': otpCode
  },
  body: JSON.stringify({ user: 'admin', pass: 'secret' })
});

if (finalResponse.ok) {
  console.log('登录成功');
}
这段代码演示了重发请求的具体实现。通过在 headers 中注入 X-2FA-Token,客户端向服务器证明了用户已通过第二层验证。服务器收到此请求后,会校验该 Token 的有效性,若校验通过则返回正常的 200 响应及用户数据。这种模式确保了敏感操作必须在获得用户实时授权后才能完成,有效提升了账户安全性。
基于 requires_2fa 标志的具体处理流程
在实际开发中,requires_2fa 标志往往伴随着具体的错误消息或下一步指引。程序需要根据这一标志触发特定的 UI 组件,例如模态框或侧边栏,以提供友好的输入体验。同时,应处理可能的超时或重试机制,防止用户在输入期间会话过期。此外,还需考虑网络异常时的回退策略,确保在无法获取 2FA 信号时不会陷入死循环。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!





