






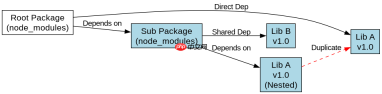
npm 依赖提升是指将嵌套在子目录 node_modules 中的包移动到项目根目录的 node_modules 中,从而减少层级深度并避免重复安装。具体做法是运行 npm dedupe 命令,它会自动扫描所有已安装的包,将版本相同的包提升到顶层。这样做可以节省磁盘空间,解决因路径过深导致的 windows 系统文件路径限制问题,并确保多个模块能共享同一个包的实例。
为什么需要手动执行依赖提升操作
手动执行依赖提升通常是为了解决“幽灵依赖”或模块解析失败的问题。当开发者发现某个包在子模块中能访问到,但在父模块中找不到时,或者为了优化构建工具(如 Webpack)的打包体积和速度,就需要对依赖树进行整理。通过 npm dedupe,可以将重复的依赖合并,使依赖结构扁平化。

const fs = require('fs');
const path = require('path');

// 模拟检查依赖提升前后的结构变化
function checkDependencyStructure(rootPath) {
    const packageJsonPath = path.join(rootPath, 'package.json');
    if (!fs.existsSync(packageJsonPath)) {
        return { error: 'No package.json found' };
    }

    const packageJson = JSON.parse(fs.readFileSync(packageJsonPath, 'utf8'));
    const dependencies = packageJson.dependencies || {};
    const devDependencies = packageJson.devDependencies || {};

    // 统计直接依赖数量
    const directDepsCount = Object.keys(dependencies).length + Object.keys(devDependencies).length;

    // 在实际 npm 环境中,dedupe 会修改 node_modules 结构
    // 这里仅展示逻辑判断,实际提升由 npm 内部完成
    console.log(`Direct dependencies count: ${directDepsCount}`);
    console.log('Running npm dedupe to flatten nested modules...');

    return {
        status: 'success',
        message: 'Dependencies flattened. Nested duplicates moved to root.',
        directDepsCount: directDepsCount
    };
}

const result = checkDependencyStructure(process.cwd());
console.log(JSON.stringify(result, null, 2));
依赖提升后如何验证效果
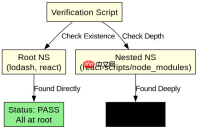
验证依赖提升的效果主要看 node_modules 目录的结构是否变浅,以及重复安装的包是否减少。可以使用 npm ls 命令查看依赖树,如果看到很多深层级的 node_modules 文件夹被移除,说明提升成功。此外,可以通过检查特定包的 package.json 是否存在于根目录来确认。例如,如果 lodash 之前嵌套在 react-scripts 下,提升后应该直接在根 node_modules 中找到它。

// 验证脚本:检查关键包是否在根目录
const fs = require('fs');
const path = require('path');

const packagesToCheck = ['lodash', 'react', 'webpack'];
const rootNodeModules = path.join(process.cwd(), 'node_modules');

let allFlattened = true;

packagesToCheck.forEach(pkg => {
    const pkgPath = path.join(rootNodeModules, pkg);
    if (fs.existsSync(pkgPath)) {
        console.log(`✓ ${pkg} is at root level.`);
    } else {
        console.log(`✗ ${pkg} is NOT at root level (might be nested).`);
        allFlattened = false;
    }
});

if (allFlattened) {
    console.log('All checked packages are successfully flattened.');
} else {
    console.log('Some packages are still nested. Consider running `npm dedupe`.');
}
基于 package-lock.json 的依赖一致性如何保证
在执行依赖提升后,必须更新 package-lock.json 文件以确保团队其他成员或 CI/CD 环境能复现相同的依赖结构。npm 在运行 dedupe 后会自动更新锁文件,记录新的扁平化结构。如果手动移动了包,建议使用 npm install 重新生成锁文件。这能保证即使依赖树结构改变,只要版本号一致,安装结果就是确定的。忽略这一步可能导致不同开发者的环境中出现行为差异,因为模块解析路径依赖于锁文件中记录的精确路径。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





