






wordpress站点遭遇php2shell远程代码执行漏洞时,最紧急且有效的修复手段是立即升级至包含安全补丁的最新版本,并彻底清除网站根目录及上传目录中所有非官方来源的异常.php文件。该漏洞通常源于旧版插件或主题中未对上传文件进行严格校验,导致攻击者能够注入恶意代码并获得服务器权限。在升级软件的同时,必须配合web应用防火墙(waf)规则拦截可疑请求,并对服务器日志进行审计以确认入侵范围。

如何识别并定位被植入的恶意PHP后门文件
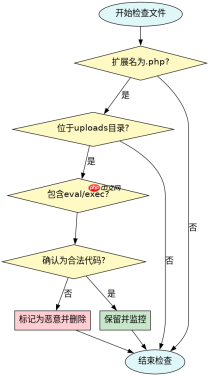
识别恶意后门的关键在于查找包含特定危险函数调用且文件名或路径异常的PHP文件。攻击者常将后门伪装成正常图片、CSS文件或隐藏在临时目录中,因此需要重点扫描包含eval()、base64_decode()、exec()等函数的文件。通过对比官方源码哈希值或使用静态分析工具,可以快速锁定被篡改的核心文件和新增的未知文件。
find /var/www/html -name "*.php" -type f | xargs grep -l "eval\|base64_decode\|exec\|system" | while read file; do
    echo "Suspicious file: $file"
    grep -n "eval\|base64_decode\|exec\|system" "$file"
done
上述脚本会遍历网站目录,输出所有包含高危函数的PHP文件路径及其具体行号。管理员应逐一检查这些文件,区分是否为合法业务代码。若发现位于wp-content/uploads/或wp-includes/js/等非预期目录下的.php文件,极大概率为恶意后门,应立即删除并记录其创建时间以供溯源。
如何通过配置Web应用防火墙阻断漏洞利用请求
在等待软件升级或清理文件的间隙,部署WAF规则可以有效阻断针对该漏洞的攻击流量。主要策略是拦截HTTP请求中携带的特殊参数组合,例如包含cmd=、command=或编码后的Payload的请求体。同时,限制对xmlrpc.php和wp-login.php的访问频率,防止攻击者通过暴力破解辅助获取权限。

SEO关键词密度优化与页面审计技能。使用场景:①提供页面路径与关键词进行SEO优化;②提升页面关键词密度;③提升搜索引擎排名;④进行SEO审计(meta标签、OG、hreflang等)。触发词:关键词密度、SEO优化、关键词优化等。

# Nginx WAF 示例规则:拦截包含危险命令参数的请求
location ~* \.php$ {
    if ($request_uri ~* "(cmd|command|exec|system|passthru)=" ) {
        return 403;
    }
    # 其他常规PHP处理逻辑
}
此Nginx配置片段演示了如何基于URI参数进行实时过滤。当检测到请求中包含常见的命令执行参数名时,直接返回403禁止访问。这能显著降低服务器被成功利用的风险,为后续的深度清理争取时间。建议结合ModSecurity等开源WAF引擎,加载更复杂的OWASP Core Rule Set以增强防护能力。
基于上传目录中隐蔽PHP文件的排查与清理
许多PHP2Shell漏洞利用点集中在wp-content/uploads/目录下,攻击者利用WordPress默认允许上传图片的特性,上传带有PHP代码的恶意文件。这些文件常被命名为看似正常的图片格式,如shell.jpg.php或直接使用.htaccess覆盖解析规则。排查时需启用显示隐藏文件功能,并检查文件修改时间是否与入侵时间吻合。
清理此类文件时,建议先备份整个uploads目录,然后使用find命令结合file命令双重验证。首先通过扩展名筛选.php文件,再通过file命令检查其MIME类型。若一个扩展名为.png的文件实际内容为PHP代码,则确认为恶意文件。此外,检查.htaccess文件中是否有AddType application/x-httpd-php .png等异常指令,如有需立即删除并恢复默认配置。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





