






在 nginx 中,将 client_max_body_size 配置在 http 块内可以实现全局生效。该指令用于限制客户端请求主体的最大允许大小,超出此限制时 nginx 会返回 413 (request entity too large) 错误。将其置于 http 块中,所有在该作用域下定义的 server 和 location 块若未显式覆盖该值,均会继承此全局设置。
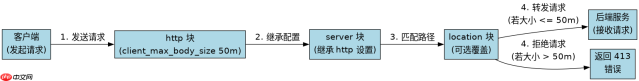
如何在全局 http 块中配置 client_max_body_size
直接在 http 配置块中添加 client_max_body_size 指令即可。Nginx 的配置加载遵循层级继承原则,http 块是最高层级的容器之一(仅次于主配置),其下的所有虚拟主机和服务都将默认继承这里的设置。例如,设置为 50m 表示允许上传最大 50MB 的文件。
http {
    # 全局设置客户端最大请求体大小为 50MB
    client_max_body_size 50m;

    server {
        listen 80;
        server_name example.com;

        location /upload {
            proxy_pass http://backend;
        }
    }
}
上述配置中,client_max_body_size 50m; 位于 http 块内。这意味着除非在具体的 server 或 location 块中重新定义该指令,否则所有请求都受此 50MB 限制。如果某个特定的 location 需要更大的空间,可以在该 location 块内单独设置更大的值,如 client_max_body_size 100m;,这将覆盖全局设置。
验证全局设置是否生效及冲突处理
要验证全局设置是否生效,可以通过发送一个超过设定大小的请求并观察响应状态码。如果请求体大小超过 http 块中设置的值,且下级配置未覆盖,Nginx 将直接拒绝连接并返回 413 错误。若在下级配置中设置了不同的值,则以下级配置为准。

# 测试脚本示例 (使用 curl)
# 生成一个 60MB 的文件
dd if=/dev/zero of=large_file.bin bs=1M count=60

# 发送请求到 Nginx
# 假设全局设置为 50m,此请求应失败
curl -X POST -H "Content-Type: application/octet-stream" --data-binary @large_file.bin http://example.com/upload

# 预期结果:HTTP/1.1 413 Request Entity Too Large
在上述测试中,由于全局设置为 50m,而上传文件为 60m,且 location 块未覆盖该设置,因此 Nginx 会返回 413 错误。如果在 location 块中添加了 client_max_body_size 100m;,则同样的请求将被接受并转发给后端服务。这种机制允许管理员在保持整体安全限制的同时,为特定功能提供例外。
基于程序中某个输入、条件或结果的具体问题
当请求体大小恰好等于或略小于 client_max_body_size 设置值时,Nginx 的行为取决于内存缓冲区的分配。Nginx 会尝试将请求体存储在内存缓冲区中,如果请求体大小超过 client_body_buffer_size(默认为 8k 或 16k),超出的部分会被写入临时文件。即使请求体总大小在 client_max_body_size 限制之内,如果临时磁盘空间不足或权限问题,也可能导致请求处理失败。此外,如果后端应用服务器对请求体的处理速度较慢,Nginx 可能会因为超时而断开连接,但这与 client_max_body_size 本身无关,而是由 proxy_read_timeout 等指令控制。


