






在php中实现接口限流以防止恶意刷请求,最稳健的做法是结合redis的原子操作与滑动窗口或固定窗口算法。核心思路是在每次请求时,以用户标识(如ip或uid)和当前时间窗口为键,在redis中进行递增计数并设置过期时间,若计数超过阈值则直接拒绝后续请求。
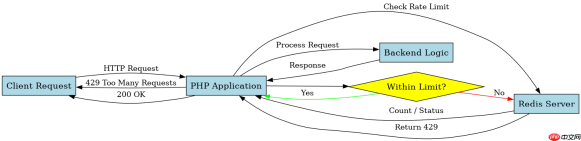
如何基于IP地址实现简单的固定窗口限流
通过Redis的INCR命令配合EXPIRE指令,可以针对特定IP在固定时间段内限制请求次数。具体做法是使用一个包含IP和时间戳前缀的Key,每次请求时自增,若返回值大于设定阈值则返回错误,否则允许通过。
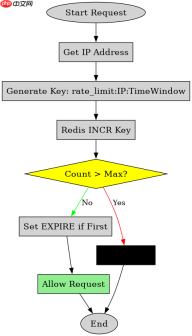
// 假设 $redis 已连接
$ip = $_SERVER['REMOTE_ADDR'];
$key = 'rate_limit:' . $ip . ':' . date('Y-m-d H:i'); // 每分钟一个窗口
$max_requests = 10;

$current = $redis->incr($key);
if ($current === 1) {
    $redis->expire($key, 60); // 设置60秒过期
}

if ($current > $max_requests) {
    http_response_code(429);
    echo 'Too Many Requests';
    exit;
}
上述代码中,当同一IP在一分钟内第11次请求时,$current将等于11,触发429状态码输出。这种简单方式适用于对精度要求不高的场景。
如何实现更精确的滑动窗口限流
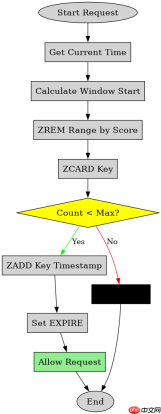
固定窗口存在临界点突增问题,滑动窗口通过记录每个请求的时间戳来解决。利用Redis的Sorted Set(ZSET),将请求时间戳作为Score,Key为用户标识。每次请求时,先移除窗口外的旧数据,再计算当前窗口内的数量。

$uid = 'user_123';
$window_size = 60; // 秒
$max_requests = 5;
$key = 'sliding_window:' . $uid;
$now = time();
$start = $now - $window_size;

// 移除窗口外的请求
$redis->zRemRangeByScore($key, '-inf', (string)$start);

// 获取当前窗口内的请求数
$count = $redis->zCard($key);

if ($count zAdd($key, $now, $now . '_' . uniqid());
    $redis->expire($key, $window_size + 1);
    echo 'Request Allowed';
} else {
    http_response_code(429);
    echo 'Rate Limit Exceeded';
}
此方案中,$redis->zCard($key)返回的是当前60秒内的请求总数。如果小于5,则允许请求并加入ZSET;否则拒绝。这种方式能有效平滑流量峰值。
当Redis连接失败时限流逻辑会如何表现
在实际生产环境中,如果Redis服务不可用,上述代码中的$redis->incr或$redis->zAdd等操作会抛出异常或返回false。若未做异常捕获,程序可能崩溃;若静默失败,可能导致限流失效,所有请求直接穿透到后端业务逻辑。
为了避免这种情况,应在调用Redis前检查连接状态,或在try-catch块中处理异常。一旦检测到Redis故障,可以选择降级策略:例如暂时允许所有请求(风险高),或者基于本地内存做一个简易的限流(仅对单实例有效)。通常建议记录日志并告警,同时根据业务容忍度决定是放行还是拦截。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





