句柄用于引用文件、注册表键、事件、线程和其他内核对象。某个进程的句柄数持续增长且在业务空闲后不回落,才可能提示资源泄漏;单次句柄数较高并不能直接定性。process explorer 可显示 handles 列并在下半窗格列出具体对象,适合做持续观察。
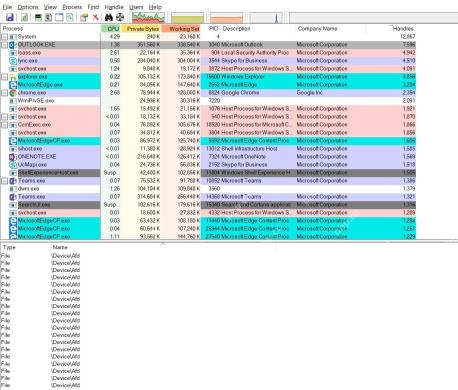
显示 Handles 列并记录基线
以管理员身份运行 Process Explorer,在列设置中显示 Handles,找到目标进程并记录 PID、启动时间和初始句柄数。按固定间隔重复记录,观察在执行同一操作后是否持续上涨。进程重启后 PID 和基线都会变化,不能把不同实例的数据直接连在一起。
按句柄数排序锁定增长进程
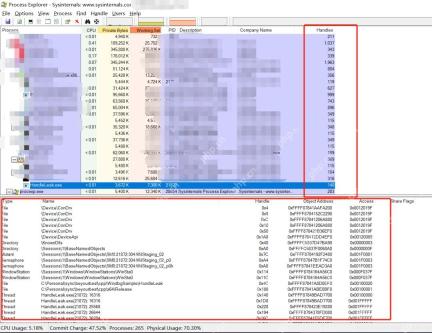
点击 Handles 列排序,再反复执行能触发增长的业务操作。真正值得关注的是同一 PID 的数值随时间单向上升,并且停止操作后仍不回落。图中的 HandleLeak.exe 就是典型测试示例;生产环境还应同时记录私有字节、线程数和错误时间,排除正常缓存与短时峰值。
在下半窗格识别重复对象类型
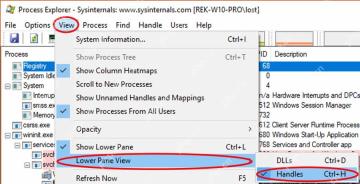
选中目标进程,打开 View > Show Lower Pane,把 Lower Pane View 切到 Handles。观察 Type 和 Name 中是否不断出现同类 File、Key、Event 或 Thread 对象;必要时保存进程转储交给开发分析。不要在 Process Explorer 中随意 Close Handle,这可能造成数据损坏或程序立即崩溃;采集完成后再按正常流程重启应用。