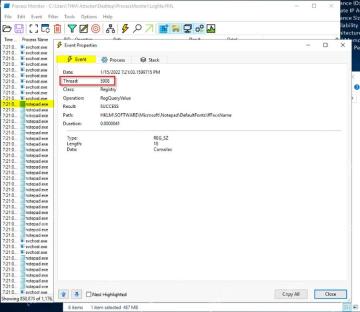
程序启动时常会读取 hkcu、hklm 和 classes 下的配置。process monitor 能显示 regopenkey、regqueryvalue、regcreatekey 等操作及结果,适合区分键值不存在、权限不足和 32/64 位注册表重定向问题。正常程序也会探测可选键值,因此不能把每条 name not found 都当成故障。
只捕获目标程序的注册表活动
在 Process Monitor 中按进程名建立 Include 过滤,关闭文件、网络和进程线程类别,只保留 Registry。清空旧事件后重新启动程序,待错误出现立即停止。根据需要再筛选 RegOpenKey、RegQueryValue 或 RegCreateKey,避免直接浏览几十万条无关事件。
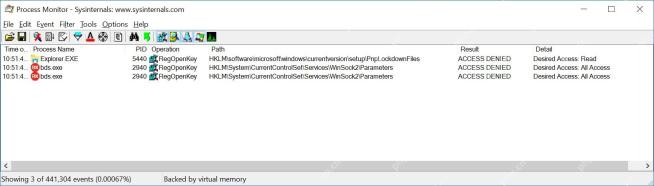
按错误时刻核对键路径和结果
找到程序报错前后的事件,查看完整注册表 Path 与 Result。ACCESS DENIED 通常说明当前运行账户缺少所请求权限;NAME NOT FOUND 可能是键或值不存在,也可能只是应用在寻找可选配置。对照同一路径后续是否成功,并区分 HKCU 的当前用户配置与 HKLM 的全机配置。
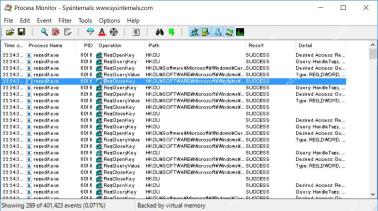
查看事件详情再处理权限
双击关键事件,核对 Desired Access、Data、进程位数和调用栈;32 位程序在 64 位 Windows 上可能访问重定向后的 Wow6432Node。需要修改时先在注册表编辑器导出目标键并记录原权限,只给运行账户补充完成该操作所需的最小权限,不要直接接管整个 HKLM 或给 Users 完全控制。