





多签wallet概述:什么是多重签名wallet
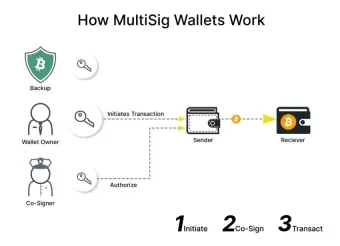
多签wallet可以理解为一种“多人共同审批”的数字wallet。它不是由一个人单独控制,而是需要多个密钥一起授权,交易才能完成。
它的核心作用,是把原本集中在一个人手里的签名权限分散开来。这样做的好处在于,即使某一把私钥出现泄露、丢失,或者某个设备被攻击,资产也不一定会立刻失去控制,整体安全性通常会更高。
如果拿日常生活来类比,多签wallet有点像需要多人同时开锁的保险箱。只有达到事先设定好的授权条件,里面的资产才能被转出。也正因为这个特点,多签wallet常被用于团队金库管理、链上资产共管和区块链安全管理等场景。
目前,BitGo、Electrum 等wallet方案都采用了多签机制,用来增强资产保护能力。在实际使用中,多签wallet既可以减少未授权操作带来的风险,也能在单个密钥出现问题时,尽量降低资产完全失控的可能性。
单签wallet vs 多签wallet:区别是什么
单签wallet:由单个用户掌握私钥,只要这一个签名完成,转账通常就可以执行。
多签wallet:需要多个授权方共同批准交易,只有满足预设规则后,资金才可以被转移。
对新手来说,最容易理解的区别就是:单签更像“一个人说了算”,多签更像“多人审批后才能执行”。前者操作简单,后者更强调控制权分散和风险隔离。
多签wallet的优势有哪些
多签wallet之所以受到关注,主要是因为它适合需要多人协作、资金安全要求较高的场景,比如企业财务管理、合伙资金共管、DAO 治理和链上金库管理。
在单签模式下,资产完全由一把私钥控制。一旦私钥被窃取、误泄露,或者存放私钥的设备遭遇攻击,资金就可能直接被转走。虽然单签wallet使用起来更省事,但面对黑客攻击、钓鱼诈骗和密钥泄露时,防线也相对薄弱。
多签wallet则是在这个基础上增加了一层甚至多层确认机制。它要求多个授权人共同签名,交易才会生效,因此安全门槛会更高。
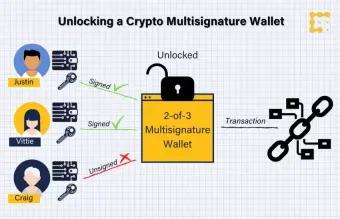
行业里常见的规则叫 M-of-N。意思是:一共有 N 个私钥,其中至少需要 M 个签名,交易才能执行。
例如,2-of-3 多签表示一共有 3 个密钥持有人,但只要其中任意 2 人同意,交易就能通过。这种结构通常比较常见,因为它既保留了多人审批的安全性,也不会因为某一个签名者临时无法操作而让资金完全卡住。
多签wallet的应用场景:企业、DAO 与个人如何使用
多签wallet并不只是机构才会用。随着链上资产管理需求增加,团队、组织,甚至个人和家庭用户,也开始在不同场景下使用多签方案。
1. 测试资金管理
在区块链项目测试阶段,团队经常需要共同使用一笔测试资金。传统做法有时会共享同一个私钥,但这种方式风险很高,一旦泄露,后果往往难以追溯。
多签wallet可以把控制权拆分给不同成员,让每次资金操作都需要多人确认。这样既能降低误用和滥用风险,也能让责任边界更清晰。
2. 链上资金安全
交易所、公链、支付服务商等机构,通常需要在链上管理较大规模的资产。如果完全依赖单一私钥,那么这个账户本身就会成为高价值攻击目标。
即便同时配合网络隔离和多重身份验证,也很难彻底消除单点失守的问题。多签机制的意义就在于:即使某一把私钥泄露,攻击者通常也无法单独完成资产转移。
3. 企业级数字资产管理
区块链企业在融资后,往往需要管理 BTC、USDT、USDC 等数字资产。这时最常见的问题不是“能不能转账”,而是“谁有权转账、转账是否需要审批、出了问题如何追责”。
多签wallet可以帮助企业建立多方审批机制,避免资金由单人独立操作,从而提升资金流转的可控性,也更适合规范化管理。
4. 去中心化交易与资金托管
在去中心化交易所(DEX)和闪电网络(Lightning Network)等场景中,多签wallet也经常被用于资金托管和交易验证。
它的价值在于,授权不再集中在单一主体手中,而是由多方共同掌握。这样既能降低单点依赖,也有助于提升交易流程的透明度。
5. 托管服务与法律保障
在托管交易中,可信第三方有时会持有部分密钥,用于在约定条件满足时协助完成资产交付。这种安排有助于平衡买卖双方的权益。
类似思路也可以用于遗产规划。比如在适当授权下,让可信家庭成员具备一定的访问能力,从而降低因意外情况导致资产长期无法动用的风险。
6. 个人加密资产安全
对于持有较多加密资产的个人用户来说,多签wallet也能提供额外保护。即便部分私钥泄露,只要没有达到签名门槛,资金通常仍然无法被转移。
这类设计对设备丢失、被盗,或遭遇恶意攻击等情况,往往会更有帮助。不过,多签并不代表没有风险,用户仍然需要妥善规划密钥保存和恢复方式。
多签wallet工作原理:多重签名机制怎么运作
1. 多签机制简介
多签wallet(Multisig Wallet)通常采用 M-of-N 规则,也就是在 N 个密钥中,至少需要 M 个签名,交易才能通过。
比如,2-of-3 多签wallet要求 3 把私钥里任意 2 把完成授权。你可以把它看成企业里的多人审批流程:不是一个人提交就能执行,而是要达到预设人数,系统才会放行。
这种机制的重点,并不只是“增加步骤”,而是通过制度化的方式减少单点失控风险。
2. 多签wallet的核心技术
2.1 公私钥与数字签名
多签wallet建立在非对称加密基础上,理解这个概念并不难:
- 公钥(Public Key):可以理解为公开身份信息,用来生成wallet地址,别人可以看到。
- 私钥(Private Key):相当于真正的控制权,用来签署交易,必须妥善保管。
在多签结构里,每位签名者都会拥有自己独立的一套公私钥。多个公钥再按照既定规则组合,生成对应的多签地址,或者形成一套多签控制逻辑。
简单来说,多签不是“大家共用一把钥匙”,而是“每个人有自己的钥匙,但要凑够数量才能开门”。
3. 比特币多签技术
比特币网络原生支持多签交易,常见实现方式主要依赖 P2SH(Pay-to-Script-Hash)与 P2WSH(Pay-to-Witness-Script-Hash)机制。
3.1 P2SH 机制
在比特币网络中,P2SH 的作用,是把比较复杂的交易脚本先做哈希处理,让多签交易在地址层面看起来更简洁,使用上也更方便。
- 创建多签地址:由 N 个公钥生成赎回脚本(Redeem Script),并在脚本里设定 M-of-N 规则。
- 生成地址:再通过 Hash160 对赎回脚本进行处理,得到对应的 P2SH 多签地址。
- 资金存入:资产可以先转入这个地址。
- 交易签名与广播:后续支出时,必须收集足够数量的有效签名,交易才能广播到区块链网络,由矿工验证并确认。
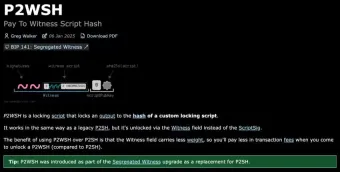
3.2 P2WSH 机制(SegWit 版本)
P2WSH 可以看作是 P2SH 在 SegWit 体系下的升级版本,主要有两个特点:
- 把相关交易数据放到 Witness 结构中,减少区块空间占用,也有助于降低手续费。
- 提高交易验证效率,进一步增强比特币网络的可扩展性。
4. 以太坊多签技术
4.1 以太坊智能合约多签
和比特币不同,以太坊上的多签wallet通常依赖智能合约实现。也就是说,它不是单纯使用底层原生脚本,而是把多签规则写进合约中。
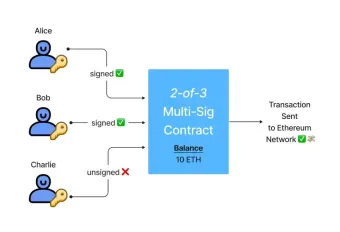
- 部署多签合约:先设定签名者地址以及 M-of-N 规则,资金由智能合约控制。
- 发起交易:由一名签名者先提交交易请求。
- 执行交易:其余签名者陆续确认,只有在达到 M 个有效签名后,合约才会执行转账。
因为依托智能合约,以太坊多签wallet还能扩展更多功能,比如权限分层、时间锁等。所以它在团队金库、DAO 治理和组织资产管理中比较常见。
多签wallet的主要特性
- 自定义签名门槛:可以设置 2/3、3/5 等 M-of-N 方案,根据实际需求平衡安全和效率。
- 分散控制:避免由单一实体独自掌握全部资金控制权,降低单点故障风险。
- 权限管理灵活:部分方案支持增加或移除签名者,更适合组织结构变化较多的场景。
- 适配复杂场景:可结合 DAO、DeFi、NFT 等链上业务,设计更细致的执行规则。
如何设置多签wallet:基础流程与常见模式
1. 选择合适的多签wallet平台
创建多签wallet之前,第一步不是马上配置,而是先确认平台是否支持多签,以及是否适合自己的使用场景。
常见的多签wallet方案包括:
BitGo:更偏机构和企业场景,强调安全能力与 API 支持。
Electrum:支持比特币多签,较适合有一定经验的用户。
Armory:提供离线存储和更高级的安全功能,整体定位偏专业用户。
不同平台的创建流程和操作方式会有差异,因此在实际使用前,通常还需要结合对应方案的说明进一步确认。
2. 设置多签wallet的基本步骤
选好平台后,通常可以按以下流程完成配置:
- 创建wallet:设定 M-of-N 方案,明确最少需要多少签名。
- 生成密钥:为各参与者生成独立私钥,并交换所需公钥信息。
- 配置权限:设置签名门槛,例如 2/3,用来约束交易授权条件。
- 测试交易:先用少量资产验证流程是否顺畅、权限是否正确。
- 正式执行:后续每次发起交易时,只有达到设定签名阈值,交易才会被批准并广播到链上。
从本质上看,多签的价值不在于“让交易更麻烦”,而在于为资金管理增加一套更稳妥的安全机制。即使攻击者控制了某一位参与者的设备或账户,通常也很难单独获得完成交易所需的全部签名。
3. 常见的多签模式
多签wallet通常遵循 M-of-N 规则,也就是在 N 个密钥中,至少要有 M 个签名,交易才能执行。不同模式适合不同需求:
- 1/2 多签:适用于两位互相信任的参与者,或者个人在两个wallet之间做分散管理。
- 2/2 多签:常用于安全要求更高的场景,必须两把私钥都签名才能转账。
- 2/3 多签:适合合伙企业或团队共管,即使一把私钥丢失,仍可能通过剩余两把完成授权。
- 1/3、3/6、5/8 多签:更适合治理结构复杂、审批层级较多的资金管理需求。
知名多签wallet盘点:主流多签解决方案有哪些
从安全性、易用性和生态支持度来看,市场上较受关注的多签wallet方案主要包括以下几类。需要注意的是,不同产品定位差异明显,适合的用户群体也并不相同。
| wallet名称 | 关键数据(文中口径) | 核心关键词 |
|---|---|---|
| Safe | 链上托管资产超1350亿美元,累计创建wallet超650万个 | 智能合约多签、DAO基建、模块化签名 |
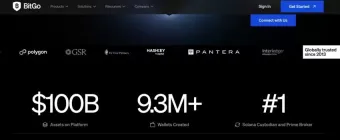
| BitGo | 管理资产超1600亿美元,全球1500+家机构客户 | 机构托管、2-of-3多签 |
| Electrum | 超30%场外比特币托管交易通过其多签地址完成 | 比特币原生、本地私钥管理 |
| Ledger Multisig | 硬件设备累计销量超750万台,多签功能账户同比增长210% | 硬件隔离、物理安全 |
| UniPass | 保护超120万个账户,帮助恢复账户锁定1.7万次 | 邮箱社交恢复、门限签名 |
1. Safe:DAO与机构常用的多签基础设施
简介:Safe(原文中提及 Gnosis Safe)是部署在以太坊生态中的多签wallet方案,支持 ERC-20 和 ERC-721 代币,并允许用户根据需要配置多个签名者和权限规则。
优点:
- 功能较丰富,除了多签外,还能配合多种去中心化应用使用。
- 界面相对直观,适合团队和组织管理链上资产。
- 在以太坊生态内具备较强的社区与开发者基础。
缺点:
- 交易成本会受到以太坊网络 Gas 费用影响,在主网使用时成本可能偏高。
- 原文主要描述其适用于以太坊及 ERC 代币场景。
整体来看,Safe 的灵活度较高,比较适合组织级使用场景,但实际体验仍会受到所部署网络费用的影响。
2. BitGo:机构级多签与托管方案代表
简介:BitGo 提供多签wallet服务,支持机构级安全管理和多种加密货币。其wallet通常采用 2/3、3/5 等多签结构,用于降低单一私钥丢失带来的风险。
优点:
- 提供 2FA、多签、冷存储等多层安全措施。
- 原文提及其具备保险赔付相关保障。
- 支持比特币、以太坊、Ripple、比特币现金等多种资产。
缺点:
- 设置和使用对技术背景有一定要求。
- 费用相对较高,更偏向企业和机构用户。
从产品定位来看,BitGo 更适合安全要求高、流程更规范的机构场景,普通用户可能会感受到较高的上手门槛。
3. Electrum:比特币原生多签工具
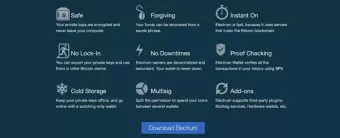
简介:Electrum 是一款轻量级比特币wallet,支持 2/3、3/5 等多签配置,适合多人共同管理比特币资产。
优点:
- 签名配置灵活,可自由设置参与者数量和授权方式。
- 无需下载完整区块链,整体较轻量。
- 作为开源软件,代码可供社区审查。
缺点:
- 仅支持比特币,不支持其他币种。
- 界面较为朴素,对新手不算友好。
如果用户具备一定技术基础,且主要管理的是比特币资产,那么 Electrum 仍然是常被提到的多签工具之一。
4. Ledger Multisig:硬件隔离与多签结合
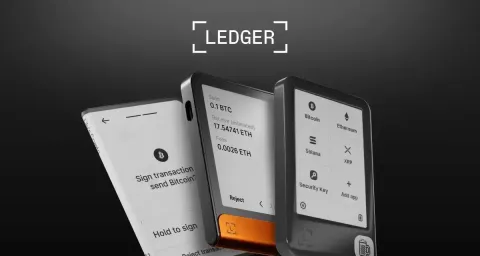
Ledger Multisig 并不是单一软件产品,而是建立在 Ledger 硬件wallet(如 Nano X、Stax)基础上的多签方案。原文提到,截至 2026 年第一季度,其硬件设备累计销量已超过 750 万台,其中启用多签功能的账户同比增长 210%。
这类方案的特点,是把不同私钥分别保存在独立硬件设备中。这样做有助于减少因单一终端受损带来的风险,同时尽可能降低盲签相关攻击面。
对于更看重“物理隔离”安全性的用户来说,这类方案通常更有吸引力,但使用成本和管理复杂度也可能相应提高。
5. UniPass:通过恢复机制降低使用门槛
UniPass 采用 2-2 门限签名机制,支持通过邮箱与设备密钥组合进行多签管理,用户无需记忆助记词。原文提到,截至 2026 年 4 月,其累计保护超过 120 万个账户,并协助恢复因误操作或设备丢失造成的账户锁定约 1.7 万次。
此外,原文指出 UniPass 兼容主流 EVM 链,并可通过 paymaster 代付方式处理 Gas 费用。对于更看重便捷性和恢复能力的用户来说,这类方案有一定吸引力。
如何选择适合自己的多签wallet
选型思路:从使用场景到wallet匹配
| 用户画像 | 可关注方案 | 核心理由 | 预算/门槛 |
|---|---|---|---|
| 个人/家庭资产共管(5–50万美元) | UniPass 或 Ledger Multisig | 兼顾低门槛或硬件安全 | 0–200美元 |
| DAO/项目金库 | Safe | 生态成熟、模块化能力较强 | 需承担Gas成本 |
| 机构/高净值(≥100万美元) | BitGo | 托管与安全管理能力较突出 | 通常需付费或机构账户 |
| 比特币长期储值者(技术型) | Electrum | 比特币原生、配置灵活 | 无明显软件费用,体验门槛较高 |
选择多签wallet时,不必一开始就盯着“哪个最强”。更实用的思路,是先想清楚自己的使用场景,再去看哪种方案更匹配。
快速判断的三项因素
1. 资金规模
- 10–100万美元:可关注 Safe 或 Ledger Multisig
- ≥100万美元:可关注 BitGo 一类机构方案
2. 风险模型
- 担心单私钥被盗:可采用 2-of-3 或 3-of-5 结构
- 担心自己遗失私钥:可关注社交恢复或硬件备份能力
- 担心内部单人作恶:可考虑需要多方共签的组织型方案
3. 使用频率
- 高频交易或 DeFi 操作:更适合 dApp 集成较好的方案
- 低频、大额存储:更适合偏安全储存导向的方案
需要说明的是,这些划分更适合作为理解框架,并不代表固定结论。最终仍要结合实际需求、技术能力和管理习惯来判断。
多签wallet未来发展趋势
从技术演进方向来看,多签wallet后续可能会继续围绕以下几个方向发展:
- MPC(多方计算):在不直接暴露私钥的前提下完成协作签名,提升安全性和灵活性。
- 以太坊与 Layer 2 结合:通过降低交易成本、提升吞吐量,改善多签wallet在高频场景下的使用体验。
- ZKP(零知识证明):进一步增强隐私保护能力。
- 与 DAO 深度结合:支持更透明的社区治理和资金管理流程。
- 用户体验优化:简化操作流程、增强跨链支持,并提升与硬件wallet的协同能力。
- 合规适配:在部分场景下加强与 KYC/AML 等要求的结合。
整体来看,多签wallet未来的发展方向,仍然会集中在三个关键词上:安全性、效率和可用性。
多签wallet安全吗:仍需关注的5类风险
多签wallet确实能提高安全性,但它并不是“绝对安全”的代名词。理解它的风险边界,同样很重要。
1. 签名者串通风险
如果 M-of-N 结构中,达到了门槛数量的签名者彼此串通,资产依然可能被共同控制。较常见的做法,是尽量让签名者分散在不同地域、设备和组织结构中。
2. 智能合约多签的合约风险
对于依赖智能合约实现的多签方案,合约本身仍可能存在漏洞,也可能面临升级权限带来的潜在风险。使用前通常需要关注审计情况和合约治理方式。
3. 盲签攻击风险
即便使用多签,如果所有签名者都没有仔细核对交易内容,就签署了同一笔恶意交易,风险仍然存在。较常见的做法,是通过硬件wallet或独立界面认真确认交易详情。
4. 恢复与继承机制缺失
多签可以减少单点丢失问题,但如果所有签名者都失联,资产同样可能被永久锁定。因此,提前规划恢复方案、继承安排或时间锁机制仍然很重要。
5. Gas 成本问题
尤其是在以太坊主网上,多签交易往往涉及多次链上交互,成本可能高于普通转账。对于以太坊生态方案,部分用户会考虑在 Layer 2 网络中部署和使用。
总结:多签wallet适合哪些人
多签wallet的本质,是把数字资产控制权从“单点依赖”转向“多人共识”。这并不意味着所有风险都会消失,但它确实能为链上资产管理提供更高的安全冗余,以及更清晰的权限边界。
无论是机构金库、DAO 资产池,还是个人与家庭的加密资产共管,多签wallet都已经成为区块链安全体系中的重要工具。
实际选择时,仍然需要结合资金规模、使用频率、技术能力和风险偏好综合判断,并在正式部署前做好测试、权限设计和密钥管理安排。
数字资产管理本身具有较高风险。使用任何多签wallet方案前,都应先充分了解它的工作原理、适用场景和潜在限制,避免因为理解不足带来不必要的操作风险。


