





加密行业长期将审计报告视为建立信任的重要依据,但近年审计失效、信息披露不足和数据透明度不高等问题反复出现,持续削弱市场信心。面对这一变化,越来越多机构开始将链上数据验证、实时储备证明等机制纳入评估框架。行业也在推动从依赖事后审计,转向以持续披露和主动透明为核心的信任重建路径,以技术手段提升加密资产领域的合规基础与机构化水平。
在这一背景下,机构尽职调查的重点正逐步转向持续监控、签署者控制以及事件应对准备。原因在于,行业内大部分损失并非单纯来自代码层面的漏洞,而是与运营失误和基础设施控制不足密切相关。
Hacken指出,机构投资者对项目安全性的判断正在超越传统智能合约审计本身。此前常被视作信任信号的历史审计记录和既有运营经历,并不足以有效识别哪些加密项目更容易遭到利用。
根据 Hacken 发布的 2026 年第二季度安全与合规报告,在其跟踪的 1427 个项目中,仅有 9% 配备第三方监控,只有 4% 同时具备监控、活跃漏洞赏金计划和安全审计。报告还提到,该季度约 7.64 亿美元被盗事件中,88.3% 与密钥、签名者及基础设施遭到破坏有关。
Hacken 认为,若项目无法持续提供运营安全性的可验证证据,通常会面临更高的风险认知压力,并可能进一步影响资金配置、保险获取以及交易对手方合作机会。
报告作者之一、Abraxas Capital 风险管理集团主管 Federico Bagiotti 表示,“相对于风险资本的安全性不足”已成为公司放弃原本具备吸引力仓位时最常见的预警信号之一。穆迪评级数字经济战略负责人拉吉夫·巴姆拉则表示,运营韧性已经成为机构评估安全、合规与治理能力时的“实用视角”。

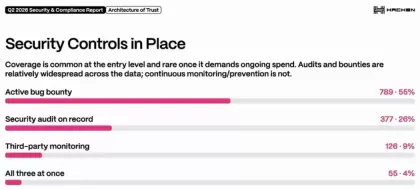
被审查的对象中已纳入安全控制措施。资料来源:哈肯
运营安全正成为机构分配资金的重要测试项
报告显示,机构尽职调查如今越来越关注签署人配置变更、抵押品支持情况、第三方依赖关系、事件响应准备,以及审计覆盖范围和时效性。Abraxas 表示,其当前筛查重点已明确包括时间锁机制、提现地址白名单、多方控制,以及是否存在对单一密钥或单一验证者的依赖。
这一变化也反映在监管与行业层面的持续审视中。根据 7 月 10 日的 Cointelegraph 报道,BitGo 首席运营官 Jody Mettler 表示,随着欧洲监管机构依据《数字运营韧性法案》(DORA)审查运营韧性,机构客户开始就托管服务提供商的访问控制、事件响应能力和业务连续性提出更细化的问题。
Hacken 表示,第二季度出现问题的 14 个项目此前均接受过审计,但多数损失并不发生在传统智能合约审查通常覆盖的范围内。实际暴露出的风险面包括签署设备、跨链桥验证器、后端基础设施、管理密钥,以及虽已弃用但仍然有效的旧合约。
该数据集覆盖 1427 个市值超过 100 万美元的项目,样本来自 CoinGecko 信任评分排名前 50 的中心化交易所资产。Hacken 在统计中排除了包裹资产、稳定币和代币化现实资产。报告同时说明,其研究主要依赖公开可观察或已披露的控制措施,因此部分未公开的私下安排可能未被纳入统计范围。


