microsoft 365 purview 做企业数据合规,根本不是靠开一个开关就能搞定的。完整流程是先识别出所有敏感数据,用敏感度标签完成分类和保护,再把标签策略、dlp 策略下发到 exchange、sharepoint、onedrive、teams 等各个业务位置,最后靠合规分数、审计、内容搜索、事件告警持续追踪数据全链路。管理员要做的核心事,就是在 purview 里明确好四个规则:哪些数据算敏感、谁有权限访问、能不能外发、出了违规谁来处理。
动手配置之前,先确认两点:一是管理员账号已经拿到 Microsoft Purview 的对应权限,二是企业已经开通 Microsoft 365 的核心数据服务,比如邮箱、SharePoint 站点、OneDrive 文件和 Teams 消息。权限不足的话,你虽然能看到 Purview 的入口页,但是创建标签、发布策略、查看敏感数据分布这些操作都会被拦下来。
第一步:先用敏感度标签定义数据级别
登录 Microsoft Purview 门户,依次点开「资讯保护」-「敏感度标签」。一般企业会先建一套分级标签,从低到高比如“公开、一般、机密、高度机密”。这些标签不是没用的文字备注,它能直接控制文件、邮件、会议、站点、群组的权限:要不要加密、要不要自动加水印页眉页脚、要不要限制外部访问,都能通过标签直接定义。
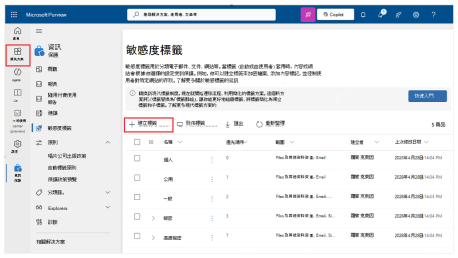
别一开始就建十几个细分标签,尽量从少量核心标签起步。标签数量太多,普通员工选的时候很容易乱,后续 DLP 规则配置、审计、数据统计也会跟着变复杂。绝大多数企业先把“公开、内部、机密、高度机密”这几个核心级别跑通,远比追求过度细分实用。
第二步:给标签指定应用范围
创建标签的时候,要指定这个标签的适用对象范围。常见可选范围包括文件、电子邮件、会议、Teams 会议与聊天、Microsoft 365 组和 SharePoint 站点。选什么范围就对应能保护什么场景:只勾文件和邮件的话,站点级别的保护完全不会生效;把会议和聊天勾上,才能把合规要求覆盖到日常协作的沟通场景里。
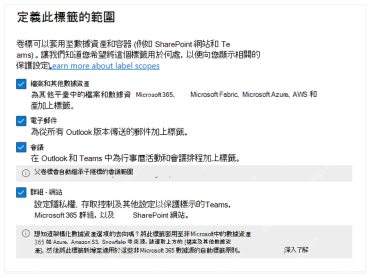
范围不用乱选,跟着实际业务风险定就行。比如财务报表、合同、研发资料,主要覆盖文件和邮件场景就够;如果你们公司大量用 Teams 开项目会,那会议和聊天的范围也得勾上;要是想管控整个 SharePoint 站点或者 Microsoft 365 组的访问边界,就得把群组和站点的范围一起加上。
第三步:发布标签策略给目标用户
标签建完不等于完事,员工在 Office 里还是看不到,得去「标签原则」或者「发布策略」里把标签下发给对应的用户/用户组。发布的时候可以精细控制:哪些人能看到哪几个标签,要不要给所有文件自动套默认标签,要不要强制要求用户必须给文件选标签,用户把高密级标签改成低级别时要不要填理由,这些都能配置。

Outlook 日历 / Microsoft 365 日历 SECURE API CLI。当用户需要列出、搜索或读取 Outlook / Microsoft 365 日历事件,以及创建……
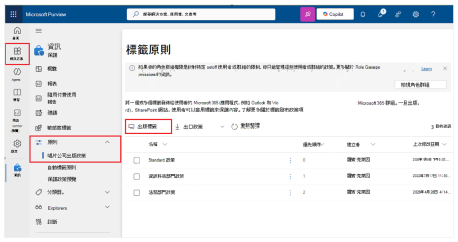
正式全量发布之前,建议先找小范围试点组测试。等试点组确认 Office、Outlook、Teams、SharePoint 里的标签显示、权限效果都没问题,再逐步扩大到部门,最后推给全公司。注意标签策略修改之后,各个客户端同步要等一段时间,刚点完保存就去测没出效果很正常,别直接判定配置失败。
第四步:用 DLP 阻止敏感数据外流
敏感度标签搞定的是「数据属于什么级别」的问题,DLP 管的是「敏感数据不能被乱分享」的问题。你可以在 Purview 的数据丢失防护板块,按不同数据位置创建对应策略,覆盖 Exchange 邮件、SharePoint 站点、OneDrive 帐户、Teams 消息、终端设备、云应用等场景。策略可以匹配敏感信息类型、标签、关键字或分类器,命中之后自动触发操作:比如弹提示提醒用户、直接阻止操作、留审计日志、给管理员发告警。
举个例子:标了「机密」的合同文件,员工想通过邮件发给外部联系人,DLP 可以直接弹提示让他填业务审批理由,也能直接拦截发送。针对终端设备场景,还能限制把敏感文件拷到 U 盘、上传到公网、打印、或者粘贴到没纳入管控的第三方应用里。这样合规控制就不只是存在于后台文件库,而是跟着数据走到哪就保护到哪。
第五步:持续看合规分数和风险事件
企业数据合规不是配完一次就一劳永逸的事,管理员得定期查看 Compliance Manager、审计日志、内容搜索、DLP 事件和内部风险信号。合规分数能直观展示团队还有哪些合规改进项没落地,DLP 事件日志能帮你发现哪些规则太松、哪些规则误报太多,内容搜索和 eDiscovery 则可以用来回溯调查具体的文件、邮件和 Teams 消息记录。
要是刚上线就收到一大堆 DLP 告警,先别急着把所有规则都改成强制阻止。可以先开测试模式跑几天,先看清楚哪些内容会命中规则,再根据误报情况调整敏感信息类型、阈值、例外用户和业务场景的豁免规则。稳定好用的合规策略,一般都是先从「仅观测记录风险」起步,再过渡到「弹窗提示用户确认」,最后才对明确的高风险场景开强制拦截。
落地 Microsoft 365 Purview 的时候,可以把整套工作拆成四张表梳理:第一张是数据分类表,写清楚哪些数据属于机密级别;第二张是标签配置表,记录每个标签对应的权限、显示效果;第三张是 DLP 策略表,明确每个数据场景下的违规处置动作;第四张是运营记录表,登记所有告警、误报、审计记录、后续优化项。这样 Purview 就不只是一个闲置的后台工具,能真正跑通企业日常数据合规的全闭环。