Microsoft365Defender如何保护企业数据安全

梦瑶姑娘_3715

梦瑶姑娘_3715

2026-07-15

413人浏览

原创

用microsoft 365 defender做企业数据防护,核心不是装个杀毒软件就完事,而是把散在邮件、终端、身份、云应用里的所有安全风险,全部归集到microsoft defender门户里统一查看。管理员的操作逻辑很清晰:先过一遍事件队列判断优先级,再点进事件详情摸清楚完整攻击路径、关联警报、受影响资产,还有配套的响应建议,最后靠平台自带的安全分数持续补上配置短板。

这套操作流程,适配已经在用Microsoft 365、Exchange Online、Entra ID、Defender for Endpoint或者Defender for Office 365的企业。它的价值在于把之前零散的安全信号全部打通关联,帮安全人员更快发现账号被盗、钓鱼邮件、恶意文件、异常登录和数据外泄风险。

第一步:先从事件队列判断风险优先级

进入Microsoft Defender门户后,先打开事件列表。这里会集中展示近期所有安全事件的严重级别、处理状态、分类、涉及服务和调查进度。做企业数据安全最怕踩的坑,就是低优先级告警里藏着真实攻击,别光顾着统计告警总量,重点盯高危、活动中、同时涉及多个数据源的事件就对了。
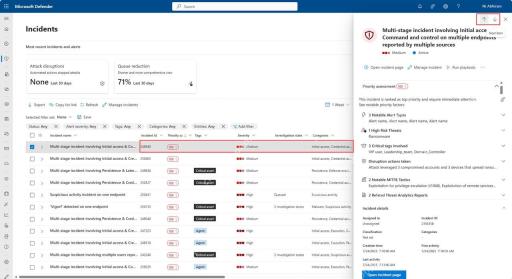
Microsoft Defender 门户中的事件队列和优先级列表

如果企业每天告警量特别大,可以先按严重性、状态、分配人员、分类做筛选。真正会威胁数据安全的事件,通常会同时牵扯账号、设备、邮件或云应用,别直接把它当成单个终端告警随便处理。

第二步:打开攻击故事,确认数据风险从哪里开始

点进单个事件详情,先看攻击故事也就是事件图谱。它会自动把用户、设备、邮箱、文件、进程、URL这些对象串起来,管理员一眼就能看清攻击是从钓鱼邮件、异常登录、恶意文件还是已攻陷的设备开始扩散的。
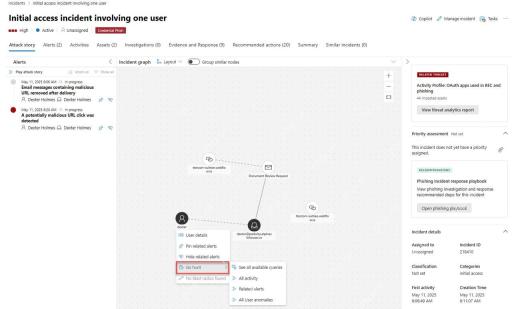
Microsoft Defender XDR 事件攻击故事图谱

做数据防护最关键的是先找到攻击入口和影响范围。比如攻击是从一个普通用户账号发起的,就重点查这个账号访问过哪些邮箱、SharePoint文件、Teams会话和云应用;如果是从终端发起的,就要看这台设备有没有接触过敏感文件。

第三步:查看警报列表,分清哪些信号需要先处理

单个事件里通常会包含多条关联警报。管理员可以点开警报列表,看每条警报的严重级别、检测来源、关联资产和发生时间,就能快速判断哪些是核心入侵行为,哪些只是同一事件里的辅助告警信号。
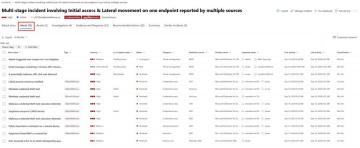
Microsoft Defender XDR 事件中的警报列表

处理优先级建议按“正在活动中、影响用户多、涉及凭据或敏感文件”的标准排。比如异常登录和凭据窃取类告警,一定要比单纯的可疑文件提示优先处理——账号一旦被攻击者控制,对方能随便访问到的企业数据范围会大很多。

outlook-microsoft
outlook-microsoft

微软 Outlook 邮箱和日历管理工具(支持世纪互联版 Office 365)。用于查看、发送、搜索邮件,管理日历日程,创建会议,查询忙闲状态。注意:此功能仅支持世纪互联(21Vianet)版 Microsoft 365,使用 login.chinacloudapi.cn。

下载

第四步:用活动记录核对攻击动作

事件的活动列表能帮管理员看清每一步操作的发生时间、类型、来源和状态,刚好用来还原完整时间线,搞清楚“谁在什么时候做了什么”,比如某个恶意进程什么时候启动、某个账号访问了哪些资源、平台的自动响应动作有没有正常执行。
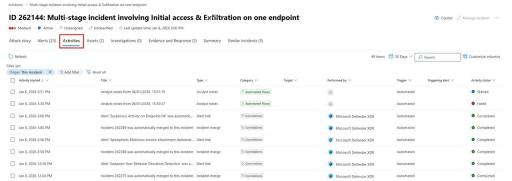
Microsoft Defender XDR 事件活动记录列表

如果怀疑数据已经外泄,就顺着时间线逐一排查:攻击发生前后有没有出现异常下载、批量访问、外部共享、转发规则改动或者高权限操作。时间线捋得越清楚,后续封禁账号、隔离设备、同步通知业务部门的动作就越有依据。

第五步:根据摘要和建议执行响应动作

事件摘要页面会自动汇总影响范围、相关证据、建议操作和事件状态。管理员在这里就能直接确认所有受影响的用户、设备、邮箱、云应用和关联实体,再决定要不要执行隔离设备、重置密码、撤销会话、阻止发件人或者修复对应配置的操作。
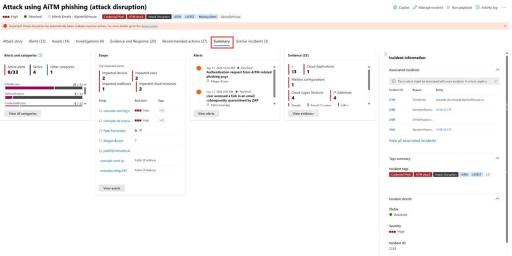
Microsoft Defender XDR 事件摘要和响应信息

别把事件随便标记成已解决就完事。真正的闭环要做完三件事:先阻断正在发生的攻击,再确认敏感数据有没有被访问,最后记录好处理结果和后续优化项。下次同类风险再出现,团队的响应速度能快很多。

第六步:用安全分数持续补齐配置短板

事件处理完之后,还要回到安全分数页面看整体防护水平。安全分数会把当前租户所有待优化的项全部列出来,覆盖身份保护、设备防护、邮件安全、应用控制和数据保护相关的所有配置。这个分数不是用来冲排名的,是帮管理员找出还没开启的关键防护防线。
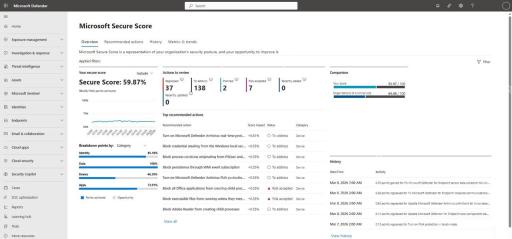
Microsoft Defender 安全分数与改进建议页面

企业可以把安全分数给出的优化建议分成两类处理:一类是马上就能落地的基础配置,比如开启多重身份验证、拦截高风险登录、加固邮件防护;另一类是需要先评估业务影响的策略,比如设备自动隔离、应用访问限制和敏感信息访问管控。持续把这些优化项落地,Microsoft 365 Defender才能从只会事后告警的工具,变成真正能兜底的企业数据安全防线。

PHP速学视频免费教程(入门到精通)
PHP速学视频免费教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

相关标签:

microsoft

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

相关专题

更多
vsd文件打开方法
vsd文件打开方法

vsd文件打开方法有使用Microsoft Visio软件、使用Microsoft Visio查看器、转换为其他格式等。想了解更多vsd文件相关内容,可以阅读本专题下面的文章。

2023.10.30

1362

5

Vite 项目如何打包和部署
Vite 项目如何打包和部署

Vite项目打包部署专题汇集生产构建、产物预览、输出目录、资源路径、Nginx与GitHub Pages部署及常见白屏和路由404问题的已审核文章,帮助读者完成上线流程。

2026.10.28

100

16

Vite 如何搭配 Vue.js
Vite 如何搭配 Vue.js

Vite搭配Vue.js专题汇集创建Vue 3项目、配置开发环境、路径别名、Vue插件、代理、多环境构建与调试的已审核文章,帮助读者完成从初始化到日常开发的配置。

2026.10.28

60

15

Vite 项目目录怎么看
Vite 项目目录怎么看

Vite项目目录专题汇集入口文件、src源码、public静态资源、路径别名、项目根目录和构建输出目录相关的已审核文章,帮助读者理解各文件夹的用途与引用方式。

2026.10.28

220

10

Gradle插件开发入门教程
Gradle插件开发入门教程

本专题介绍Gradle插件开发的基本流程,涵盖插件类编写、自定义任务注册、扩展参数设计和插件应用方法,帮助你理解插件如何组织构建逻辑,减少多个项目之间的重复配置。

2026.10.22

140

11

Gradle Wrapper配置教程
Gradle Wrapper配置教程

本专题介绍Gradle Wrapper的基本作用,涵盖文件组成、生成方法、版本配置和任务调用,帮助你理解项目如何使用指定的Gradle版本,减少不同开发环境带来的构建差异。

2026.10.22

120

10

Golangci-lint检查器使用教程

本专题整理Golangci-lint常用Linters的用途与配置方法,覆盖错误处理、无效代码、安全、复杂度、命名和依赖检查,帮助项目合理选规则。

2026.10.22

80

15

Gradle怎么构建Java项目
Gradle怎么构建Java项目

本专题介绍Gradle Java项目构建方法,涵盖Java插件配置、依赖声明、源码编译、测试执行和打包检查,帮助你理解各阶段的任务关系,逐步完成项目构建。

2026.10.22

60

10

PHP时间戳漏洞修复教程
PHP时间戳漏洞修复教程

本专题汇总PHP常见时间戳漏洞,包括2038年溢出、时区漂移、时间戳伪造、重放攻击、时间盲注与日志审计失效等,并给出升级64位环境、使用 DateTimeImmutable、统一UTC、严格超时校验、预处理绑定、hash_equals 比对等修复方案,帮助开发者快速排查和加固时间相关代码。

2026.10.22

100

25

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
Microsoft Copilot官方手册

共0课时 | 0人学习

C# 教程
C# 教程

共94课时 | 22.6万人学习

ASP教程
ASP教程

共36课时 | 49.4万人学习