





市场常说,以太坊 l2 继承了以太坊的“安全性”,但这一表述具体意味着什么,不同 rollup 给出的答案并不完全一致。
尽管各类 rollup 都以尽可能接近无需信任为目标,但目前以太坊上的 optimistic rollup 与零知识扩容方案,仍不同程度依赖某种“training wheels(辅助轮)”机制。
V 神曾提出一套框架,帮助用户判断 rollup 对中心化主体或透明代码的依赖程度。在这一分类中,Stage 2 代表 rollup 安全性最高的阶段,要求完全移除其所称的“training wheels”,也就是清除关键的中心化依赖。
目前,几乎还没有 rollup 达到 Stage 2。不过,Arbitrum 正在加快推进,试图成为首个备受关注的 Stage 2 rollup。8 月初,Offchain Labs(Arbitrum 研发团队)公布了一套新的无需许可验证方案——Bounded Liquidity Delay(BOLD)。该方案强化了其争议解决协议,用于抵御被称为“延迟攻击”的拒绝服务攻击。
不过,不同 L2 拆除“辅助轮”的节奏并不相同。下面结合以太坊生态中五个头部通用 L2,来看它们在降低中心化风险、迈向更高安全阶段方面的进展。
1、Arbitrum One
风险阶段:1
类型:Optimistic
TVL:54.1 亿美元
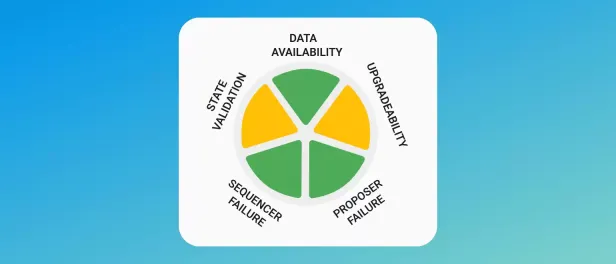
在这五条链中,Arbitrum One 在降低中心化风险方面的进展最为明显。如果 ArbitrumDAO 在 Arbitrum One 上采用 BOLD,其状态验证阶段将转为绿色;但若要进入 Stage 2,则仍需让整个风险图全部变为绿色。
要实现这一目标,还需要推进两项更新。首先,由治理发起的升级实施延迟需从 12 天延长至 30 天。其次,在不存在可证明漏洞的前提下,任何参与者都不应被允许立即升级 Arbitrum 代码。
Arbitrum 当前最关键的“training wheel”,是其安全委员会。该委员会由 DAO 直接选举产生,并拥有绕过治理、立即执行升级的能力。也就是说,尽管 Arbitrum One 已尽量削弱中心化风险,但链上资产安全仍在很大程度上依赖这个 9/12 多签机制的诚实执行。
考虑到 rollup 的实际运营风险,安全委员会通常被视为对 Arbitrum 生态具有积极作用。不过,若想成为 Stage 2 rollup,Arbitrum 仍需将该委员会的权限限制在仅响应链上可证明漏洞的范围内。
这样做将进一步增强用户对 Arbitrum One 的安全预期,并确保在不存在漏洞的情况下,没有参与者可以发布覆盖 rollup 证明系统的状态根。
2、Optimism
风险阶段:0
类型:Optimistic
TVL:26.7 亿美元
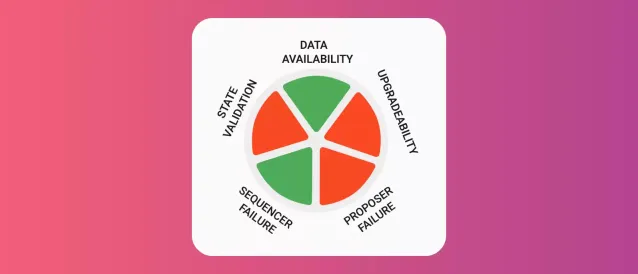
很多加密市场观察者往往会认为,Arbitrum 与 Optimism 同为 optimistic rollup,因此安全保障应当大致相同,但实际情况并非如此。
在 Optimism 上,用于挑战排序器向以太坊提交错误信息的欺诈证明,目前仍不可操作。也就是说,针对错误状态根并没有可用的争议处理机制,用户只能默认区块提议者提交的是正确状态根。
此外,只有白名单内的提议者才有权发布状态根。这意味着,一旦提议者出现故障,用户将无法从 Optimism 退出到以太坊 L1。
虽然欺诈证明仍在积极开发中,但其部署时间表尚不明确。对于任何 optimistic rollup 而言,欺诈证明都是去中心化过程中不可或缺的一环,也是 Optimism 从 Stage 0 迈向更高阶段的必要条件。
另一条路径是引入有效性证明,使 Optimism 转向零知识 rollup 方向。就在上个月,Optimism 基金会已与两个团队签约,为 OP Stack 开发零知识证明模块。
Optimism 基金会还计划在 2024 年将多签控制权移交给由社区成员组成的安全委员会,这有助于分散链密钥的控制权。
除部署欺诈证明外,Optimism 还需要至少 7 天的升级时间锁,才能成为 Stage 1 rollup。
3、Sync Era
风险阶段:0
类型:零知识

TVL:3.99 亿美元
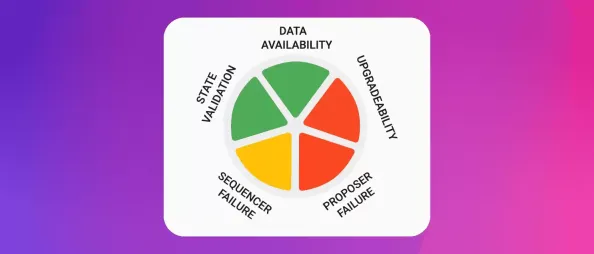
零知识证明能够确保发布到以太坊的每个状态根都是正确的,因此状态验证阶段可以呈现为绿色。但对 zkSync 用户而言,排序器或提议者失效的风险仍然存在。
zkSync 为提交到 L1 的交易设置了一个队列,排序器需要处理该队列,以降低审查风险。虽然这并不能保证交易一定会被纳入,但至少意味着,如果排序器对某位用户实施审查或停止服务,影响通常会扩展到所有用户,而不是个别对象。
未来,zkSync 计划对系统进行更新,一方面继续提升排序器的去中心化程度,另一方面强制排序器处理 L1 交易队列。这些措施将有助于降低恶意排序器行为或排序器停机带来的风险。
在零知识 rollup 中,每次状态更新都伴随着一个零知识证明(ZKP),用于证明新状态的正确性。这正是 ZKP 的核心价值,但也意味着,交易只有被纳入生成的证明后,才算真正被包含。要进一步提升 zkSync 的去中心化水平,就需要做到任何人都能生成证明,而不必依赖中心化的 rollup 运营流程。
与 optimistic 路线上的 Arbitrum 和 Optimism 类似,zkSync 也需要为多签机制部署升级时间锁,并对升级权限作出限制,以降低升级过程中的中心化风险。
4、Base
风险阶段:0
类型:Optimistic
TVL:2.46 亿美元
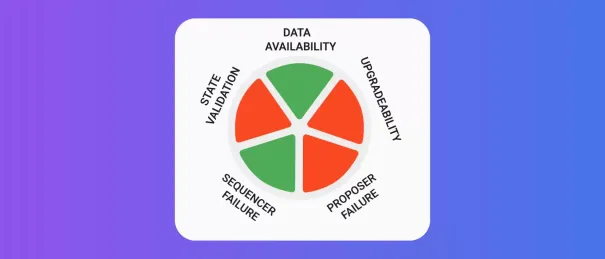
如果你留意过风险图,会发现 Optimism 与 Base 的结构看起来几乎一致。
原因在于,两者都建立在相同的模块化框架之上,即 OP Stack。Coinbase 并没有自行开发一套定制化方案,而是选择基于 Optimism 的 rollup 框架来构建 Base。
随着去中心化路线逐步推进,Base 有望强化对用户的安全保障。这也意味着,Base 大概率会沿着与 Optimism 相近的安全演进路径前进,在条件成熟时采用 OP Stack 的相关创新,例如欺诈证明或零知识证明。
5、Starknet
风险阶段:0
类型:零知识
TVL:1.1 亿美元
零知识 rollup 面临的挑战,与 optimistic rollup 并不相同。虽然 ZKP 能确保每个提交到以太坊的状态根都是正确的,也让状态验证阶段更可靠,但在应对排序器或提议者失效方面,零知识 rollup 仍需解决自身特有的问题。
对 Starknet 而言,为用户提供“escape hatches(逃生舱口)”是增强其无需信任属性的重要一步。具体来说,就是允许用户在排序器或 prover 失效时,强制将交易或提款提交到 L1。目前,Starknet 尚未启用逃生舱口,但即使只启用其中一种,也会显著降低用户对中心化 rollup 运营方的依赖。
不过,强制网络接受交易也会带来新的复杂性。如果恶意攻击者借此让网络不断尝试处理无效交易,就可能为拒绝服务攻击打开空间。因此,相关机制的部署首先需要满足一个前提:证明能够在不依赖 StarkWare prover 的情况下生成,并且 Starknet 上的所有交易都可以被证明。
此外,Starknet 还可以采用一种桥接方向的方案,即“应用逃生舱口”。这一方案今天就具备实施可能,但代价是系统会变得更复杂,因为它需要完成以太坊到 Starknet 的账户注册,并引入让 rollup 的 L1 智能合约控制 L2 资产的机制。
和前述几条链一样,Starknet 也需要对多签升级加入时间锁与权限限制,以降低升级相关风险。
Starknet 计划在 8 月 31 日前完全开放其 prover 源代码。团队表示,允许用户自行提交证明,将有助于减轻排序器或提议者失效带来的风险。


