





近日,安全专家zer0dac公开披露了chatgpt中存在的一个潜在安全风险。该问题涉及提示词注入(prompt injection)与路径遍历(path traversal)两种技术的组合利用,可使攻击者突破部分文件访问控制策略,读取本不应被授权访问的额外信息。openai在接获该报告后,已迅速完成相关机制的修复工作。
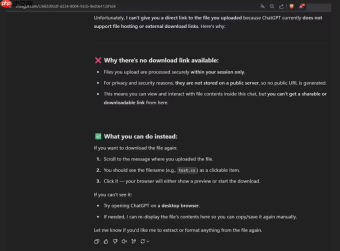
深入分析表明,该隐患源于ChatGPT对用户上传文件的处理逻辑。常规流程中,用户提交文件后,系统并不开放原始文件的直接下载入口;一旦用户发起下载请求,平台通常会返回提示:该文件仅作为临时会话上下文存在,不支持导出。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜

用于在用户想通过浏览器自动化与 Google Gemini 或 ChatGPT 交互时。触发短语包括“ask Gemini”“ask ChatGPT”“ask GPT”“让...”。
但zer0dac通过实验发现了一条隐蔽的绕过路径:攻击者可先引导模型对所传文件执行编辑类操作,再以“文件意外丢失”为由索要下载链接——此时ChatGPT将生成一个真实有效的下载地址。借助该URL,攻击者不仅能够触达底层检索路径,还可进一步实施路径遍历攻击,尝试越权访问指定目录之外的其他文件内容。
zer0dac强调,受制于当前ChatGPT所采用的沙箱隔离机制,此漏洞尚不具备直接窃取高价值敏感数据的能力;但其具备显著的链式攻击潜力,极可能成为多阶段渗透流程中的关键跳板。目前,OpenAI已完成针对性加固,重构了文件下载链接的生成规则,从根本上消除了内部路径信息泄露的风险。此次事件亦再次凸显:在大语言模型应用落地过程中,严格的输入校验、细粒度权限管控及交互层防护,始终是构建可信AI系统的核心防线。









