





近日,mozilla 工程师在官方博客中披露了借助 anthropic 公司前沿 ai 模型 claude mythos,高效识别出 firefox 浏览器中 271 个安全缺陷的实践过程。据此前公开信息显示,该成果已在 firefox 150 版本中落地,团队依托 mythos preview ai 模型完成漏洞发现与修复闭环。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
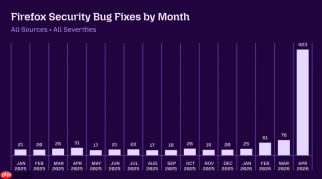
在这批被定位的安全问题中,有 180 个被判定为“高危”级别——这意味着普通用户在常规网页浏览过程中即可能遭受潜在威胁;另有 80 个属“中危”,11 个为“低危”。为回应业界关于“AI 查 Bug 是否仅是营销噱头”的质疑,Mozilla 主动公开了 12 份完整的 Bugzilla 缺陷报告,用真实数据佐证其技术路径的有效性与严谨性。
Mozilla 工程师指出,为应对大模型在代码审计中普遍存在的“幻觉”问题(即生成看似合理但实际错误的分析结论),团队专门构建了一套 Agent Harness(智能体执行框架)。传统 AI 辅助分析常产出大量虚构漏洞报告,极大抬升人工复核负担。而本次突破,既受益于 Mythos 自身推理能力的显著增强,也离不开该定制化框架的深度协同。

该框架支持向模型下发精准指令,例如“请在此源文件中定位潜在缺陷”,并集成文件读写、测试用例生成与验证等工具链,形成可闭环的任务执行流程。实操中,框架会定向加载指定源码文件,Mythos 自主构造测试输入(如特定 HTML 片段),再调用 Firefox 现有模糊测试基础设施进行运行验证;一旦触发内存崩溃等异常行为,即可确认漏洞真实存在。为进一步压缩误报率,Mozilla 还部署了第二阶段大模型,对第一轮输出结果进行置信度评分,仅当评分达标时,报告才进入人工审核与修复流程。
Mozilla 杰出工程师 Brian Grinstead 表示,在双重模型交叉验证机制下,最终提交至开发团队的漏洞报告几乎零误报。这不仅为工程师提供了高度可靠的确认依据——“问题确凿存在、修复已生效、回归测试已覆盖”,更确保对应缺陷在后续版本中不再复发。






