





据国外媒体报道,krebsonsecurity指出,微软可能将在2020年1月的“补丁星期二”活动中修复一个存在于windows系统中的重大加密漏洞。此漏洞可能导致恶意程序冒充可信组件,从而诱导用户安装并造成感染。值得注意的是,已经正式停止支持的windows 7系统可能无法得到这一漏洞的修复。
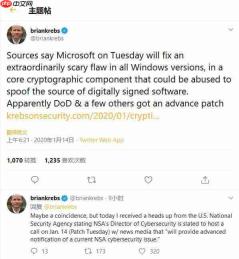
KrebsonSecurity在推特上提到:“据知情人士透露,微软计划在本月的补丁日中解决所有Windows版本中的一个重要安全漏洞。这个漏洞涉及一个核心加密模块,可能被利用来伪造数字签名软件的来源。显然,国防部及其他相关人员将会收到一个高级别的补丁:[链接]”。
文章提到,crypt32.dll组件中存在的这一安全漏洞极其严重,以至于微软提前向政府部门的安全团队提供了补丁。KrebsonSecurity表示:“多位消息人士证实,微软将在本周发布的软件更新中修复所有Windows版本中核心加密组件的重大漏洞。目前,这些补丁已经分发给美国军方部门以及其他高价值客户/目标,且这些机构需要签署保密协议以防止泄露漏洞详情。”

Windows 桌面自动化技能,支持鼠标控制(移动/点击/拖拽/滚轮/截图)、键盘输入(文字输入/按键/组合键)、窗口管理(查找/聚焦/最大化/最小化/关闭/移动)、截图并发送文件。提供两种截图方式:Python pyautogui 截图(集成在自动化流程中)和 PowerShell + .NET 零依赖截图(支持区域截图和多显示器)。当用户需要自动化 Windows 桌面操作、控制鼠标键盘、管理窗口、执行 GUI 自动化任务、截图发送文件时使用。
然而,之后微软发表声明对此进行了否认。更令人担忧的是,该组件可追溯至Windows NT时代的各个Windows版本,但由于Windows 7已停止支持,微软决定不再为其提供相应安全更新。


