PHP表单安全方案:使用安全的Session管理方式

千敏君_6966

千敏君_6966

2023-06-24

1650人浏览

原创

随着互联网的发展,web应用程序已经成为我们每天生活中必不可少的一部分。而表单 (form) 就是 web 应用程序中不可或缺的组成部分之一,通常用于用户与服务器之间的数据交互。然而,由于表单数据的敏感性,如何保证表单数据的安全性就显得十分重要,因为攻击者可以轻易地通过窃取表单数据来获取用户的敏感信息。本文将介绍 php 表单安全方案中的安全 session 管理方式,以帮助开发者更好地保护用户表单数据的安全。

什么是 Session?

Session 是一种用于在 Web 应用程序中存储用户数据的方法,它的工作方式是在服务器上创建一份 Session 数据库用于存储用户的信息,当用户与服务器发送请求时,在服务器端创建一个唯一的标识符(Session ID)来标记该用户,从而可以在后续的请求中保持持久化的会话状态。在 PHP 中,开发者可以通过使用 $_SESSION 变量来获取或设置当前用户的会话数据。

Session 安全管理方案

在进行表单数据交互时,Session 的安全管理方案可以分为以下几个方面:

  1. 启动 Session

在使用 Session 托管用户会话数据之前,必须启动会话,以便获取当前用户的标识符。在 PHP 中,可以通过 session_start() 函数启动 Session。

  1. 使用安全的 Session ID

Session ID 是标识每个用户的唯一标识符,如果 Session ID 被攻击者窃取,那么攻击者就可以使用该 Session ID 来访问目标用户的会话数据。因此,为了防止 Session ID 被攻击者窃取,必须使用安全的 Session ID 生成方式。PHP 提供了一种基于随机数生成的 Session ID 方式,可以设置 PHP.ini 中的 session.entropy_file 和 session.entropy_length 来增加随机数的熵值,从而增强 Session ID 的安全性。

  1. 避免 Session Fixation 攻击

Session Fixation 攻击是一种通过强制使用攻击者掌握的 Session ID 来获取用户会话数据的攻击方式。攻击者可以在第一次访问时分配一个 Session ID,并将该 Session ID 放入 URL 参数或者 Cookie 中,然后等待用户在认证或者登陆时使用该 Session ID。为了防止 Session Fixation 攻击,可以采取以下措施:
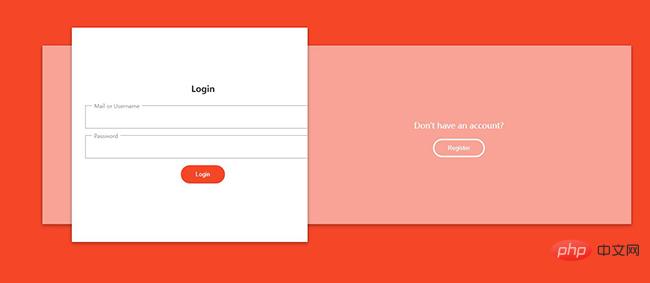
Js登陆注册表单设计代码
Js登陆注册表单设计代码

分享一款js左右晃动切换登陆注册表单设计代码,简洁利落的ui和滑动切换设计适用于任何网站的登陆注册。

下载
  • 尽可能在每个请求中重新生成 Session ID;
  • 不要将 Session ID 放在 URL 参数中;
  • 如果采用 Cookie 方式来存储 Session ID,则可以设置 Cookie 的 HttpOnly 和 Secure 属性,确保 Cookie 仅在 HTTPS 传输中传递。
  1. 避免 Session Hijacking 攻击

Session Hijacking 攻击是一种通过拦截用户会话数据来获取用户敏感信息的攻击方式。攻击者可以通过一些手段,如网络监听、窃取 Cookie 等方式来获取 Session ID,然后用该 Session ID 访问用户会话数据。为了防止 Session Hijacking 攻击,开发者可以采用以下措施:

  • 在使用会话时使用 HTTPS 协议,确保会话数据在传输过程中受到加密保护;
  • 使用通信加密机制,如 SSL 或 TLS;
  • 定期更新 Session ID 并限制 Session 的使用时间。
  1. 避免 Session 注入攻击

Session 注入攻击是一种将恶意数据注入会话数据中的攻击方式。攻击者可以通过一些手段(如 XSS 攻击)将恶意数据注入 Session 数据中,从而获取用户敏感信息。为了防止 Session 注入攻击,可以采用以下措施:

  • 对输入的数据进行过滤或者转义,避免注入恶意数据;
  • 使用改进的 Session 密钥生成方式,确保会话密钥不容易被破解;
  • 定期更新会话密钥。

总结

Session 可以说是为 Web 应用程序提供了一种非常便捷的用户数据存储方式。但是,由于 Session 数据是直接存储在服务器端,从而导致 Session 受到各种攻击的威胁。因此,在开发 Web 应用程序时,必须要保证 Session 的安全管理方式,并采取一些应对措施来有效地防御攻击。使用安全的 Session 管理方案可以更好地保护用户表单数据和敏感信息的安全,提升用户的信任度和体验。

php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!

相关文章

PHP速学教程(入门到精通)
PHP速学教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

相关标签:

php安全

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

相关专题

更多
cookie
cookie

Cookie 是一种在用户计算机上存储小型文本文件的技术,用于在用户与网站进行交互时收集和存储有关用户的信息。当用户访问一个网站时,网站会将一个包含特定信息的 Cookie 文件发送到用户的浏览器,浏览器会将该 Cookie 存储在用户的计算机上。之后,当用户再次访问该网站时,浏览器会向服务器发送 Cookie,服务器可以根据 Cookie 中的信息来识别用户、跟踪用户行为等。

2023.06.30

12299

10

document.cookie获取不到怎么解决

document.cookie获取不到的解决办法:1、浏览器的隐私设置;2、Same-origin policy;3、HTTPOnly Cookie;4、JavaScript代码错误;5、Cookie不存在或过期等等。本专题为大家提供相关的文章、下载、课程内容,供大家免费下载体验。

2023.11.23

1226

5

阻止所有cookie什么意思
阻止所有cookie什么意思

阻止所有cookie意味着在浏览器中禁止接受和存储网站发送的cookie。阻止所有cookie可能会影响许多网站的使用体验,因为许多网站使用cookie来提供个性化服务、存储用户信息或跟踪用户行为。本专题为大家提供相关的文章、下载、课程内容,供大家免费下载体验。

2024.02.23

844

5

cookie与session的区别
cookie与session的区别

本专题整合了cookie与session的区别和使用方法等相关内容,阅读专题下面的文章了解更详细的内容。

2025.08.19

1926

14

session失效的原因
session失效的原因

session失效的原因有会话超时、会话数量限制、会话完整性检查、服务器重启、浏览器或设备问题等等。详细介绍:1、会话超时:服务器为Session设置了一个默认的超时时间,当用户在一段时间内没有与服务器交互时,Session将自动失效;2、会话数量限制:服务器为每个用户的Session数量设置了一个限制,当用户创建的Session数量超过这个限制时,最新的会覆盖最早的等等。

2023.10.17

580

4

session失效解决方法
session失效解决方法

session失效通常是由于 session 的生存时间过期或者服务器关闭导致的。其解决办法:1、延长session的生存时间;2、使用持久化存储;3、使用cookie;4、异步更新session;5、使用会话管理中间件。

2023.10.18

876

5

cookie与session的区别
cookie与session的区别

本专题整合了cookie与session的区别和使用方法等相关内容,阅读专题下面的文章了解更详细的内容。

2025.08.19

1926

14

mysql标识符无效错误怎么解决
mysql标识符无效错误怎么解决

mysql标识符无效错误的解决办法:1、检查标识符是否被其他表或数据库使用;2、检查标识符是否包含特殊字符;3、使用引号包裹标识符;4、使用反引号包裹标识符;5、检查MySQL的配置文件等等。本专题为大家提供相关的文章、下载、课程内容,供大家免费下载体验。

2023.12.04

15980

5

Python标识符有哪些
Python标识符有哪些

Python标识符有变量标识符、函数标识符、类标识符、模块标识符、下划线开头的标识符、双下划线开头、双下划线结尾的标识符、整型标识符、浮点型标识符等等。本专题为大家提供相关的文章、下载、课程内容,供大家免费下载体验。

2024.02.23

1163

5

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
PHP安全与漏洞
PHP安全与漏洞

共12课时 | 2.5万人学习