






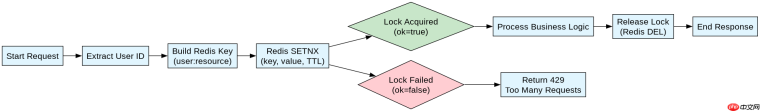
在goframe框架中实现接口防重复提交,核心做法是利用中间件拦截请求,通过redis存储唯一的业务标识(如用户id加资源id的哈希值)并设置过期时间。具体操作是在路由组或全局注册一个中间件,在请求处理前调用`redis.setnx`尝试写入锁,若返回失败则直接拒绝请求,成功则继续执行并在响应结束后释放锁。这样做可以确保同一用户在短时间内对同一资源的并发请求只有一个能进入业务逻辑,从而防止数据重复创建。
如何设计防重提交的唯一键
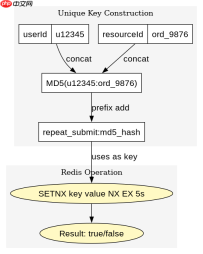
防重提交的关键在于生成足够区分度的唯一键,通常结合当前登录用户的ID和请求的目标资源ID进行哈希计算。例如,对于更新订单接口的请求,可以使用`user_id:order_id`作为Key的前缀,这样既能隔离不同用户,又能精确锁定特定资源。在实际代码中,建议将用户信息从Context中提取,并与URL参数或Body中的关键字段拼接,使用MD5或SHA256生成固定长度的字符串作为Redis的Key,避免因Key过长影响性能。
package main

import (
    "context"
    "crypto/md5"
    "encoding/hex"
    "fmt"
    "github.com/gogf/gf/v2/frame/g"
    "github.com/gogf/gf/v2/net/ghttp"
    "time"
)

// 定义防重提交中间件
func MiddlewareRepeatSubmit(ctx context.Context, r *ghttp.Request) {
    // 1. 获取用户ID (假设已登录)
    userId := ctx.Value("userId").(string)
    if userId == "" {
        userId = "anonymous"
    }

    // 2. 构建唯一Key: user_id + resource_id
    resourceId := r.GetQuery("resourceId").String()
    key := fmt.Sprintf("repeat_submit:%s:%s", userId, resourceId)

    // 3. 尝试获取分布式锁 (NX: Not Exists, EX: Expire Time)
    // 设置过期时间为5秒,防止死锁
    ok, err := g.Redis().SetNX(ctx, key, "1", time.Second*5).Result()
    if err != nil || !ok {
        g.Log().Errorf(ctx, "Repeat submit detected for key: %s", key)
        r.ExitStatus(429) // Too Many Requests
        return
    }

    defer func() {
        // 4. 请求结束后释放锁
        g.Redis().Del(ctx, key)
    }()

    r.Middleware.Next()
}

func main() {
    s := g.Server()
    s.Group("/api", func(group *ghttp.RouterGroup) {
        group.Middleware(MiddlewareRepeatSubmit)
        group.POST("/submit", func(r *ghttp.Request) {
            r.Response.Write("Success")
        })
    })
    s.Run()
}
上述代码展示了完整的中间件实现。首先从Context中获取用户身份,若未登录则使用匿名标识。接着拼接资源ID形成Redis Key,调用`SetNX`命令以原子方式尝试设置键值,并指定5秒的过期时间。如果设置成功,说明是首次请求,继续执行后续逻辑;如果设置失败,说明该Key已存在,即发生了重复提交,此时直接返回HTTP 429状态码终止请求。最后通过defer确保请求完成后删除Key,释放锁资源。
如何处理高并发下的锁竞争与超时
在高并发场景下,多个请求可能同时到达中间件,导致大量请求阻塞在Redis的`SetNX`操作上。为了优化这一过程,应确保Redis连接池配置合理,并使用异步非阻塞的方式处理锁获取结果。此外,对于耗时较长的业务操作,可能需要动态调整锁的过期时间或使用看门狗机制,但在简单的防重提交场景中,固定短时间的TTL通常足以覆盖网络延迟和业务预处理时间。若业务逻辑本身需要较长时间,建议在业务层内部再做一次幂等性校验,而非单纯依赖中间件的锁机制。

// 优化版:增加重试机制和更细粒度的错误处理
func MiddlewareRepeatSubmitOptimized(ctx context.Context, r *ghttp.Request) {
    userId := ctx.Value("userId").(string)
    resourceId := r.GetQuery("resourceId").String()
    key := fmt.Sprintf("lock:%s:%s", userId, resourceId)

    // 尝试获取锁,最多重试3次,每次间隔10ms
    var ok bool
    var err error
    for i := 0; i
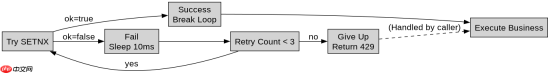
<p>优化后的中间件增加了重试逻辑,以应对极短时间内的并发冲突。当第一次`SetNX`失败时,程序会短暂休眠10毫秒后再次尝试,最多重试3次。这种策略可以在不显著增加服务器负担的前提下,提高锁获取的成功率。需要注意的是,重试次数不宜过多,否则可能掩盖真正的重复提交问题。同时,锁的过期时间设置为500毫秒,适用于快速响应的接口。对于更复杂的业务,建议结合数据库的唯一索引或乐观锁来实现最终的幂等性保障。</p>
<h2>基于程序中某个输入、条件或结果的具体问题</h2><p>在上述代码中,如果用户未登录且`ctx.Value("userId")`返回nil,会导致类型断言 panic。这是一个常见的边界条件问题。为了解决这个问题,需要在获取用户ID时提供默认值或进行空值检查。例如,可以将未登录用户的ID设置为固定的匿名用户标识,或者根据IP地址生成临时标识。这样可以确保即使在没有用户上下文的情况下,中间件也能正常运行,而不会引发服务器崩溃。</p>












