






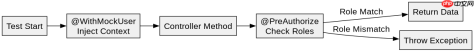
在java单元测试中验证认证,核心做法是模拟请求上下文并断言安全注解或拦截器的执行结果。通常使用spring security的securitytestexecutionlistener配合@withmockuser或@withanonymoususer来注入测试用户身份,从而在不启动完整web容器的情况下验证@preauthorize等注解是否按预期放行或拒绝访问。
如何模拟不同角色的用户进行接口权限测试
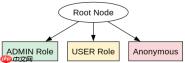
通过配置SecurityContext可以模拟特定角色(如ADMIN、USER)的用户登录状态。在测试方法上添加@WithMockUser(roles = "ADMIN")注解,框架会自动将当前认证主体设置为具有该角色的用户,随后调用被保护的方法或控制器端点,即可验证基于角色的访问控制逻辑是否正确生效。
import org.junit.jupiter.api.Test;
import org.springframework.beans.factory.annotation.Autowired;
import org.springframework.boot.test.context.SpringBootTest;
import org.springframework.security.test.context.support.WithMockUser;
import static org.assertj.core.api.Assertions.assertThat;

@SpringBootTest
public class RoleAccessTest {
    @Autowired
    private AdminService adminService;

    @Test
    @WithMockUser(roles = "ADMIN")
    public void testAdminAccess() {
        String result = adminService.getSecretData();
        assertThat(result).isEqualTo("SECRET_DATA");
    }

    @Test
    @WithMockUser(roles = "USER")
    public void testUserDenyAccess() {
        // 预期抛出 AccessDeniedException
    }
}
如何验证未认证用户的匿名访问限制
对于需要强制登录的资源,可以使用@WithAnonymousUser或默认无注解的状态来模拟未登录场景。此时系统应返回401 Unauthorized或触发全局异常处理器中的认证失败逻辑。通过捕获异常或检查响应状态码,可以确认匿名请求被正确拦截,防止未授权数据泄露。

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。
import org.junit.jupiter.api.Test;
import org.springframework.beans.factory.annotation.Autowired;
import org.springframework.boot.test.context.SpringBootTest;
import org.springframework.security.test.context.support.WithAnonymousUser;
import org.springframework.web.client.HttpClientErrorException;
import static org.assertj.core.api.Assertions.assertThatThrownBy;

@SpringBootTest
public class AnonymousAccessTest {
    @Autowired
    private UserService userService;

    @Test
    @WithAnonymousUser
    public void testAnonymousDenyAccess() {
        assertThatThrownBy(() -> userService.getUserProfile())
            .isInstanceOf(HttpClientErrorException.Unauthorized.class);
    }
}
当自定义过滤器链顺序改变时认证流程如何变化
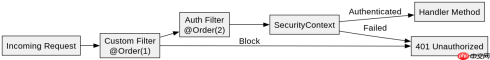
如果项目中引入了自定义的OncePerRequestFilter,其注册顺序会影响认证结果的传递。例如,若自定义过滤器位于UsernamePasswordAuthenticationFilter之前,它可能提前拦截请求并修改SecurityContext,导致后续标准过滤器失效。通过调整@Order值或显式定义SecurityFilterChain bean,可以控制过滤器的执行优先级,确保认证逻辑按预期顺序运行。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


