






PHP记录登录IP时该存哪个头才不容易被伪造
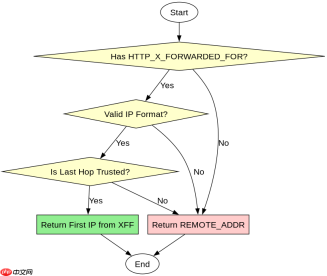
在php中记录登录ip时,最不容易被伪造且能反映真实客户端地址的是 $_server['remote_addr']。如果应用部署在反向代理或cdn之后,必须使用 $_server['http_x_forwarded_for'] 并配合可信代理列表进行解析,否则直接读取该头会被用户轻易伪造。单纯依赖任何单一http头都存在风险,最佳实践是结合服务器配置与代码逻辑进行校验。

为什么其他常见IP头不可靠
开发者常误以为 HTTP_X_REAL_IP 或 HTTP_CLIENT_IP 更可靠,但实际上这些头同样由客户端控制,若后端未做严格过滤,攻击者可随意构造请求头覆盖真实IP。例如,设置 X-Forwarded-For: 1.2.3.4 即可让服务器误认为请求来自该地址。因此,除非有明确的中间件(如Nginx)强制重写这些头,否则不应信任其原始值。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
<?php // 示例:错误做法 - 直接信任客户端传来的XFF头
$ip = $_SERVER['HTTP_X_FORWARDED_FOR'] ?? 'unknown';
echo "Recorded IP: $ip";

// 示例:正确做法 - 仅当存在可信代理时才解析XFF
function getRealIp() {
    $trustedProxies = ['192.168.1.1']; // Nginx代理IP
    $headersToCheck = [
        'HTTP_CF_CONNECTING_IP',     // Cloudflare
        'HTTP_X_FORWARDED_FOR',      // Standard proxy
        'HTTP_X_REAL_IP',            // Nginx
        'REMOTE_ADDR'                // Fallback
    ];

    foreach ($headersToCheck as $header) {
        if (empty($_SERVER[$header])) continue;

        $ipList = array_map('trim', explode(',', $_SERVER[$header]));
        $clientIp = $ipList[0];

        // 验证是否为合法IP格式
        if (!filter_var($clientIp, FILTER_VALIDATE_IP)) continue;

        // 如果是XFF,需确保中间跳过的IP不在可信列表中则忽略
        if ($header === 'HTTP_X_FORWARDED_FOR') {
            $lastTrusted = end($ipList);
            if (!in_array($lastTrusted, $trustedProxies)) {
                continue; // 跳过非可信代理链
            }
        }
        return $clientIp;
    }
    return $_SERVER['REMOTE_ADDR'];
}

echo "Secure Recorded IP: " . getRealIp();
?>
基于程序中某个输入、条件或结果的具体问题
当程序接收到包含多个IP的 X-Forwarded-For 头时,如 1.1.1.1, 2.2.2.2, 3.3.3.3,应取第一个元素作为客户端IP,因为它是发起请求的最初源头。若后续节点为不可信代理,则整个链条可能无效,此时应回退到 REMOTE_ADDR。此逻辑确保了即使部分头被伪造,只要最后一跳是可信代理,仍能获取相对真实的IP。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






